Guida alla versione preliminare · 0.1.0
Autenticazione e autorità esatta
Collega editor e browser previsti, approva la richiesta corrispondente e mantieni separate le autorizzazioni ai sorgenti e al repository.
Il riferimento API è in inglese.
Identifica cosa richiede accesso
CodeSecurity prende diverse decisioni indipendenti. Usa il controllo corrispondente all’accesso necessario:
| Decisione | Cosa consente |
|---|---|
| VS Code Workspace Trust | Permette all’estensione di leggere, annotare e navigare i sorgenti del workspace. |
| Appartenenza IDE | Collega un profilo editor e una generazione di autorità esatti alle operazioni IDE ammesse dall’installazione. |
| Appartenenza browser | Concede a un browser associato una sessione operatore nell’interfaccia locale. |
| Autorizzazione dei sorgenti | Rende disponibile agli scanner un confine ristretto di sorgenti scelto esplicitamente. |
| Approvazione come membro del repository | Permette alla generazione IDE prevista di gestire la protezione di un clone Git esatto. |
Un profilo connesso non autorizza automaticamente i sorgenti e non eredita l’approvazione di repository di un’altra generazione. Il capitolo sull’autorità segue questi confini nell’implementazione.
Collega un’installazione nuova
Avvia il backend e apri il repository previsto nel profilo VS Code previsto. Esegui CodeSecurity: Get Started ed esamina Workspace Trust.
Su un’installazione nuova, senza proprietà browser esistente, IDE attivo o autorità dell’installer consumata, il primo profilo idoneo può acquisire l’autorità proprietario monouso. Dopo la fiducia, la dashboard integrata si associa attraverso il flusso supportato. Non occorre generare o incollare un segreto IDE.
Se più profili nuovi partono insieme, solo la richiesta idonea del primo proprietario può acquisire quell’autorità. Le altre restano in attesa della revisione. Quando esiste già un proprietario, usa il flusso di approvazione seguente anziché tentare di ricreare lo stato iniziale.
Approva un altro profilo editor
- Nel nuovo profilo, attendi Approval needed e il codice breve nella barra di stato CodeSecurity.
- Esegui CodeSecurity: Connect / Review IDE Access.
- Nel browser esterno del proprietario già autenticato, apri Settings > IDE access.
- Confronta codice, endpoint e nome riconoscibile dell’editor o workspace con il profilo richiedente.
- Approva solo la richiesta corrispondente.
- Verifica che l’esatto client diventi attivo e che l’editor risulti connesso.
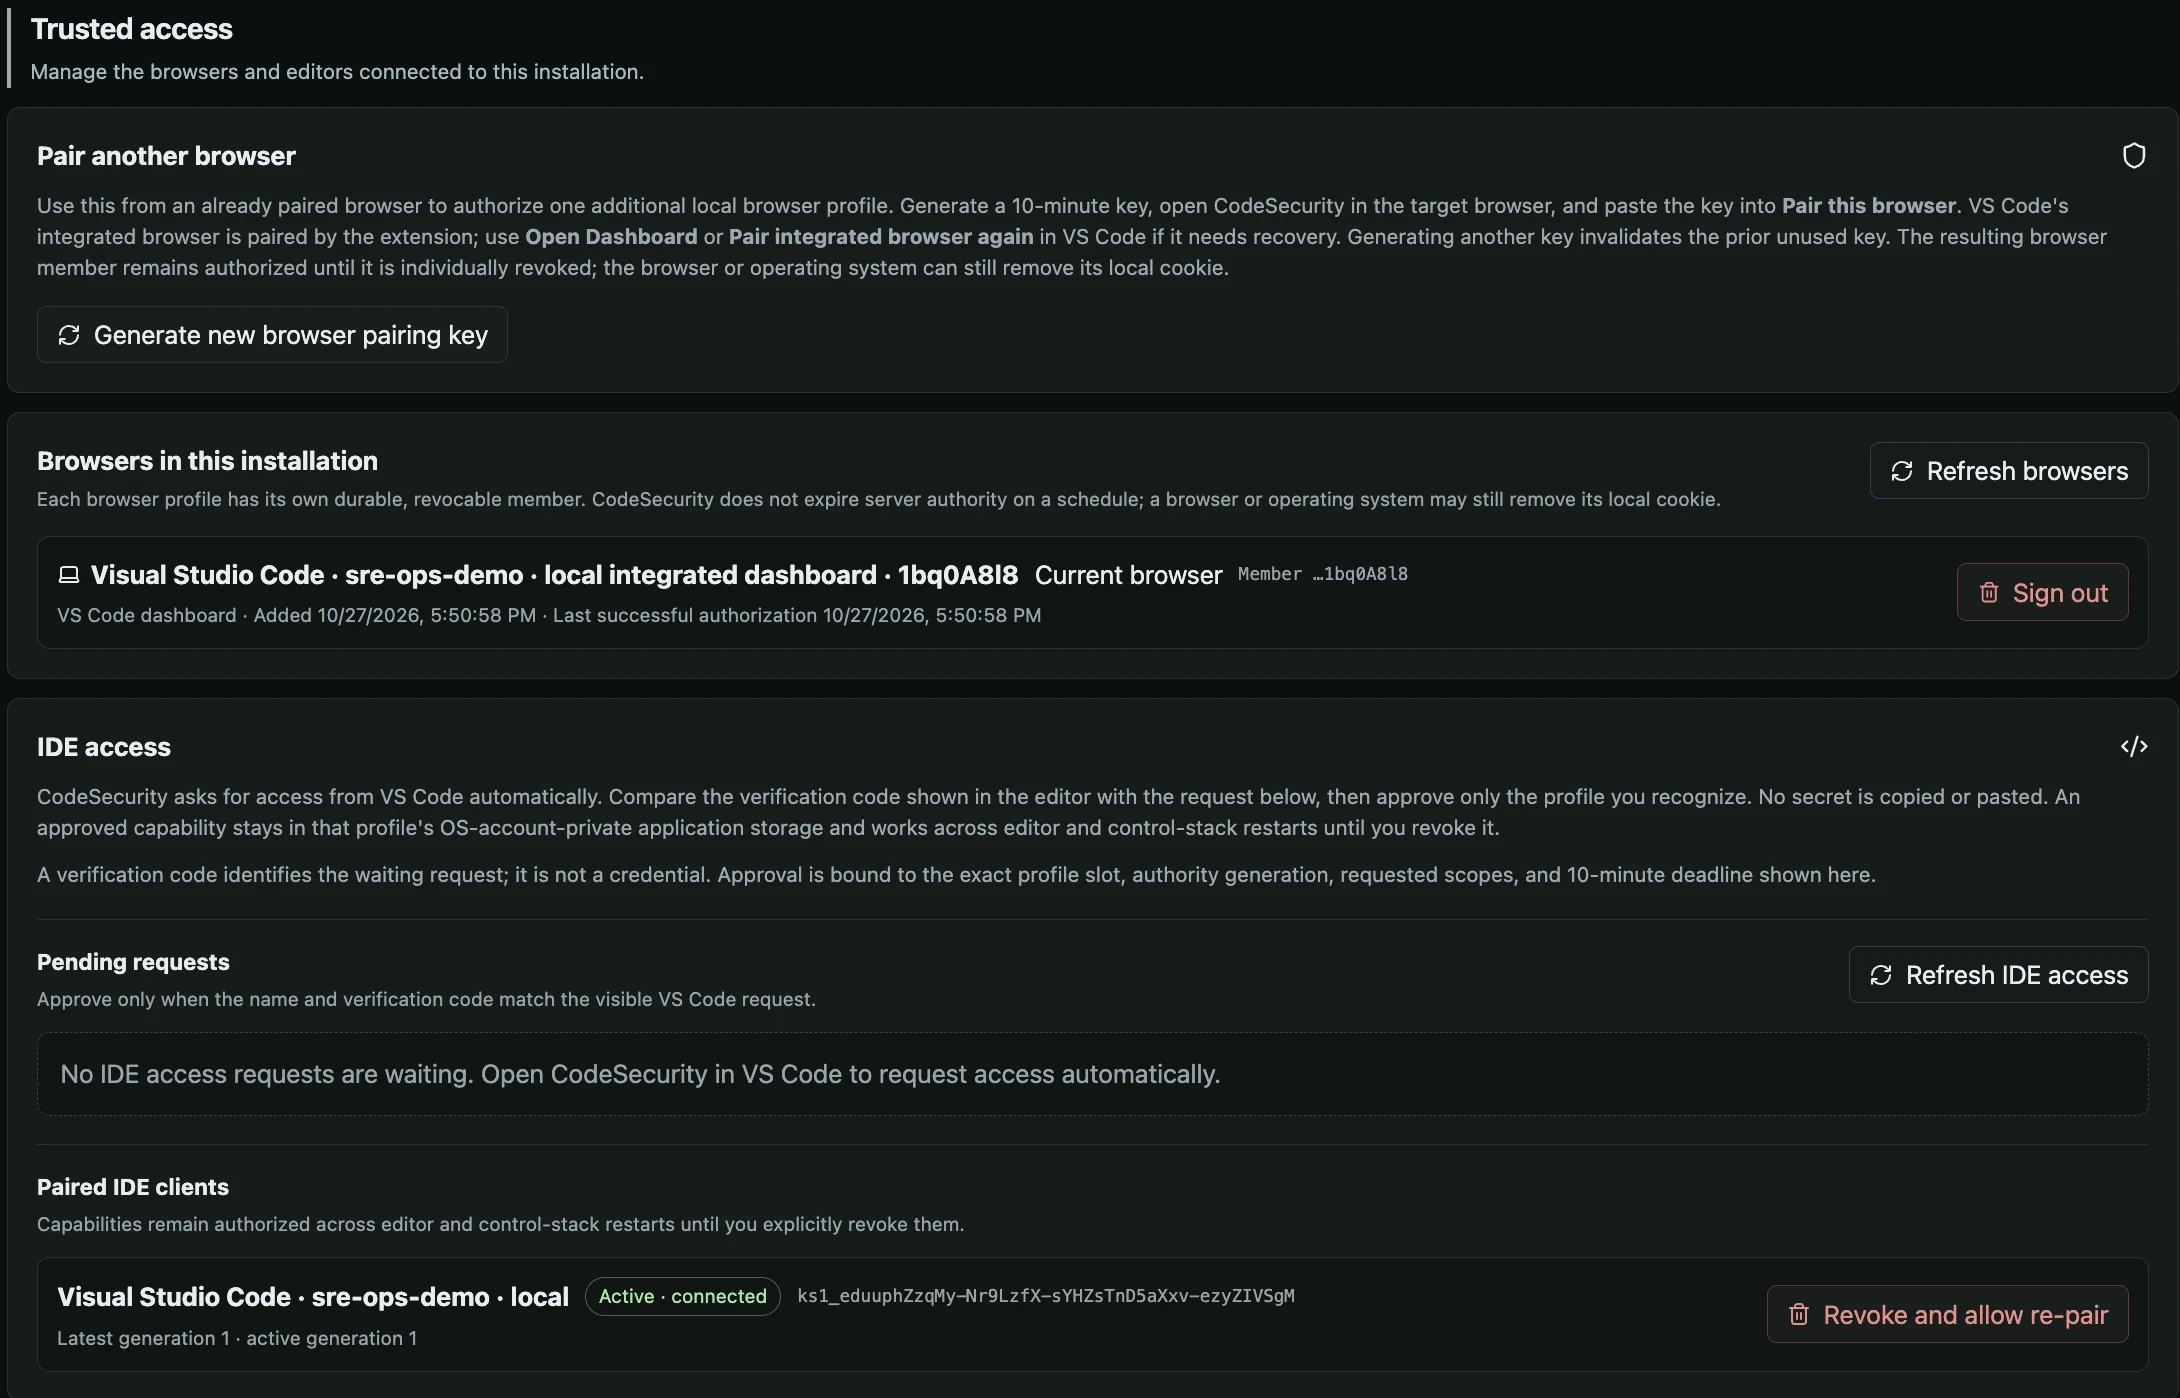
Appartenenza browser e accesso IDE hanno record e revoca separati.
Apri l’immagine completaL’approvazione attiva l’autorità già conservata per profilo, endpoint e generazione. Non emette una chiave API generica. Il profilo si riconnette dopo i riavvii di editor e backend finché l’autorità rimane valida.
Usa Refresh IDE access quando lo stato è incerto. Reject o Cancel riguarda la richiesta in sospeso corrispondente; Revoke riguarda il membro attivo previsto. Una richiesta precedente non può rimuovere una generazione sostitutiva creata contemporaneamente.
Apri o aggiungi un browser
Quando l’accesso IDE diventa attivo in un workspace fidato, l’estensione prova a iscrivere la dashboard integrata. Le successive azioni Open Dashboard riutilizzano l’appartenenza browser confermata.
Restricted Mode e lo storage esplicitamente effimero del browser integrato impediscono l’associazione persistente. L’estensione spiega la modifica richiesta senza cambiare silenziosamente le impostazioni del browser. Appartenenza IDE e rilievi nativi sono distinti da cookie e appartenenza del browser integrato.
Per aggiungere un browser, esegui CodeSecurity: Add Browser to Lomo CodeSecurity. La scelta consigliata copia un codice di associazione monouso valido dieci minuti per un profilo browser locale non associato. Anche il percorso facoltativo del browser di sistema richiede un profilo non associato. L’invito non sostituisce un browser già associato.
Non inserire valori di associazione in segnalazioni, screenshot, sorgenti o impostazioni dell’editor. Non copiare i file di autorità di un profilo in un altro.
Recupera un browser proprietario
Quando non rimane una sessione proprietario utilizzabile, segui il flusso di recupero browser fissato. make auth-info, dalla copia del prodotto, è il punto d’ingresso mantenuto per avvio e recupero del solo browser. Non serve per le normali approvazioni mentre un proprietario è già autenticato.
Tratta il valore monouso come una credenziale. Usa la pagina locale di associazione senza registrarlo in trascrizioni del terminale o log condivisi. Se è stato esposto o consumato, segui i passi espliciti di ripristino del flusso; non reimpostare tutti i client come prima risposta a un cookie mancante.
Distingui una lettura fallita da una lista vuota
Settings mostra il caricamento fino alla prima lettura riuscita dei membri. No paired IDE clients indica un risultato vuoto ottenuto correttamente. Un errore indica che non è stato possibile caricare i membri.
Un aggiornamento successivo fallito conserva i client già caricati e mostra l’errore. Richieste in sospeso e client attivi possono fallire separatamente: un aggiornamento riuscito dei client attivi può coesistere con un errore esplicito delle richieste. Riconcilia entrambi prima di decidere sull’accesso.
Ripara soltanto il record interessato
La corruzione locale dell’autorità e una riga server di appartenenza corrotta hanno recuperi diversi. La riparazione locale dell’estensione conferma gli esatti file del profilo, invariati e dimostrati corrotti. Remove invalid record in Settings punta all’esatta riga server non valida. Nessuna operazione sostituisce l’altra o reimposta silenziosamente l’installazione.
Cambiare lomoCodeSecurity.apiBaseUrl richiede una nuova connessione all’origine prevista. Una porta diversa è un’origine diversa. Conserva installazione e profilo precedenti mentre risolvi la discrepanza; usa il recupero se destinazione o identità del membro non sono chiare.
Leggi il protocollo per il client corretto
Le sessioni browser usano un cookie HttpOnly e SameSite. Le modifiche richiedono anche l’Origin esatto del controllo e un X-CSRF-Token legato alla sessione. Le capacità IDE usano un elenco ristretto di route, seguito da controlli di proprietà specifici. Poter creare progetti non implica letture senza restrizioni.
Le credenziali non appartengono ai parametri query degli URL. Questo sito non inoltra richieste del prodotto e non raccoglie valori di associazione. Il riferimento di autenticazione e le operazioni IDE sui sorgenti documentano i contratti del client pertinente.