Anteprima sorgente 0.1
Compila localmente.
Collega il tuo editor.
Il backend e l'estensione VS Code sono componenti separati. Avvia il backend locale, compila il VSIX e collega il profilo che usi già.
La pubblicazione sul Marketplace è in sospeso. Mac ARM64 e Ubuntu AMD64 hanno un'accettazione funzionale circoscritta; Fedora è parziale, Windows nativo e Remote WSL sono sperimentali. Leggi i limiti delle piattaforme.
Prima di iniziare
Controlla i prerequisiti.
- Backend
- Python 3.12+, Git, Make, un motore Docker Linux locale, Compose e Buildx. Il launcher richiede il builder predefinito riservato con un solo nodo attivo del driver Docker sullo stesso motore.
- Editor
- VS Code desktop ufficiale 1.135+ per l'estensione. Le versioni minime sono requisiti, non una promessa che ogni versione successiva sia qualificata.
- Compilazione dell'estensione
- Node.js e npm. La compilazione documentata accetta Node stabile 20.18.1+ su 20.x o 22+; Node 21 e le prerelease sono esclusi. La guida consiglia una versione LTS 22 o successiva.
- Spazio e rete
- Una nuova compilazione richiede accesso alla rete e 32 GiB liberi sia nello spazio sorgenti/stato sia nello spazio di compilazione Docker. Un riavvio con immagini corrispondenti ha una soglia separata di 2 GiB. Sono soglie di ammissione, non consumi stabili misurati; la preparazione degli scanner verifica la cache separatamente.
Leggi le istruzioni specifiche per la piattaforma prima di installare le dipendenze. Tieni il checkout del backend separato dai repository da analizzare. Il launcher controlla i prerequisiti; non li installa né li riconfigura.
Avvia il backend.
Su macOS o Linux, esegui questi comandi dalla directory dei checkout sorgenti. Il comando checkout fissa la revisione pubblica documentata dal sito.
git clone https://github.com/lomolabs/lomo-codesecurity.git
cd lomo-codesecurity
git checkout --detach 0b47fd8e14640155435de01c499260fe466c8e1e
python3 scripts/start-lomo.py --check --json
python3 scripts/start-lomo.py
Il comando --check non scarica mai l'immagine per la verifica dello spazio. Su un motore nuovo, engine_storage_probe_missing indica che l'avvio normale deve prima ottenere quella dipendenza fissata. Per altri controlli falliti, segui le indicazioni di ripristino del rapporto.
L'avvio normale compila e avvia il backend. L'indirizzo predefinito è http://127.0.0.1:8080. Non apre l'editor e non installa l'estensione. Ripetere il comando conserva dati e associazioni dell'installazione e riutilizza compilazioni corrispondenti.
Opzioni di avvio e ripristino · Scegli un'altra porta locale
Aggiungi l'estensione a VS Code.
Dallo stesso checkout verificato, con Node.js e npm disponibili:
make vscode-packageNel profilo che usi già, esegui Extensions: Install from VSIX… e seleziona:
.kodesec-test/vscode/code-security-0.1.0.vsixApri il progetto ed esegui CodeSecurity: Get Started. L'ID dell'estensione è lomo-dev.code-security. L'installazione non avvia il backend né sostituisce le altre estensioni.
Esamina Workspace Trust come sempre. Il primo profilo idoneo usa il flusso di connessione del primo proprietario. I profili aggiuntivi richiedono approvazione del proprietario in Settings > Trusted access > IDE access, usando il codice di verifica e il nome del profilo mostrati. Non occorre incollare segreti di accesso nell'editor.
Configurazione solo dal browser · Comprendi l'autorizzazione dei profili
Completa la prima revisione locale.
- Autorizza i sorgenti. Seleziona un singolo repository e controlla la sua autorizzazione limitata. Selezionare un figlio non concede mai accesso al padre o ai repository adiacenti.
- Prepara gli scanner. Scegli Tools > Prepare all scanners. Attendi che gli scanner abilitati siano pronti. L'updater separato verifica dati e regole senza accedere ai sorgenti.
- Analizza ed esamina. Analizza il repository, la cartella o un file supportato. Usa Findings, Problems e Open Finding in Web per esaminare risultati e copertura. Un elenco vuoto di rilevamenti non dimostra che l'analisi sia completa, e una scansione completata può non superare il gate della sua policy.
- Scegli la protezione. Controlla le soglie e usa Protect Pushes… per approvare e applicare la protezione a quel clone. Check Outgoing Commits… controlla la cronologia dei commit che intendi inviare.
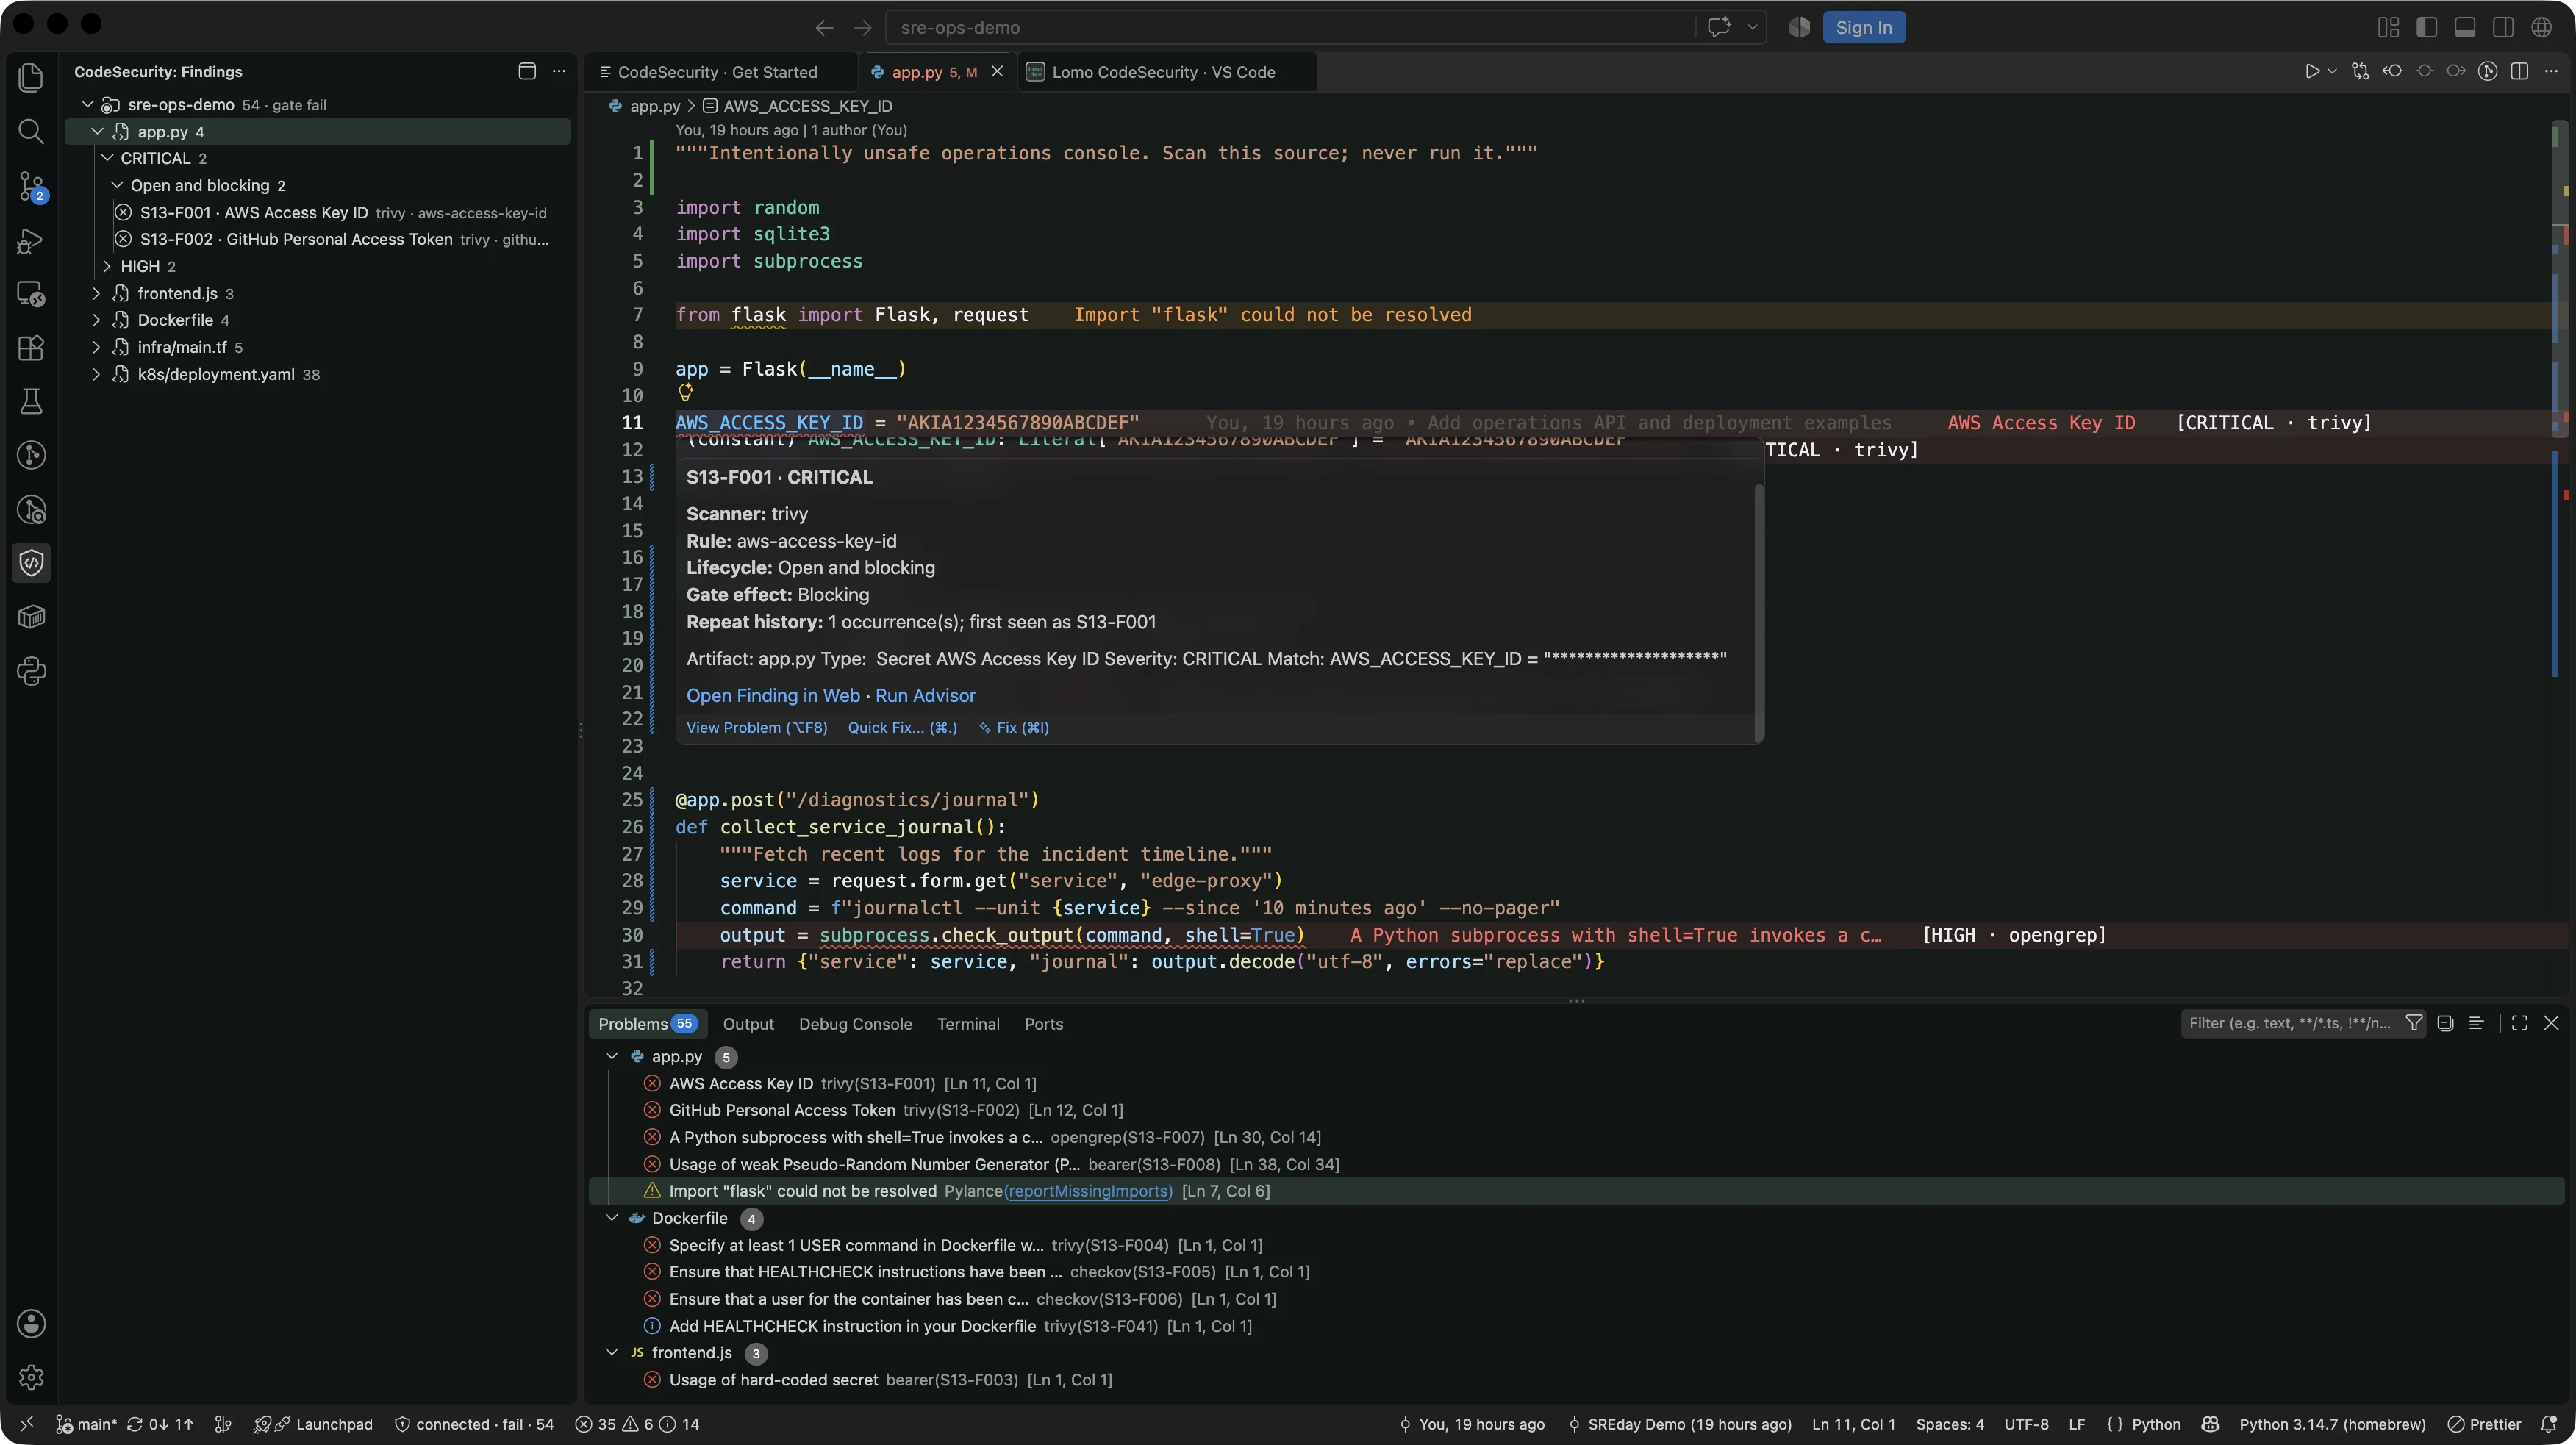
Una scansione reale di esempi SRE sintetici e volutamente insicuri in VS Code. Parti dalla riga segnalata, apri il rilevamento dal messaggio al passaggio del puntatore in VS Code ed esamina le evidenze del codice nell'ambiente di lavoro.
Una sola scansione del workspace non installa un hook. Prove incomplete, annullate, fallite o obsolete non autorizzano un push protetto. Gli hook locali possono essere aggirati con --no-verify o con un altro clone; usa controlli remoti per un'applicazione non aggirabile.
Mantieni aggiornati sorgenti e dati degli scanner.
La revisione fissata rende verificabili queste istruzioni. Le definizioni incluse hanno una validità limitata. Alla scadenza, ottieni sorgenti verificati più recenti, esegui l'avvio normale per ricompilare gli input modificati e prepara di nuovo gli scanner. Scaricare la stessa definizione scaduta non la rinnova.
Conserva lo stato di esecuzione privato e i volumi Docker con nome durante gli aggiornamenti. Gli helper di backup e ripristino non sono una soluzione validata di disaster recovery. Vedi manutenzione degli scanner e persistenza dei dati.
Fonte di installazione: Anteprima sorgente 0.1 · 0b47fd8. Controlla lo stato di piattaforme e versione