Code source préliminaire 0.1
Compilez localement.
Connectez votre éditeur.
Le backend et l'extension VS Code sont des composants séparés. Démarrez le backend local, compilez le VSIX et connectez le profil que vous utilisez déjà.
La publication sur le Marketplace reste à faire. Mac ARM64 et Ubuntu AMD64 ont une validation fonctionnelle limitée ; Fedora est partiellement testé, Windows natif et Remote WSL sont expérimentaux. Lire les limites des plateformes.
Avant de commencer
Vérifiez les prérequis.
- Backend
- Python 3.12+, Git, Make, un moteur Docker Linux local, Compose et Buildx. Le lanceur exige le builder par défaut réservé, avec un seul nœud actif du pilote Docker sur ce même moteur.
- Éditeur
- VS Code de bureau officiel 1.135+ pour l'extension. Les versions minimales sont des exigences, pas la promesse que toute version ultérieure est qualifiée.
- Compilation de l'extension
- Node.js et npm. La compilation documentée accepte Node stable 20.18.1+ sur 20.x ou 22+ ; Node 21 et les préversions sont exclus. Le guide recommande une version LTS 22 ou ultérieure.
- Stockage et réseau
- Une nouvelle compilation nécessite le réseau et 32 GiB libres sur le stockage des sources/état et sur le stockage de compilation Docker. Un redémarrage avec des images correspondantes a un seuil distinct de 2 GiB. Ce sont des seuils d'admission, pas une consommation stable mesurée ; la préparation des scanners vérifie le cache séparément.
Lisez les instructions propres à votre plateforme avant d'installer les dépendances. Gardez le checkout du backend séparé des dépôts à analyser. Le lanceur vérifie les prérequis ; il ne les installe ni ne les reconfigure.
Démarrez le backend.
Sur macOS ou Linux, exécutez ces commandes depuis le répertoire de vos checkouts. La commande checkout fixe la révision publique documentée par ce site.
git clone https://github.com/lomolabs/lomo-codesecurity.git
cd lomo-codesecurity
git checkout --detach 0b47fd8e14640155435de01c499260fe466c8e1e
python3 scripts/start-lomo.py --check --json
python3 scripts/start-lomo.py
La commande --check ne télécharge jamais son image de vérification du stockage. Sur un moteur vierge, engine_storage_probe_missing signifie que le démarrage normal doit d'abord obtenir cette dépendance fixée. Pour les autres échecs, suivez les indications de récupération du rapport.
Le démarrage normal compile et lance le backend. Son adresse par défaut est http://127.0.0.1:8080. Il n'ouvre pas d'éditeur et n'installe pas l'extension. Répéter la commande conserve les données et appairages de l'installation et réutilise les compilations correspondantes.
Options de démarrage et récupération · Choisir un autre port local
Ajoutez l'extension à VS Code.
Depuis le même checkout vérifié, avec Node.js et npm disponibles :
make vscode-packageDans votre profil habituel, lancez Extensions: Install from VSIX… et sélectionnez :
.kodesec-test/vscode/code-security-0.1.0.vsixOuvrez votre projet et lancez CodeSecurity: Get Started. L'identifiant de l'extension est lomo-dev.code-security. L'installation ne démarre pas le backend et ne remplace pas vos autres extensions.
Examinez Workspace Trust comme d'habitude. Le premier profil éligible utilise le parcours de connexion du premier propriétaire. Les profils supplémentaires exigent l'approbation du propriétaire dans Settings > Trusted access > IDE access, avec le code de vérification et le nom de profil affichés. Aucun secret d'accès n'a besoin d'être collé dans l'éditeur.
Configuration avec navigateur uniquement · Comprendre l'autorisation des profils
Menez la première revue locale.
- Autorisez les sources. Sélectionnez un dépôt individuel et examinez son autorisation restreinte. Sélectionner un enfant n'autorise jamais son parent ni ses voisins.
- Préparez les scanners. Choisissez Tools > Prepare all scanners. Attendez que les scanners activés soient prêts. Le composant de mise à jour séparé vérifie données et règles sans accéder aux sources.
- Analysez et examinez. Analysez le dépôt, un dossier ou un fichier pris en charge. Utilisez Findings, Problems et Open Finding in Web pour examiner les résultats et la couverture. Une liste vide de résultats ne prouve pas que l'analyse est complète, et une analyse terminée peut échouer au contrôle de sa politique.
- Choisissez la protection. Vérifiez les seuils et utilisez Protect Pushes… pour approuver et appliquer la protection de ce clone. Check Outgoing Commits… vérifie l'historique validé que vous comptez pousser.
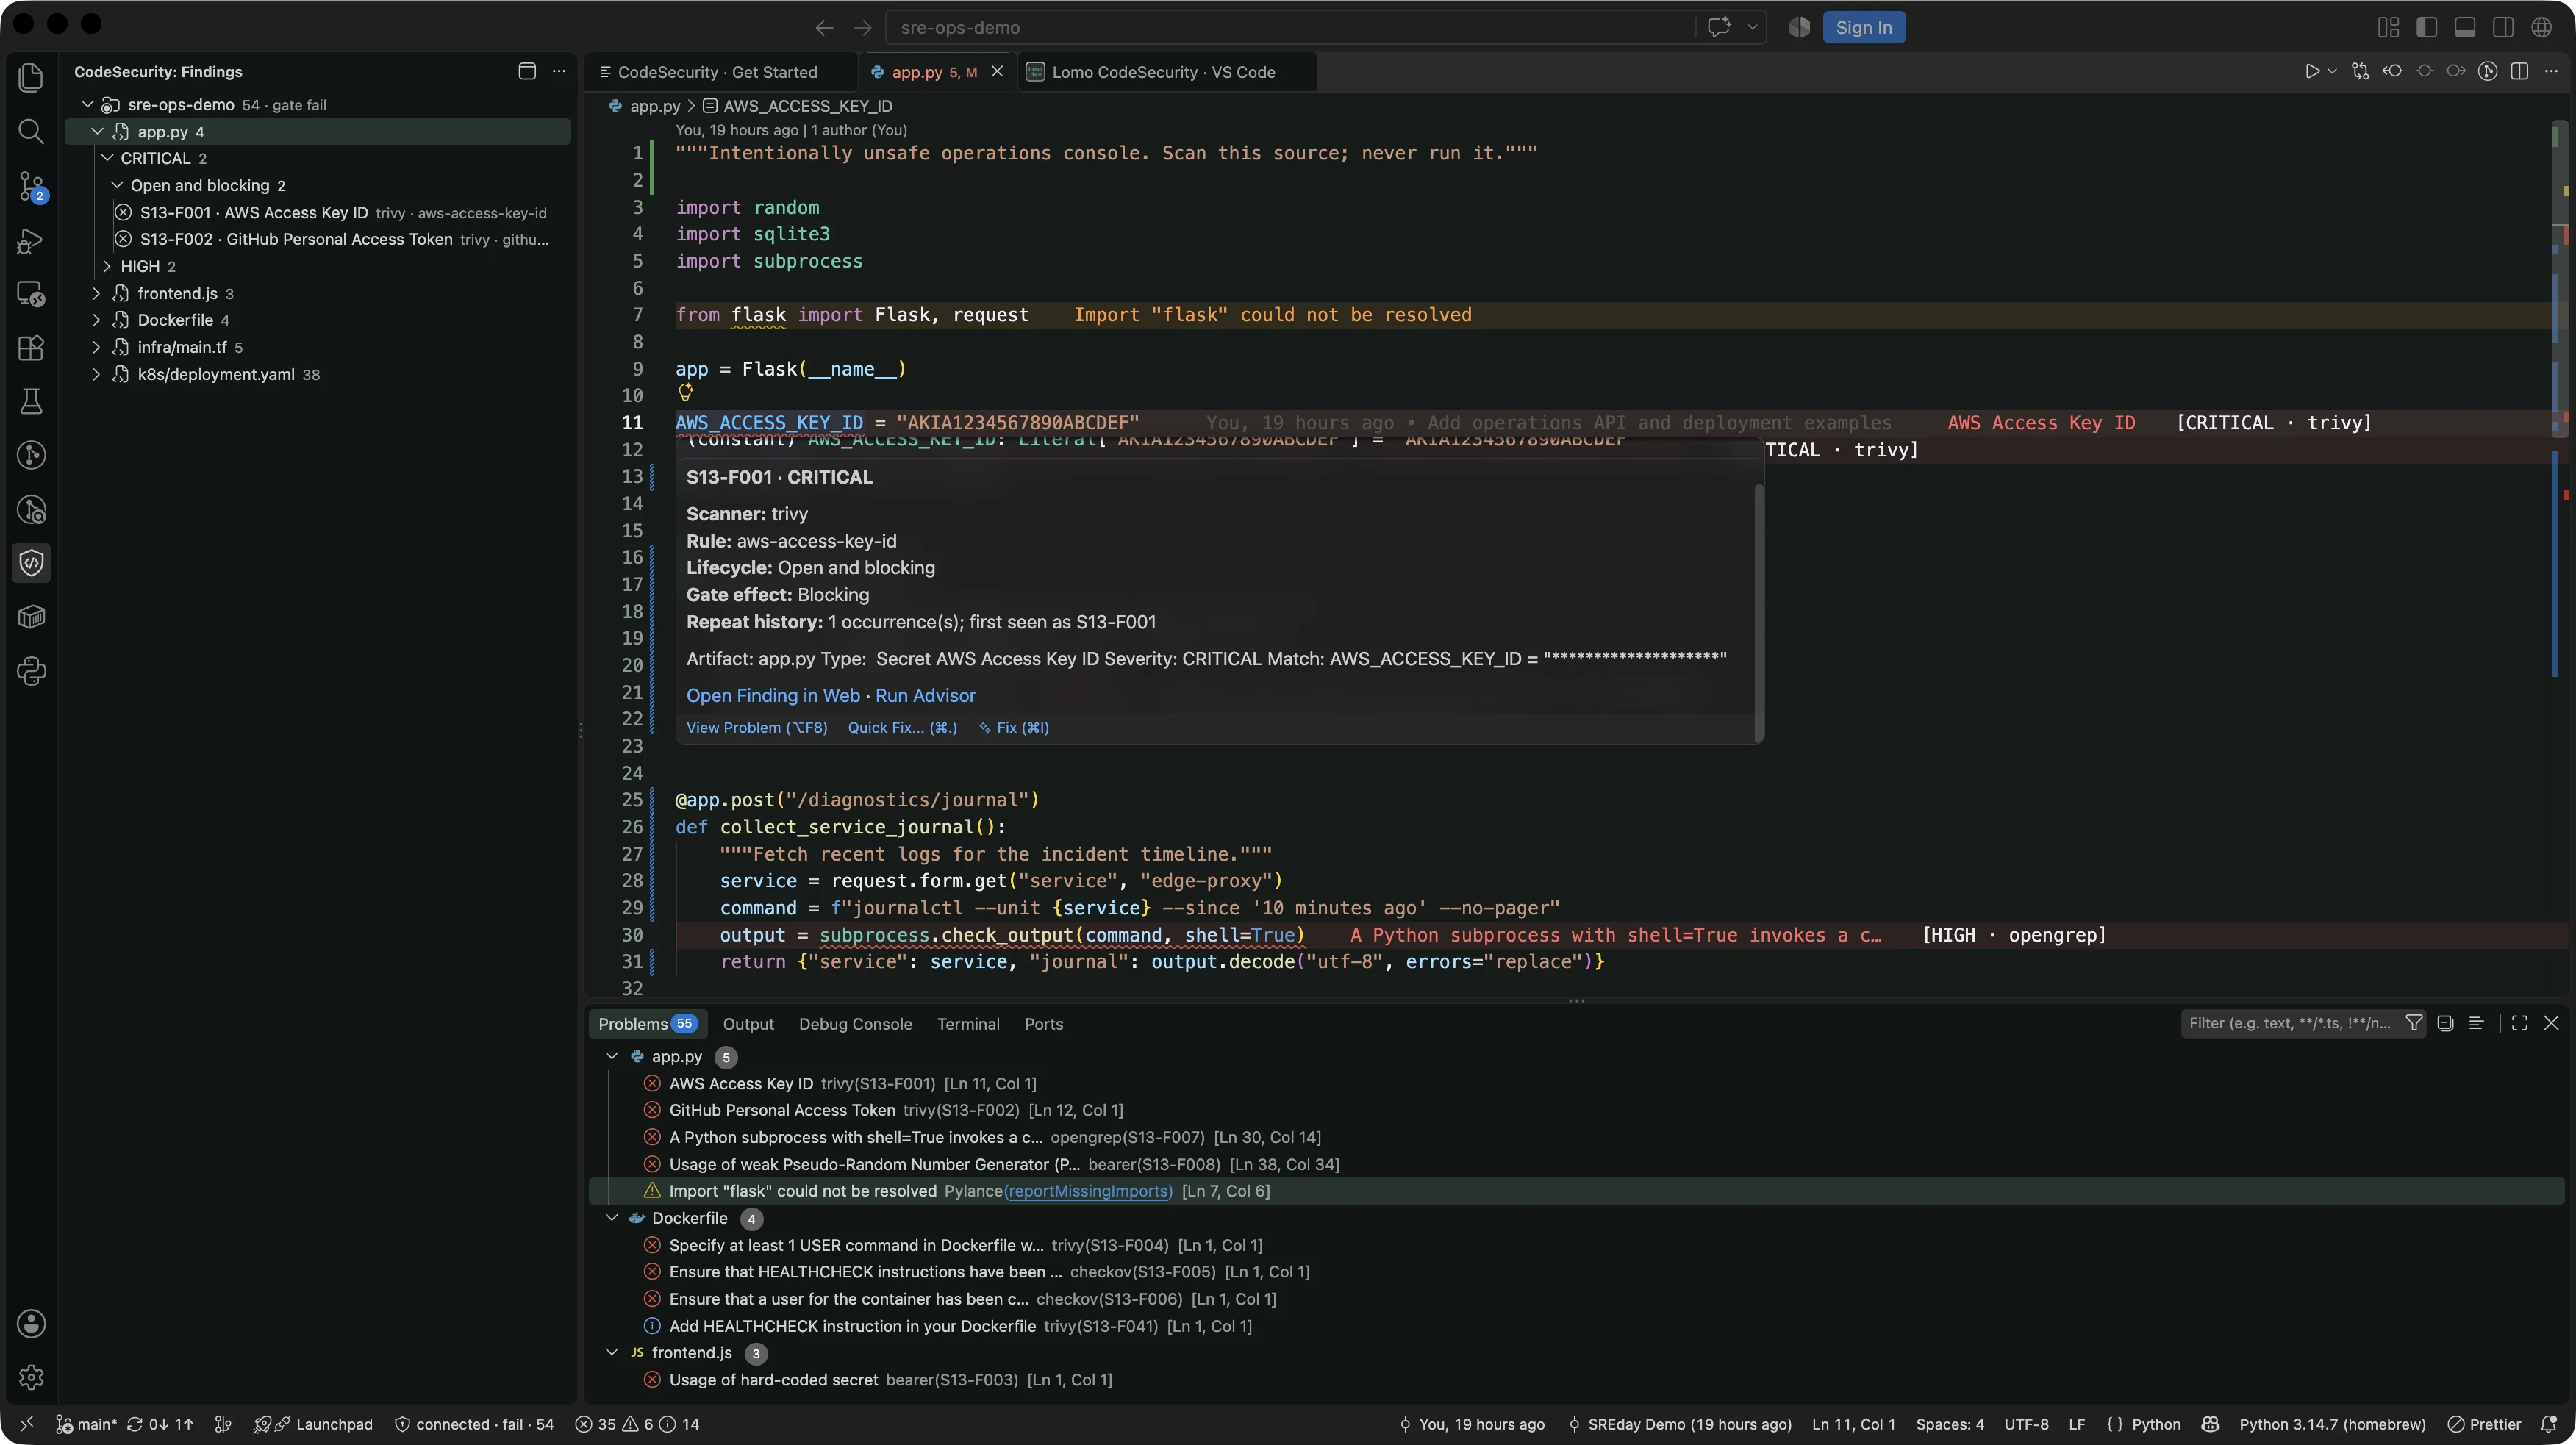
Une analyse réelle d’exemples SRE synthétiques volontairement vulnérables dans VS Code. Partez de la ligne signalée, ouvrez le résultat depuis son infobulle dans VS Code et examinez les éléments de preuve du code source dans l'atelier.
Une analyse d'espace de travail seule n'installe pas de hook. Des preuves incomplètes, annulées, en échec ou périmées ne peuvent autoriser un push protégé. Les hooks locaux peuvent être contournés avec --no-verify ou un autre clone ; utilisez des contrôles distants pour une application incontournable.
Maintenez les sources et données des scanners à jour.
La révision fixée rend ces instructions vérifiables. Les définitions de scanners fournies ont une durée de validité limitée. À expiration, obtenez des sources vérifiées plus récentes, relancez le démarrage normal pour recompiler les entrées modifiées et préparez les scanners à nouveau. Retélécharger la même définition expirée ne la renouvelle pas.
Préservez l'état d'exécution privé et les volumes Docker nommés pendant les mises à jour. Les utilitaires de sauvegarde et restauration ne sont pas une solution validée de reprise après sinistre. Consultez la maintenance des scanners et la persistance des données.
Source d'installation: Code source préliminaire 0.1 · 0b47fd8. Vérifiez l'état des plateformes et de la version