Lomo CodeSecurity / Code source préliminaire 0.1
Un atelier pour les SRE.
Des preuves avant d'agir.
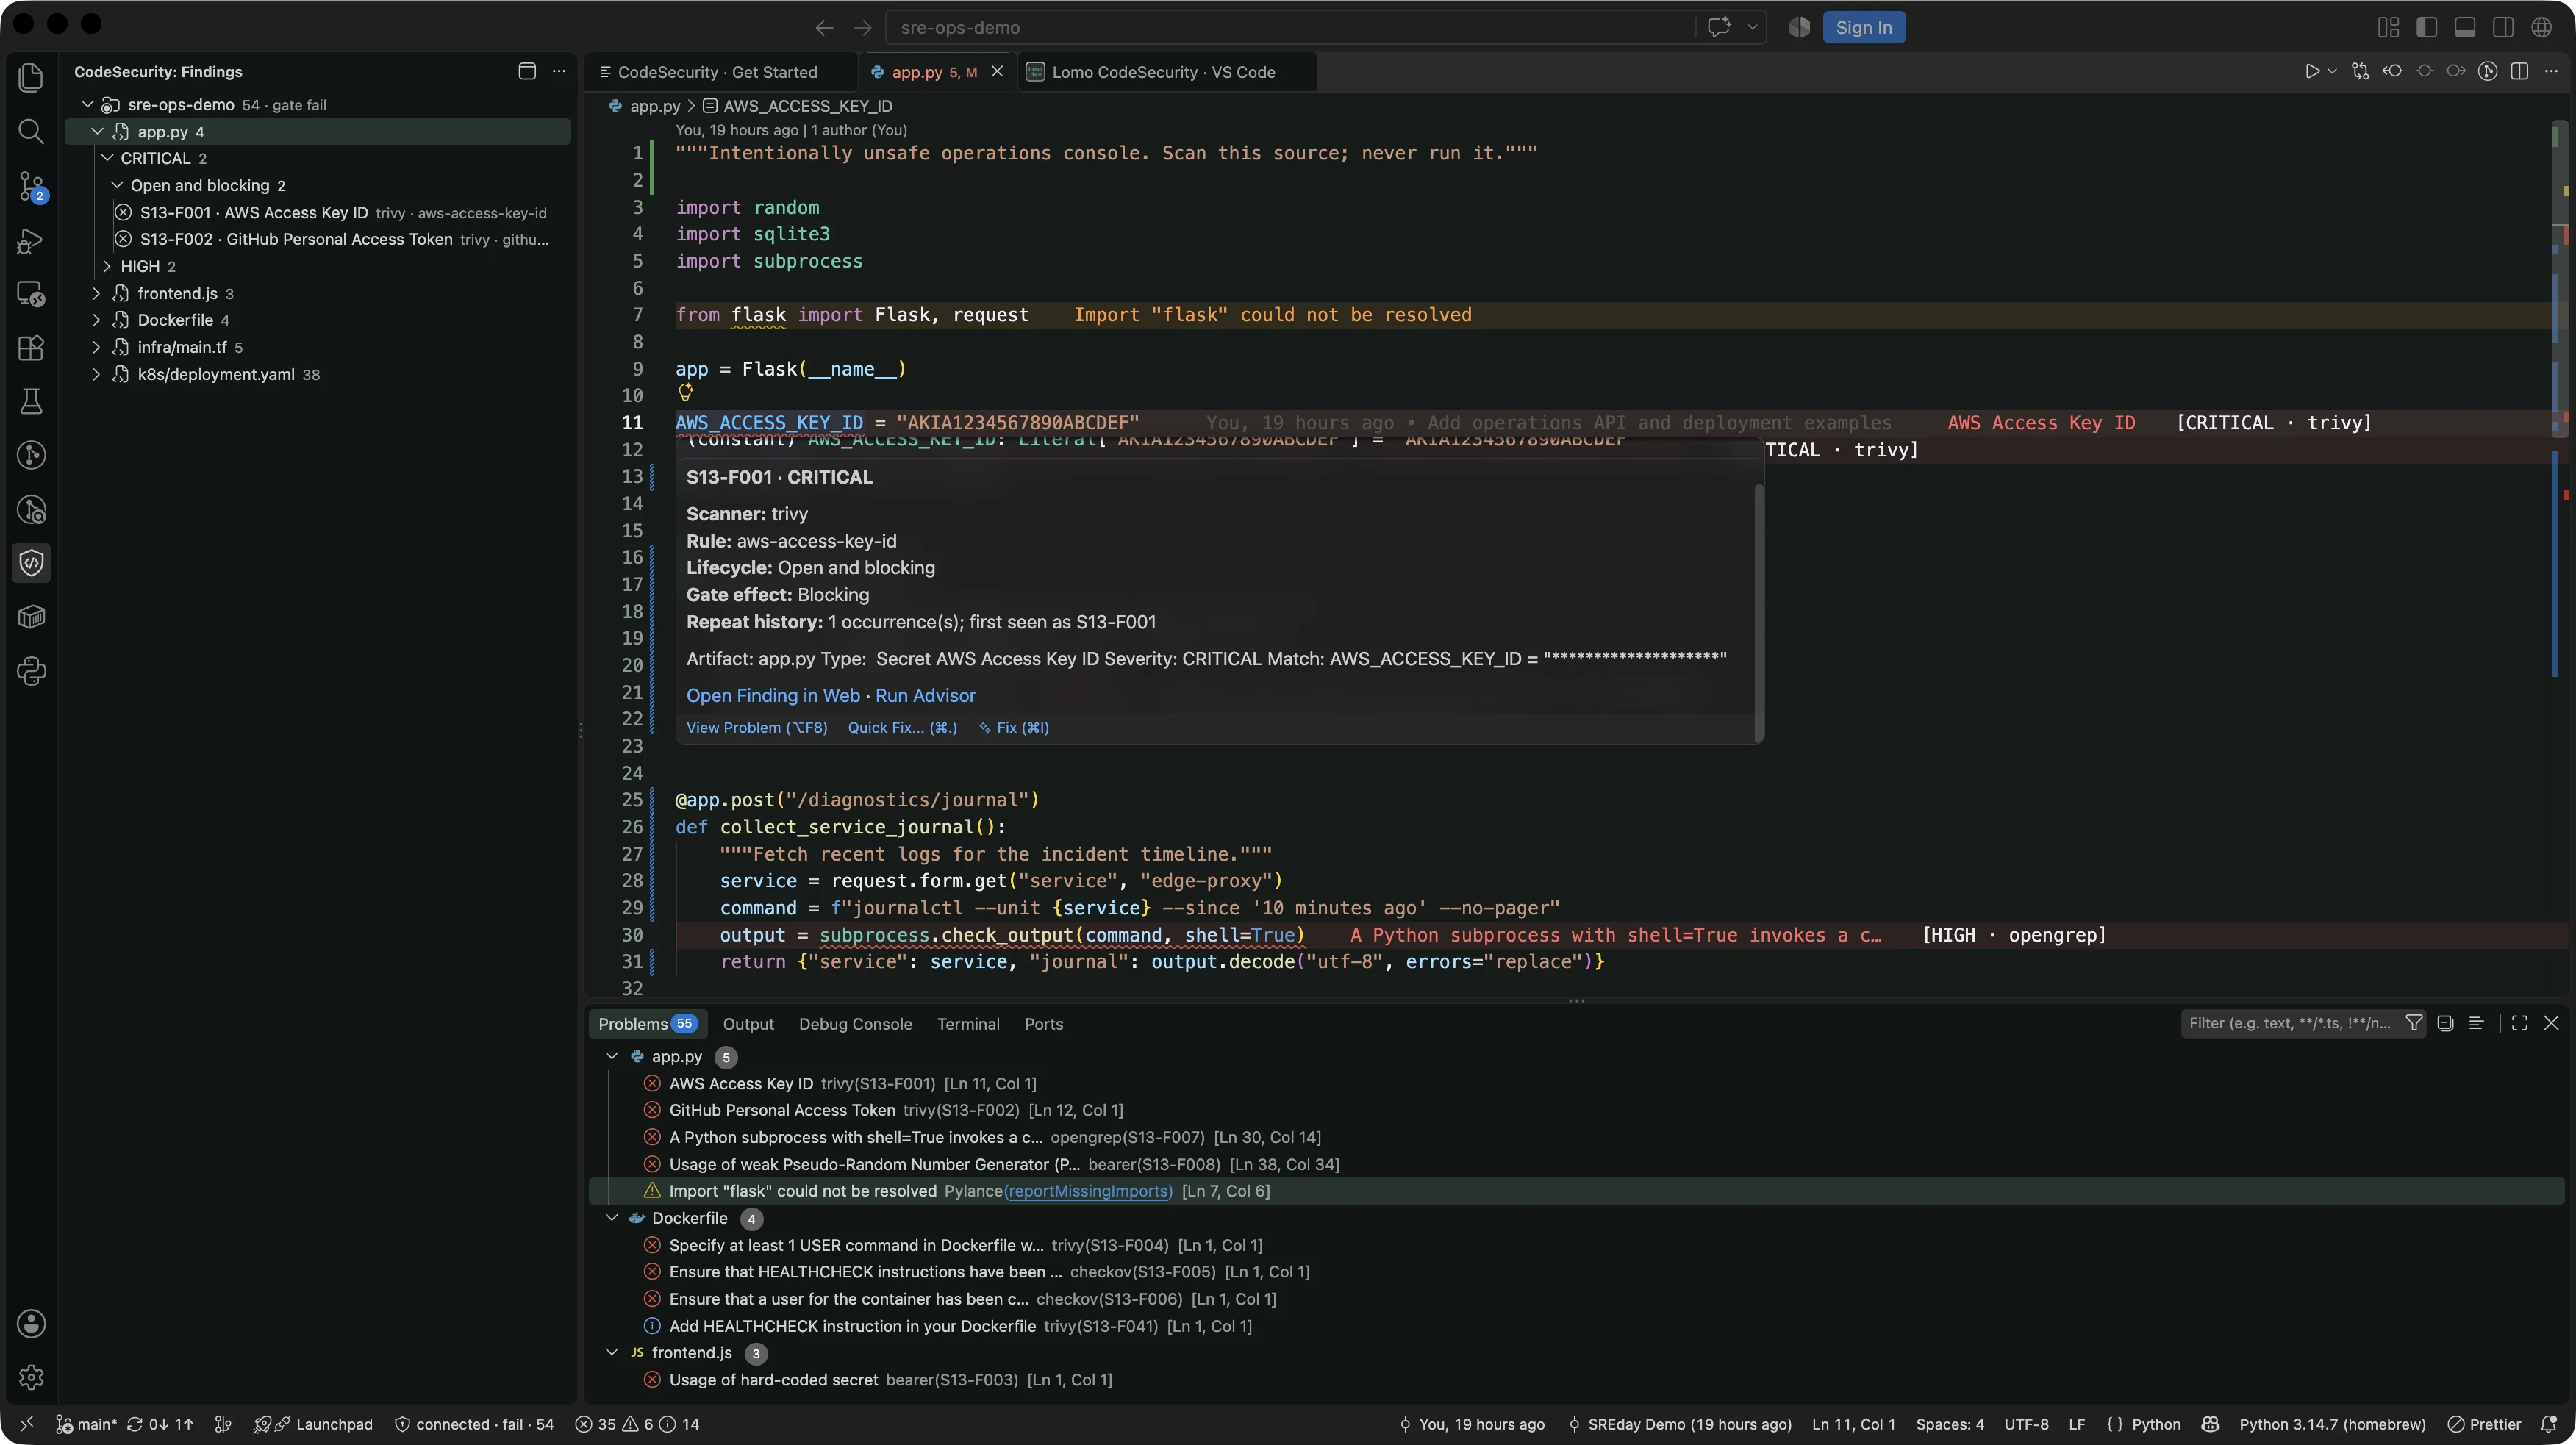
Examinez localement les constats sur le code, les secrets, les dépendances et l’infrastructure, en contrôlant explicitement l’accès au code source. Suivez les éléments dans VS Code et vérifiez l’historique destiné à un push protégé.
Compilez le backend et l'extension séparément. La publication sur le Marketplace reste à faire. Consulter la couverture des plateformes.
SOURCE / PREUVES / DÉCISION
D'une ligne signalée à un push délibéré.
Le rapport d'un analyseur ouvre la revue. Suivez le résultat jusqu'au code source, décidez comment le traiter et vérifiez l'historique des commits destiné au dépôt distant prévu.
Trouvez la ligne qui compte.
Passez d'un élément du volet latéral, d'une infobulle du code ou d'une entrée de Problems au résultat et à ses éléments de preuve. Gardez le dépôt et l'analyse sélectionnés en vue pendant la revue du code.
Examiner les résultatsUn second regard quand il est utile.
Advisor, facultatif, peut expliquer un résultat avec Ollama en local ou un endpoint Ollama distant explicitement autorisé. Examinez les données qui seront transmises avant une requête distante et confrontez le conseil au code source. Le conseil ne décide jamais du contrôle.
Voir l'avis Advisor enregistréVérifiez l'historique que vous envoyez.
La décision suivante porte sur les commits à envoyer, pas seulement sur les fichiers ouverts dans l'éditeur. Appliquez la protection au clone prévu, puis examinez la vérification de son historique sortant.
Fonctionnement de la protection des pushes
RÉSULTATS / ATELIER LOCAL
Gardez le contexte en vue.
Lisez ensemble l'emplacement, l'analyseur, la gravité et les éléments de preuve délimités. Consignez une décision motivée sur le statut, puis examinez son effet sur le contrôle. Marquer un résultat comme corrigé ne vérifie pas une modification du code ; une nouvelle analyse apporte de nouveaux éléments de preuve.
Examiner un résultat >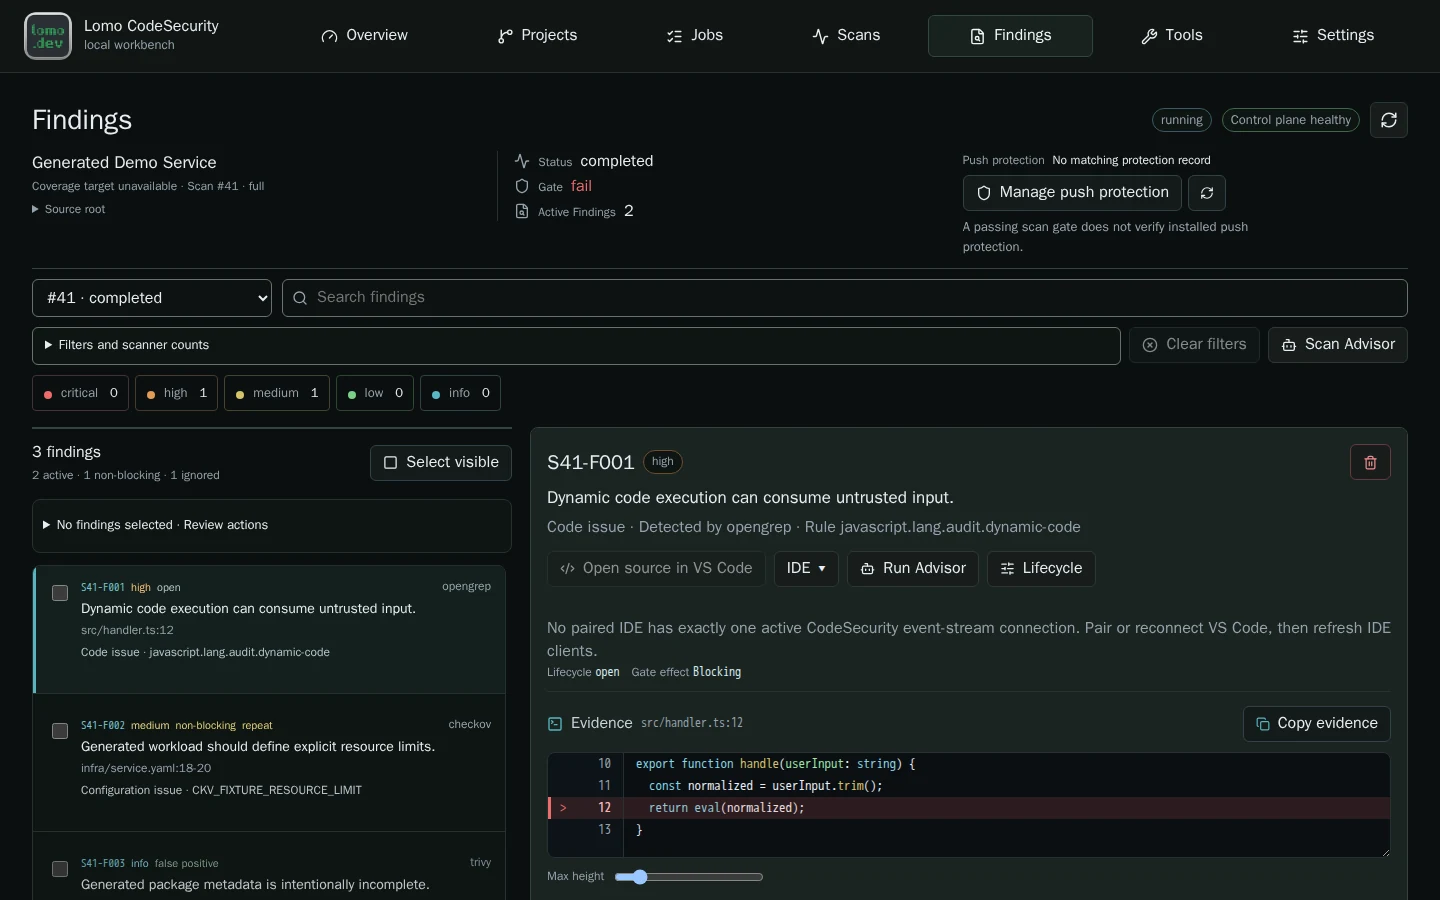
PRE-PUSH / VÉRIFIER L'HISTORIQUE VALIDÉ
Un dernier commit propre n'est pas tout l'historique.
Un secret ajouté puis supprimé dans des commits sortants antérieurs part tout de même vers le dépôt distant. Le hook local vérifie les arbres de code sortants au regard des éléments de preuve actuels des analyseurs et de la politique en vigueur. Une analyse terminée peut encore échouer à cette politique.
Installer l'extension ou analyser un espace de travail n'installe pas la protection. Vous choisissez les seuils et approuvez le hook pour chaque clone.
Voir les règles du contrôleHuit outils de sécurité complémentaires
Des outils différents. Un seul espace de revue.
Associez les vérifications du code, des secrets, des dépendances et de l'infrastructure à un inventaire logiciel. Chaque outil apporte un regard différent, avec sa propre couverture et sa propre licence. Les analyses ordinaires n'utilisent pas l'IA.
Rôles, versions et limites des outils- Trivy
- Vulnérabilités, secrets et infrastructure
- Gitleaks
- Secrets
- OpenGrep
- Sécurité applicative
- Bearer
- Sécurité applicative et confidentialité
- Grype
- Vulnérabilités des dépendances
- Checkov
- Configuration d'infrastructure
- TruffleHog
- Secrets, sans vérification réseau
- Syft
- Nomenclature logicielle (SBOM)
VOTRE CODE / VOTRE CHOIX
Autorisez chaque dépôt.
L'accès au code commence par un choix explicite. L'autorisation d'un dépôt n'inclut ni son dossier parent ni ses voisins ; la connexion de l'éditeur et la protection des push ont des approbations distinctes.
Les analyses s'exécutent hors ligne une fois les données nécessaires préparées. Un service de mise à jour séparé télécharge les données des analyseurs sans montage du code des projets. Les données sensibles sont masquées dans les résultats et les courts extraits de code avant leur stockage local.
Le masquage ne reconnaît pas tous les secrets. CodeSecurity n'est pas un bac à sable pour dépôts hostiles, et une analyse réussie ne garantit pas la sécurité du code.
Lire les limites de sécuritéOPEN SOURCE / PRATIQUE SRE
Une base à prolonger.
Le fonctionnement local, la confidentialité et les éléments vérifiables avant l’action guident CodeSecurity. Étudiez comment l’accès explicite au code source, les tâches durables, la couverture des scanners et les politiques déterministes s’intègrent à un parcours SRE.
Faites évoluer les adaptateurs et les règles des analyseurs, la présentation des résultats ou les parcours dans l'éditeur au moyen de modifications du code examinées, de tests et d'une nouvelle compilation. Les guides expliquent les concepts ; la référence de l'API relie les contrats à leur implémentation.
De quoi faire un fork après la conférence.
CodeSecurity apporte à la discussion de SREday un projet open source concret : revue locale de sécurité, accès délibéré et vérifications de l'historique Git sortant.
Essayez-le sur un dépôt de test, examinez l'implémentation et partagez ce qui pourrait mieux fonctionner. Un correctif utile peut partir d'un petit désagrément.
La conférence : Securing the Vibe Coding Era: Local-First Security Gates for AI-Generated Code
Découvrir le projet sur GitHubBIEN DÉMARRER
Compilez sur votre machine.
Vérifiez les prérequis de la plateforme, compilez l'aperçu du code source et commencez par un dépôt de test. Suivez un résultat avant d'ajouter la protection des push.
Sources publiques: Code source préliminaire 0.1 · 0b47fd8. Vérifiez l'état des plateformes et de la version