Lomo CodeSecurity / 0.1-broncodepreview
Een SRE-werkbank.
Eerst bewijs, dan actie.
Beoordeel bevindingen over code, geheimen, afhankelijkheden en infrastructuur lokaal, met expliciete controle over toegang tot broncode. Volg het bewijsmateriaal in VS Code en controleer de geschiedenis voor een beveiligde push.
Bouw de backend en extensie afzonderlijk. Publicatie op de Marketplace is nog niet afgerond. Bekijk de platformdekking.
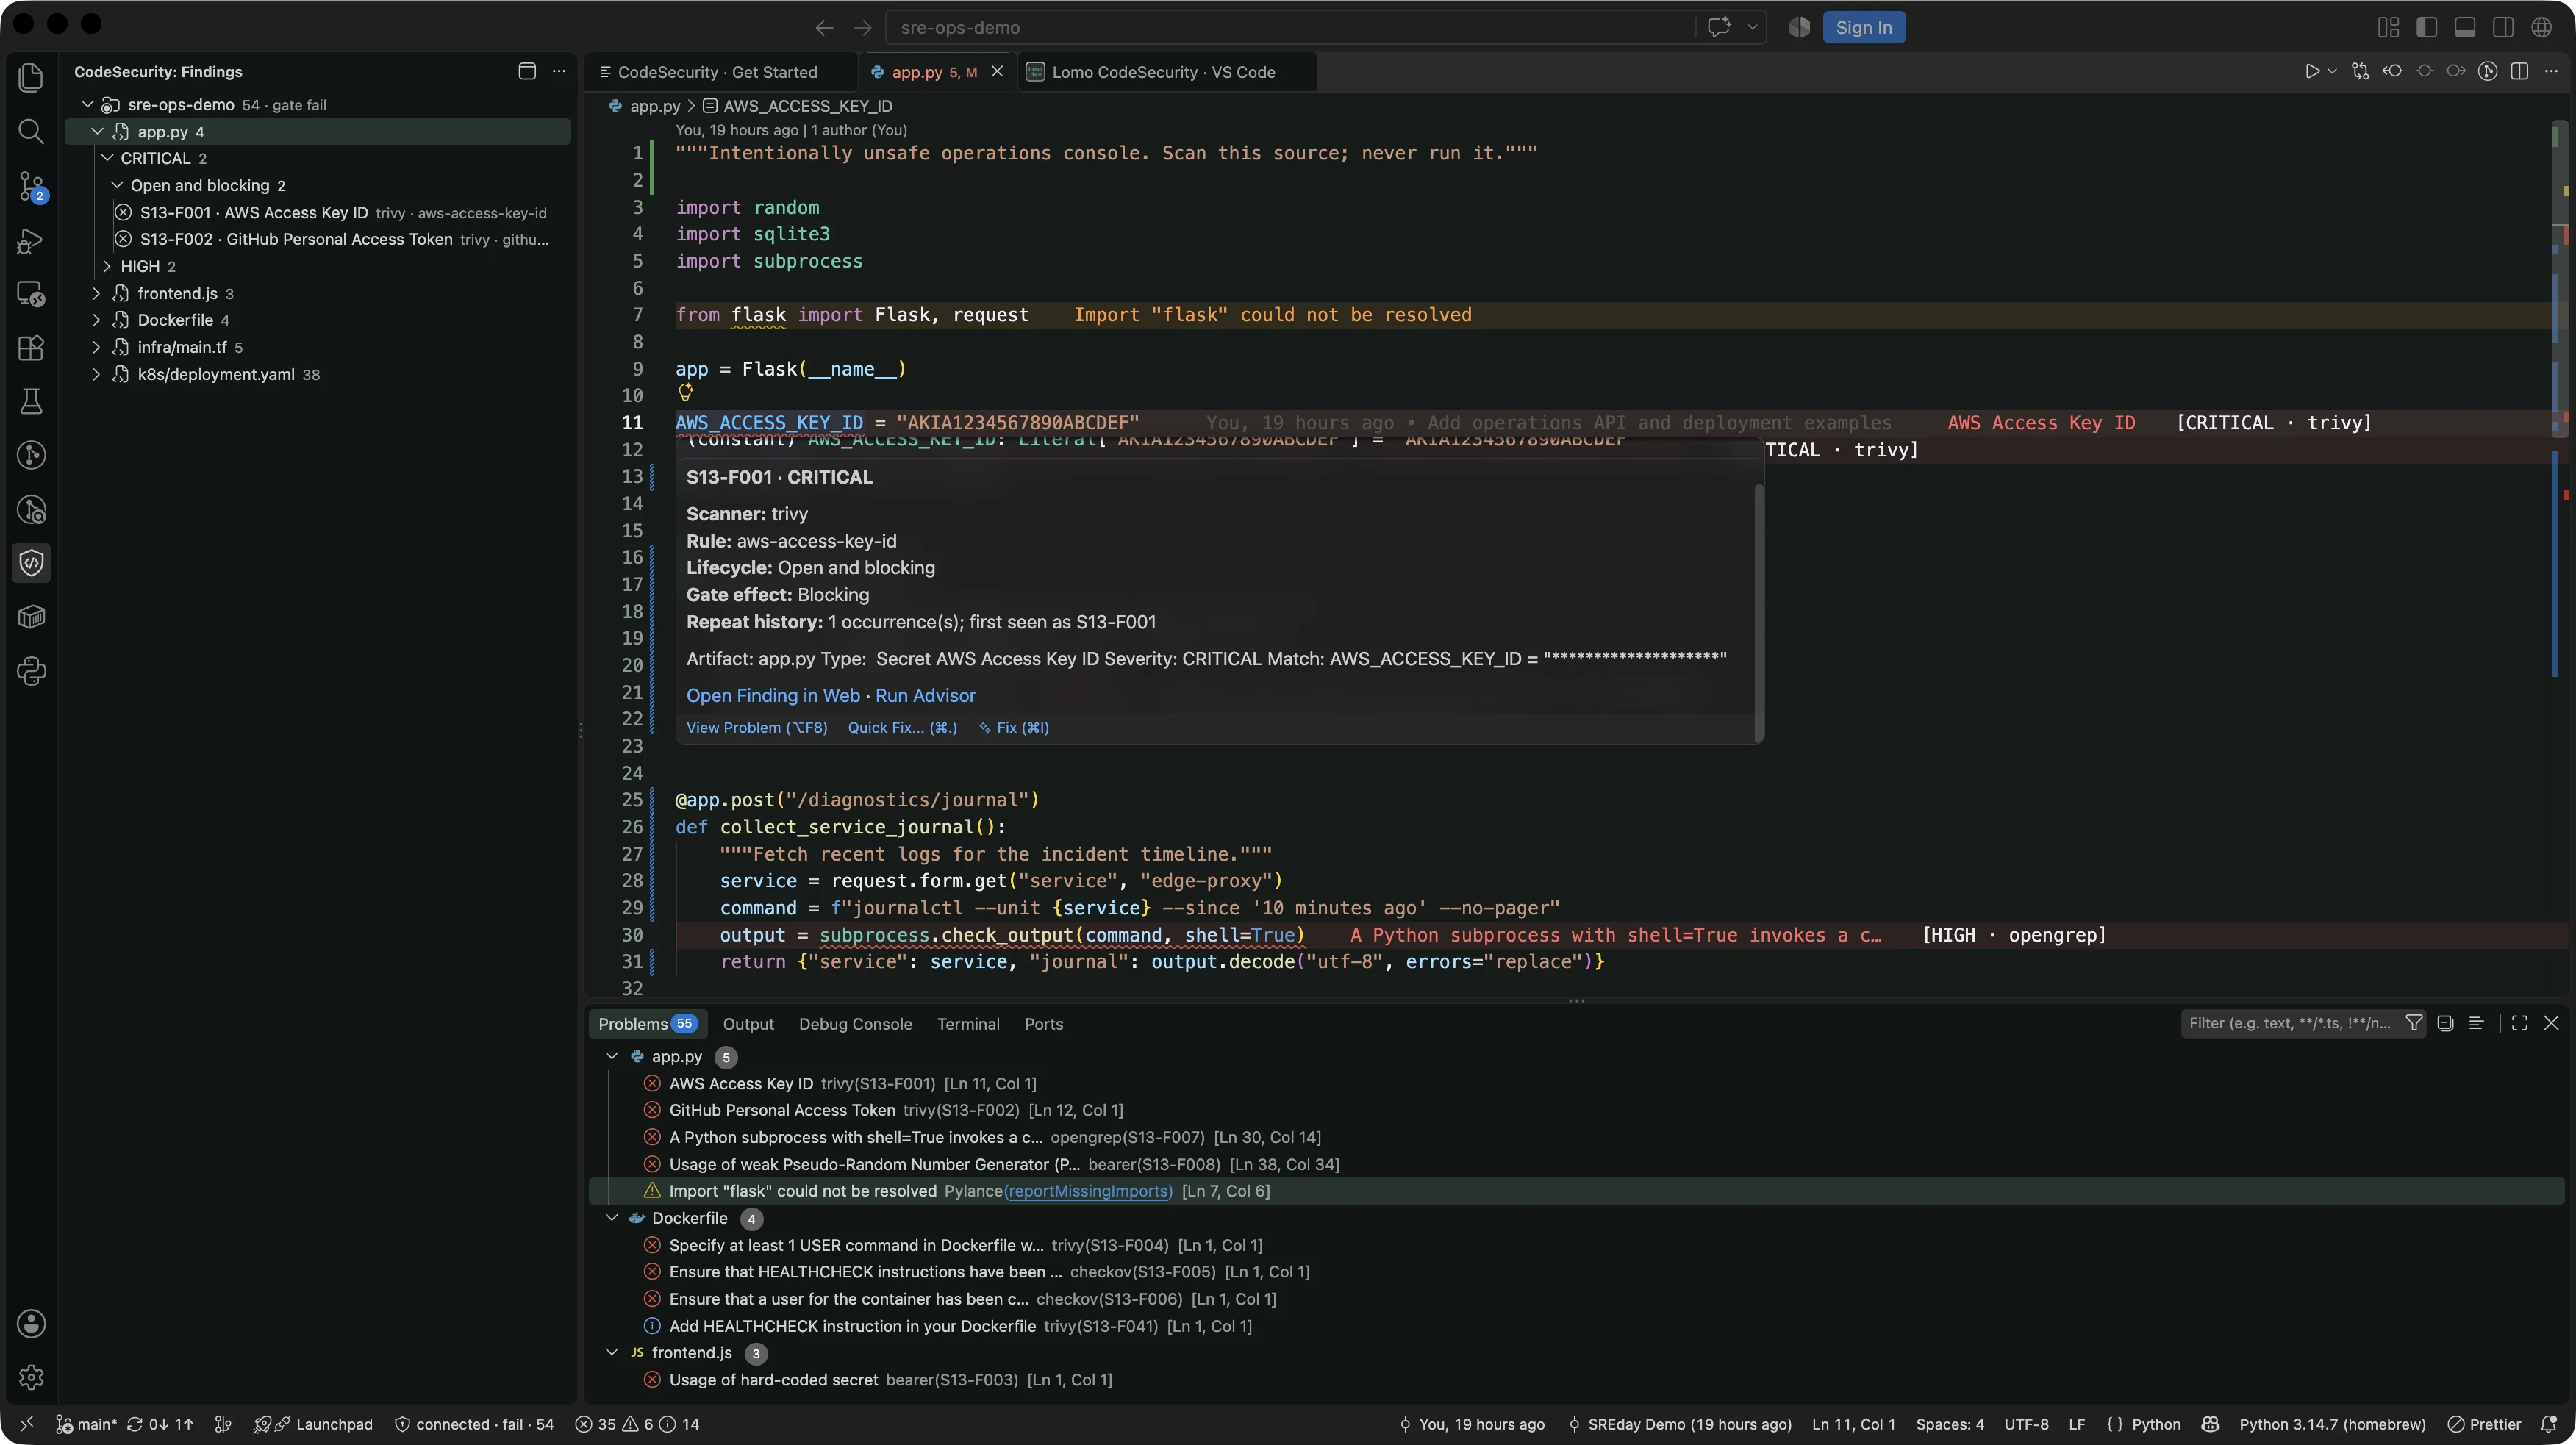
BRON / BEWIJS / BESLISSING
Van een gemelde regel naar een bewuste push.
Een scannerresultaat is het begin van de beoordeling. Volg de bevinding naar de bron, bepaal hoe je ermee omgaat en controleer de gecommitte geschiedenis voor de bedoelde remote.
Vind de regel die ertoe doet.
Ga vanuit een item in de zijbalk, een hovermelding bij de code of een vermelding in Problems naar de bevinding en het bewijs. Houd de geselecteerde repository en scan in beeld terwijl je de broncode beoordeelt.
Bevindingen beoordelenGebruik een tweede lezing als die helpt.
De optionele Advisor kan één bevinding uitleggen via lokale Ollama of een expliciet geautoriseerd extern Ollama-endpoint. Bekijk vóór een externe aanvraag welke gegevens je deelt en toets het advies aan de broncode. Advies bepaalt nooit de gate.
Bekijk een opgeslagen Advisor-beoordelingControleer de geschiedenis die je verstuurt.
De volgende beslissing gaat over de commits die worden verstuurd, niet alleen de bestanden die in de editor openstaan. Pas bescherming toe op de bedoelde kloon en beoordeel daarna de controle van de uitgaande geschiedenis.
Hoe pushbescherming werkt
BEVINDINGEN / LOKALE WERKBANK
Houd de context in beeld.
Lees locatie, scanner, ernst en begrensd bewijs samen. Leg een gemotiveerde beoordelingsstatus vast en bekijk daarna het effect op de gate. Een bevinding als opgelost markeren verifieert geen codewijziging; een nieuwe scan levert nieuw bewijs.
Een bevinding beoordelen >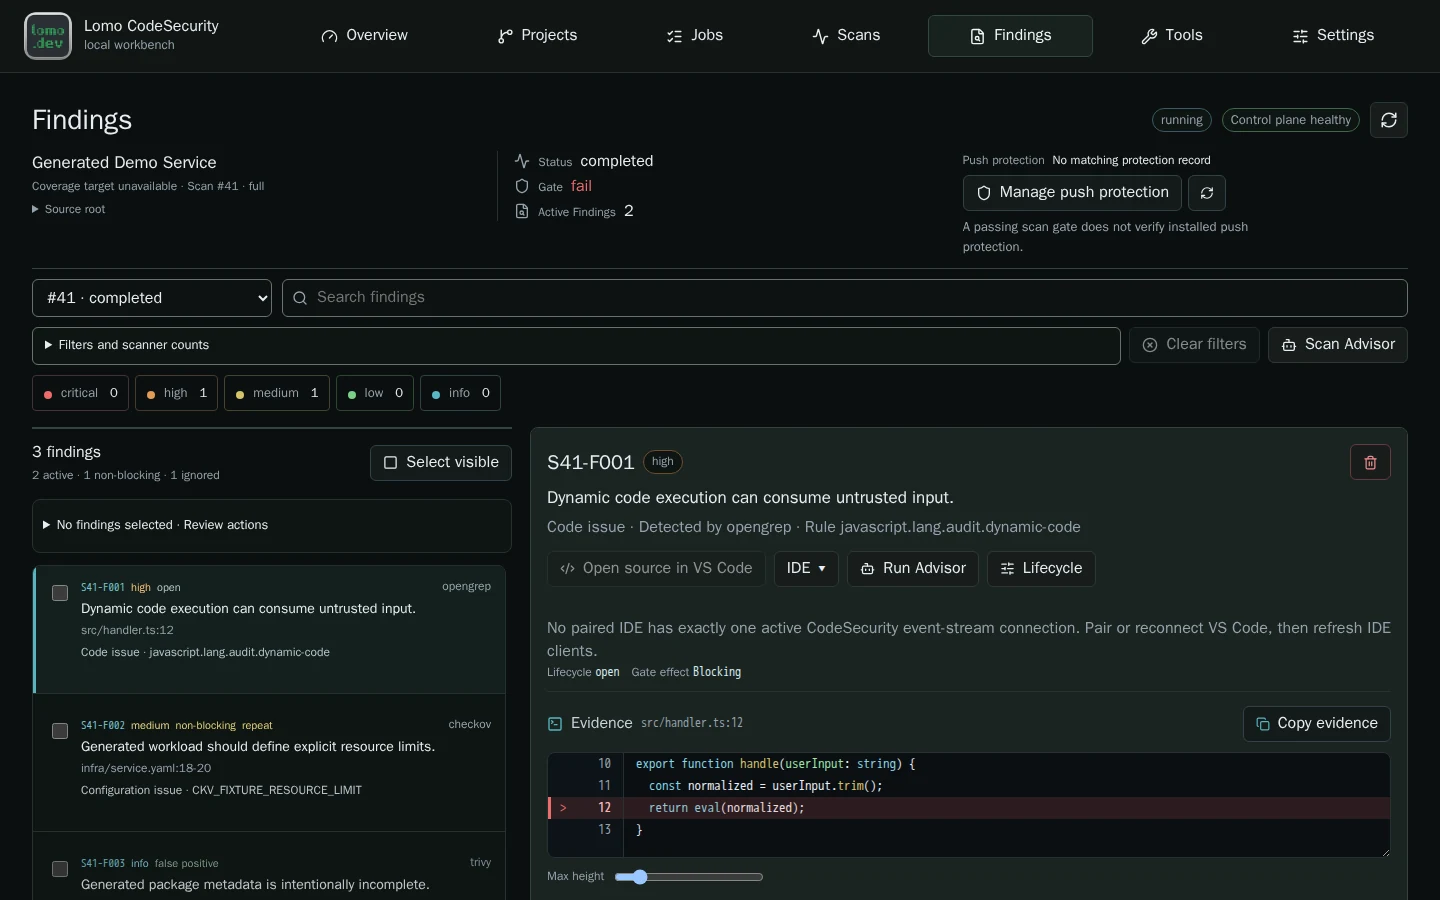
PRE-PUSH / CONTROLEER GECOMMITTE GESCHIEDENIS
Een schone laatste commit is niet de hele geschiedenis.
Een geheim dat in eerdere uitgaande commits is toegevoegd en verwijderd, reist nog steeds mee naar de remote. De lokale hook controleert uitgaande bronbomen aan de hand van actueel scannerbewijs en beleid. Een afgeronde scan kan nog steeds niet aan dat beleid voldoen.
De extensie installeren of een werkruimte scannen schakelt bescherming niet in. Je kiest de drempels en keurt de hook per kloon goed.
Lees de gate-regelsAcht beveiligingstools die elkaar aanvullen
Verschillende tools. Eén plek voor beoordeling.
Combineer controles op code, geheimen, afhankelijkheden en infrastructuur met een software-inventaris. Elke tool levert een andere blik, met een eigen dekking en licentie. Gewone scans gebruiken geen AI.
Taken, versies en grenzen van tools- Trivy
- Kwetsbaarheden, geheimen en infrastructuur
- Gitleaks
- Geheimen
- OpenGrep
- Applicatiebeveiliging
- Bearer
- Applicatiebeveiliging en privacy
- Grype
- Kwetsbaarheden in afhankelijkheden
- Checkov
- Infrastructuurconfiguratie
- TruffleHog
- Geheimen, zonder netwerkverificatie
- Syft
- Softwarestuklijst (SBOM)
JOUW CODE / JOUW KEUZE
Geef per repository toegang.
Brontoegang begint met een expliciete keuze. Toestemming voor één repository geldt niet voor de bovenliggende of naastgelegen repositories; editorverbinding en pushbescherming hebben afzonderlijke goedkeuringen.
Scans draaien offline nadat de vereiste data is voorbereid. Een afzonderlijke updater downloadt scannerdata zonder mounts van projectbroncode. Gevoelige gegevens worden uit bevindingen en korte codefragmenten verwijderd voordat ze lokaal worden opgeslagen.
Maskering herkent niet elk geheim. CodeSecurity is geen sandbox voor vijandige repositories en een geslaagde scan garandeert geen veilige code.
Lees de beveiligingsgrenzenOPEN SOURCE / SRE-PRAKTIJK
Een basis om op voort te bouwen.
Lokale uitvoering, privacy en bewijs vóór actie vormen de basis van CodeSecurity. Bestudeer hoe expliciete toegang tot broncode, duurzame taken, scannerdekking en deterministisch beleid in een SRE-workflow passen.
Bouw voort op scanneradapters en regels, de weergave van bevindingen of editorworkflows met beoordeelde broncodewijzigingen, tests en een nieuwe build. De gidsen leggen de concepten uit; de API-referentie verbindt de contracten met hun implementatie.
Iets om na de lezing te forken.
CodeSecurity draagt een praktisch opensourceproject bij aan het gesprek op SREday: lokale beveiligingsreview, bewuste toegang en controles op uitgaande Git-geschiedenis.
Probeer het op een testrepository, bekijk de implementatie en deel wat beter kan. Een nuttige patch kan beginnen met een kleine ergernis.
De lezing: Securing the Vibe Coding Era: Local-First Security Gates for AI-Generated Code
Bekijk het project op GitHubAAN DE SLAG
Bouw het op je eigen computer.
Controleer de vereisten voor je platform, bouw de broncodepreview en begin met een testrepository. Volg één bevinding voordat je pushbescherming toevoegt.
Publieke broncode: 0.1-broncodepreview · 0b47fd8. Controleer platform- en releasestatus