Lomo CodeSecurity / Código fuente preliminar 0.1
Un entorno de trabajo para SRE.
Evidencias antes de actuar.
Revisa localmente hallazgos sobre código, secretos, dependencias e infraestructura, con control explícito del acceso al código fuente. Sigue las evidencias en VS Code y comprueba el historial destinado a un push protegido.
Compila el backend y la extensión por separado. La publicación en Marketplace está pendiente. Consulta la cobertura por plataforma.
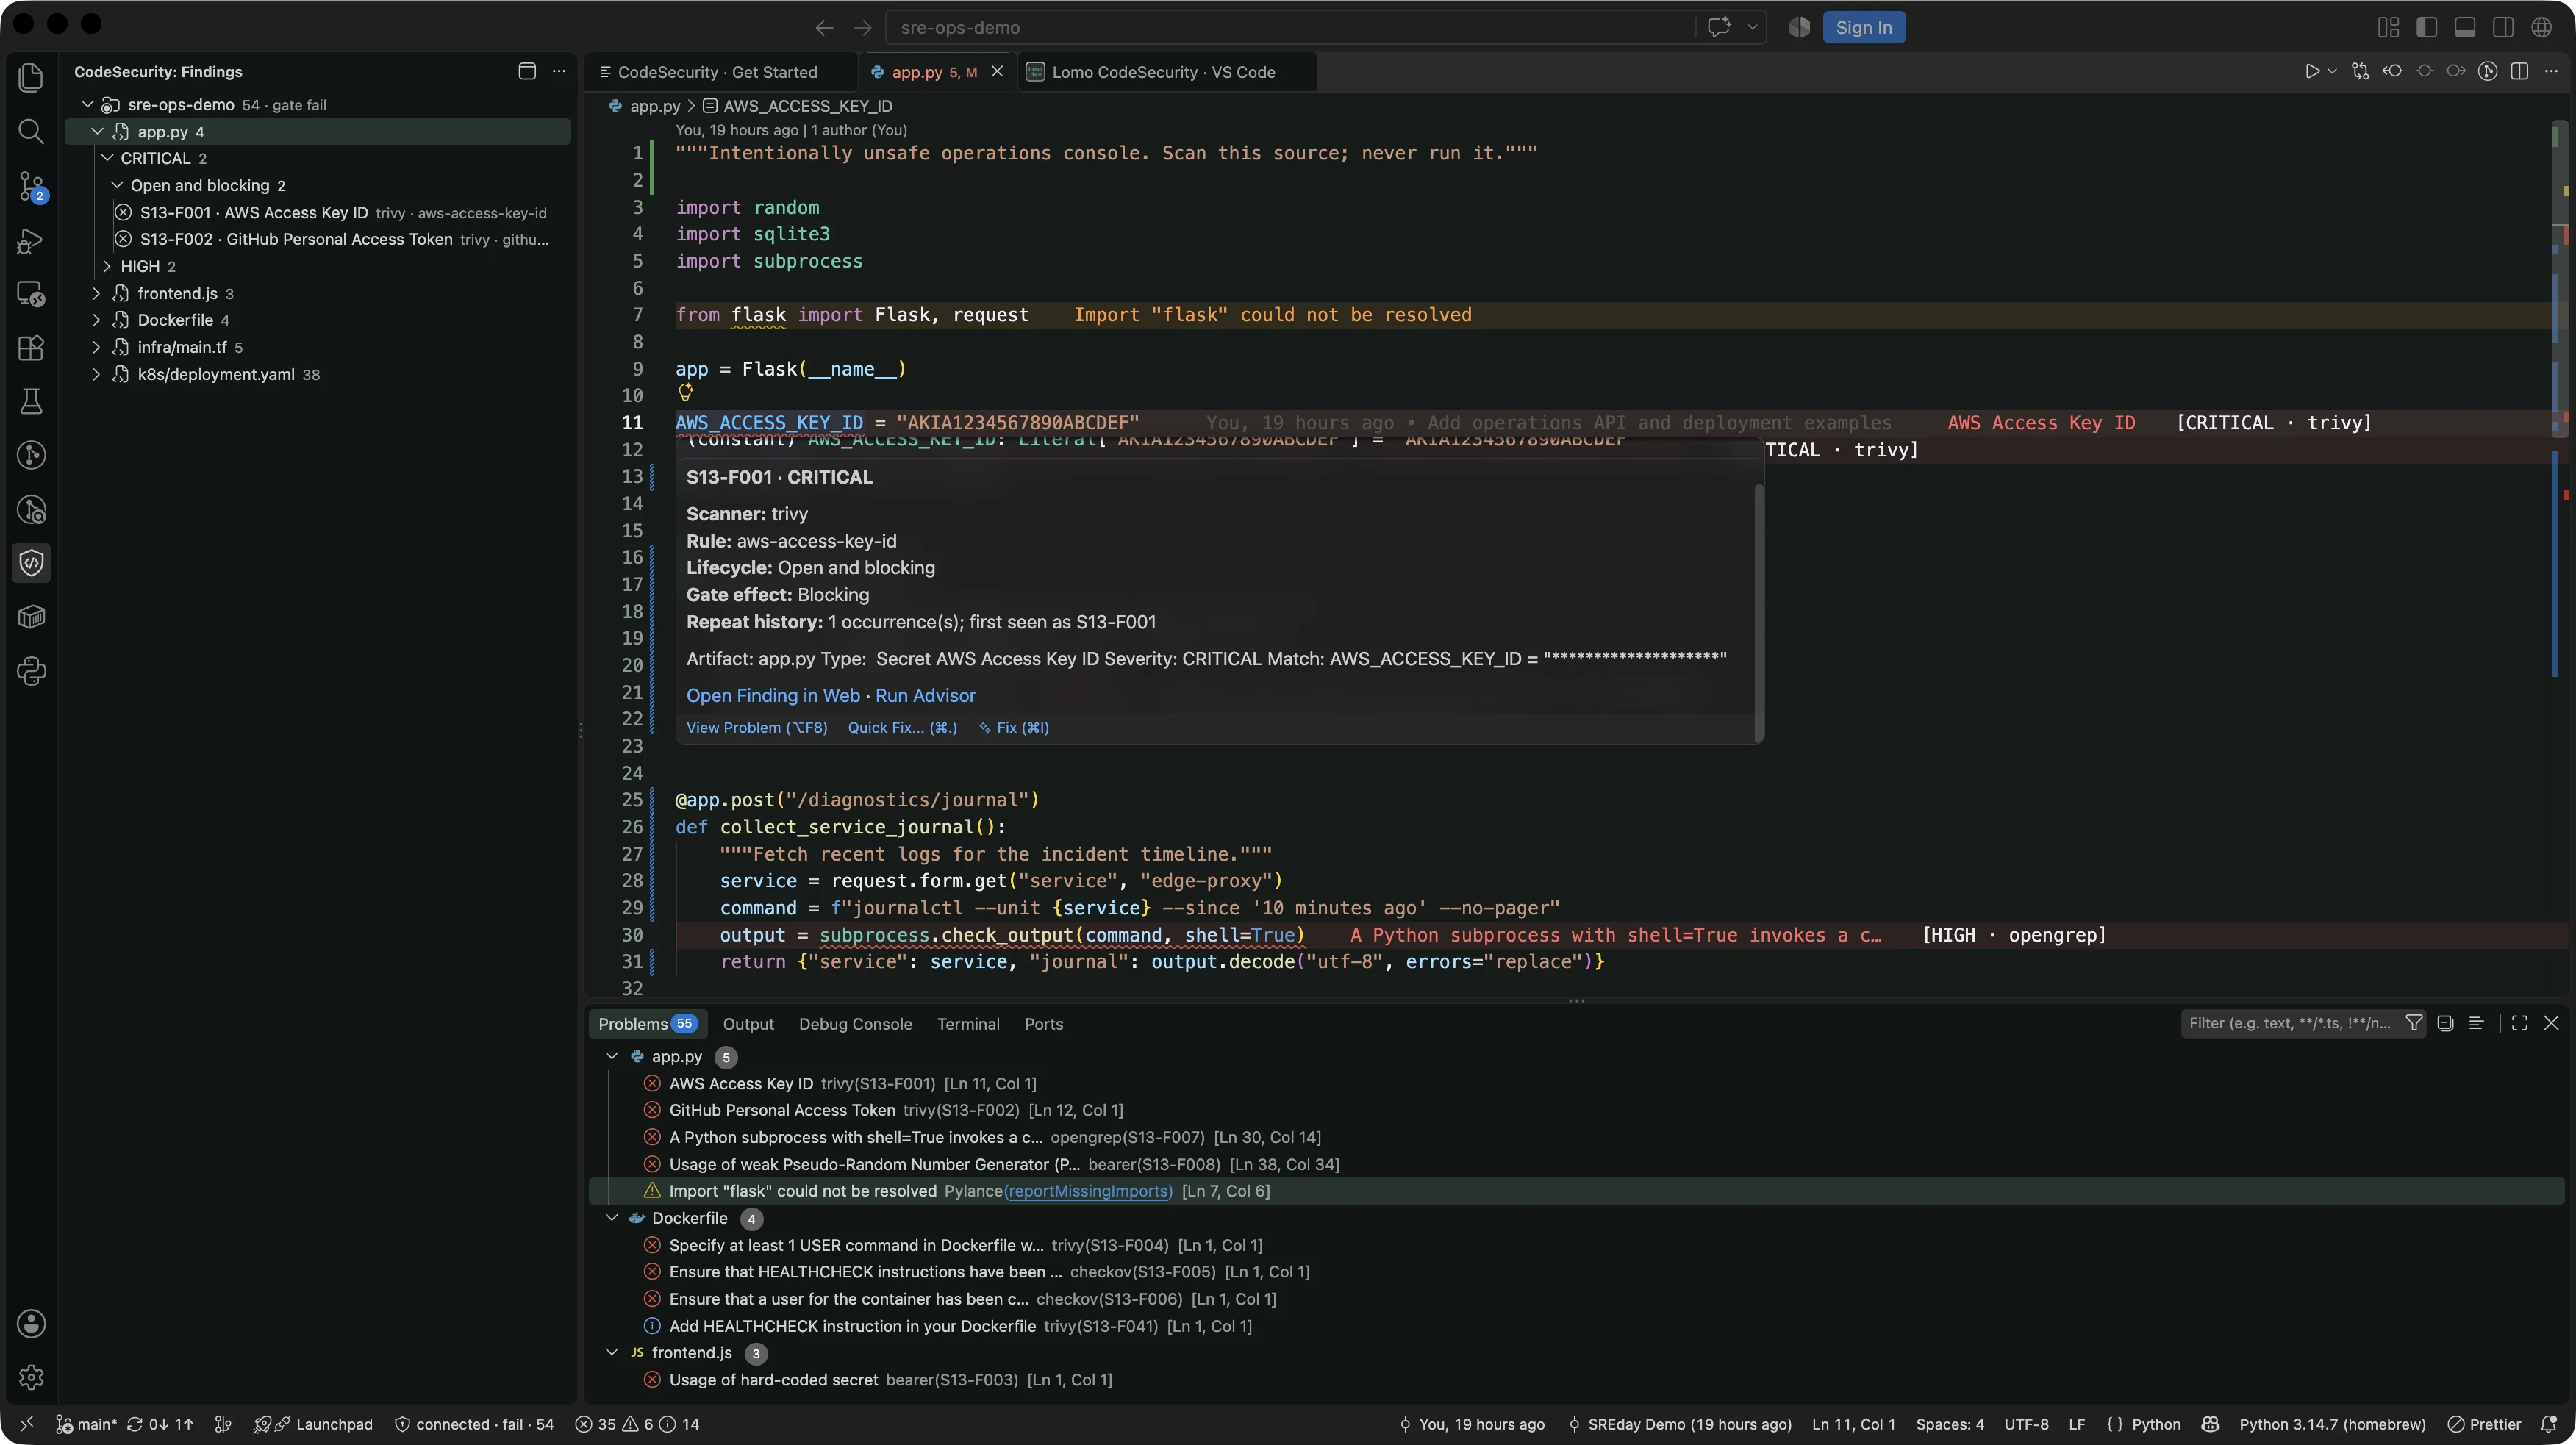
CÓDIGO / EVIDENCIAS / DECISIÓN
De una línea señalada a un push deliberado.
El informe de un analizador inicia la revisión. Sigue el hallazgo hasta su código, decide cómo tratarlo y comprueba el historial de commits para el remoto previsto.
Encuentra la línea que importa.
Pasa de un elemento de la barra lateral, un mensaje al pasar el cursor por el código o una entrada de Problems al hallazgo y sus evidencias. Mantén a la vista el repositorio y el análisis seleccionados mientras revisas el código.
Revisar hallazgosUna segunda lectura cuando ayude.
El Advisor opcional puede explicar un hallazgo mediante Ollama local o un endpoint remoto de Ollama autorizado explícitamente. Revisa los datos que se compartirán antes de una solicitud remota y contrasta el consejo con el código. El consejo nunca decide el control.
Ver una revisión guardada de AdvisorComprueba el historial que vas a enviar.
La siguiente decisión afecta a los commits que se enviarán, no solo a los archivos abiertos en el editor. Aplica la protección al clon previsto y revisa después la comprobación de su historial saliente.
Cómo funciona la protección del push
HALLAZGOS / ENTORNO LOCAL
Mantén el contexto a la vista.
Lee juntos la ubicación, el analizador, la gravedad y las evidencias acotadas. Registra una decisión razonada sobre el estado del hallazgo y comprueba su efecto en el control. Marcar un hallazgo como corregido no verifica un cambio en el código; un nuevo análisis aporta nuevas evidencias.
Revisar un hallazgo >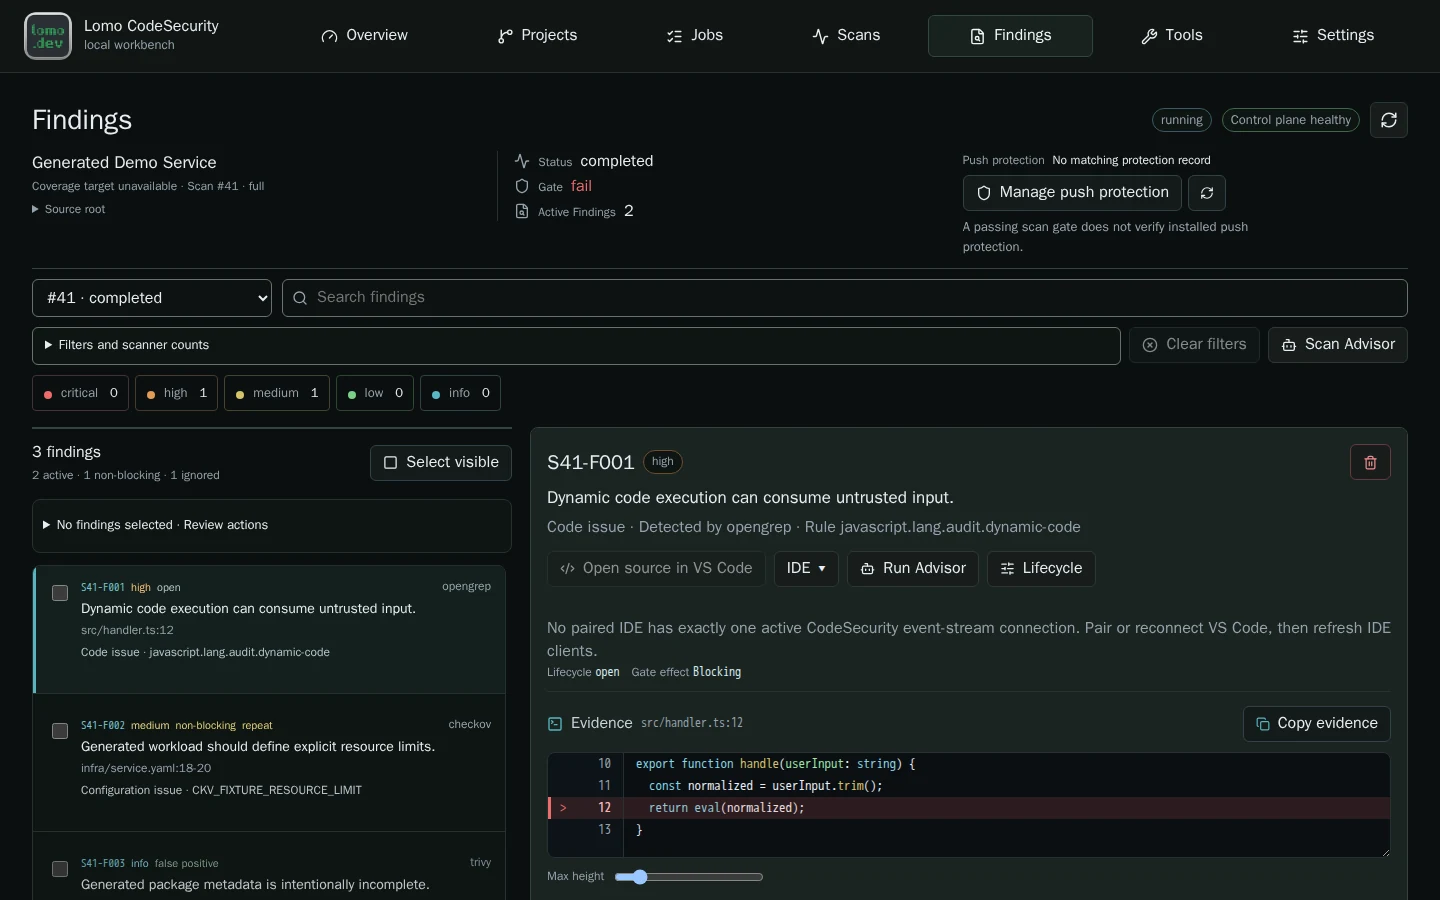
PRE-PUSH / COMPROBAR EL HISTORIAL CONFIRMADO
Un último commit limpio no es todo el historial.
Un secreto añadido y eliminado en commits salientes anteriores sigue viajando al remoto. El hook local comprueba los árboles de código salientes con las evidencias actuales de los analizadores y la política vigente. Un análisis completado puede seguir incumpliendo esa política.
Instalar la extensión o analizar un espacio de trabajo no instala protección. Tú eliges los umbrales y apruebas el hook para cada clon.
Lee las reglas del controlOcho herramientas de seguridad complementarias
Herramientas distintas. Un lugar para revisar.
Combina comprobaciones de código, secretos, dependencias e infraestructura con un inventario de software. Cada herramienta aporta una perspectiva distinta, con su propia cobertura y licencia. Los análisis normales no usan IA.
Funciones, versiones y límites de las herramientas- Trivy
- Vulnerabilidades, secretos e infraestructura
- Gitleaks
- Secretos
- OpenGrep
- Seguridad de aplicaciones
- Bearer
- Seguridad de aplicaciones y privacidad
- Grype
- Vulnerabilidades de dependencias
- Checkov
- Configuración de infraestructura
- TruffleHog
- Secretos, sin verificación por red
- Syft
- Inventario de componentes de software (SBOM)
TU CÓDIGO / TU DECISIÓN
Autoriza cada repositorio.
El acceso al código empieza con una elección explícita. El permiso para un repositorio no incluye su carpeta superior ni las vecinas; la conexión del editor y la protección de push requieren aprobaciones separadas.
Los análisis se ejecutan sin conexión después de preparar los datos necesarios. Un actualizador separado descarga los datos de los analizadores sin montajes del código de los proyectos. Los hallazgos y los fragmentos breves de código se depuran de datos sensibles antes del almacenamiento local.
El ocultamiento no reconoce todos los secretos. CodeSecurity no es un sandbox para repositorios hostiles, y un escaneo aprobado no garantiza código seguro.
Lee los límites de seguridadCÓDIGO ABIERTO / PRÁCTICA SRE
Una base para desarrollar.
El funcionamiento local, la privacidad y las evidencias antes de actuar definen CodeSecurity. Estudia cómo encajan el acceso explícito al código fuente, los trabajos duraderos, la cobertura de los escáneres y las políticas deterministas en un flujo SRE.
Amplía los adaptadores y las reglas de los analizadores, la presentación de hallazgos o los flujos del editor mediante cambios revisados en el código, pruebas y una nueva compilación. Las guías explican los conceptos; la referencia de la API conecta los contratos con su implementación.
Algo que llevarte como fork después de la charla.
CodeSecurity aporta a la conversación de SREday un proyecto práctico de código abierto: revisión local de seguridad, acceso deliberado y comprobaciones del historial saliente de Git.
Pruébalo en un repositorio de prueba, inspecciona la implementación y comparte lo que podría funcionar mejor. Un parche útil puede empezar por una pequeña molestia.
La charla: Securing the Vibe Coding Era: Local-First Security Gates for AI-Generated Code
Explora el proyecto en GitHubPRIMEROS PASOS
Compílalo en tu equipo.
Comprueba los requisitos de la plataforma, compila la versión preliminar del código fuente y empieza con un repositorio de prueba. Sigue un hallazgo antes de añadir la protección de push.
Código público: Código fuente preliminar 0.1 · 0b47fd8. Comprueba el estado de plataformas y versión