Lomo CodeSecurity / 0.1-Quellcodevorschau
Eine SRE-Workbench.
Erst Belege, dann handeln.
Prüfe Befunde zu Code, Geheimnissen, Abhängigkeiten und Infrastruktur lokal, mit ausdrücklicher Kontrolle über den Quellcodezugriff. Folge den Belegen in VS Code und prüfe die Historie für einen geschützten Push.
Backend und Erweiterung werden getrennt gebaut. Die Veröffentlichung im Marketplace steht noch aus. Plattformabdeckung prüfen.
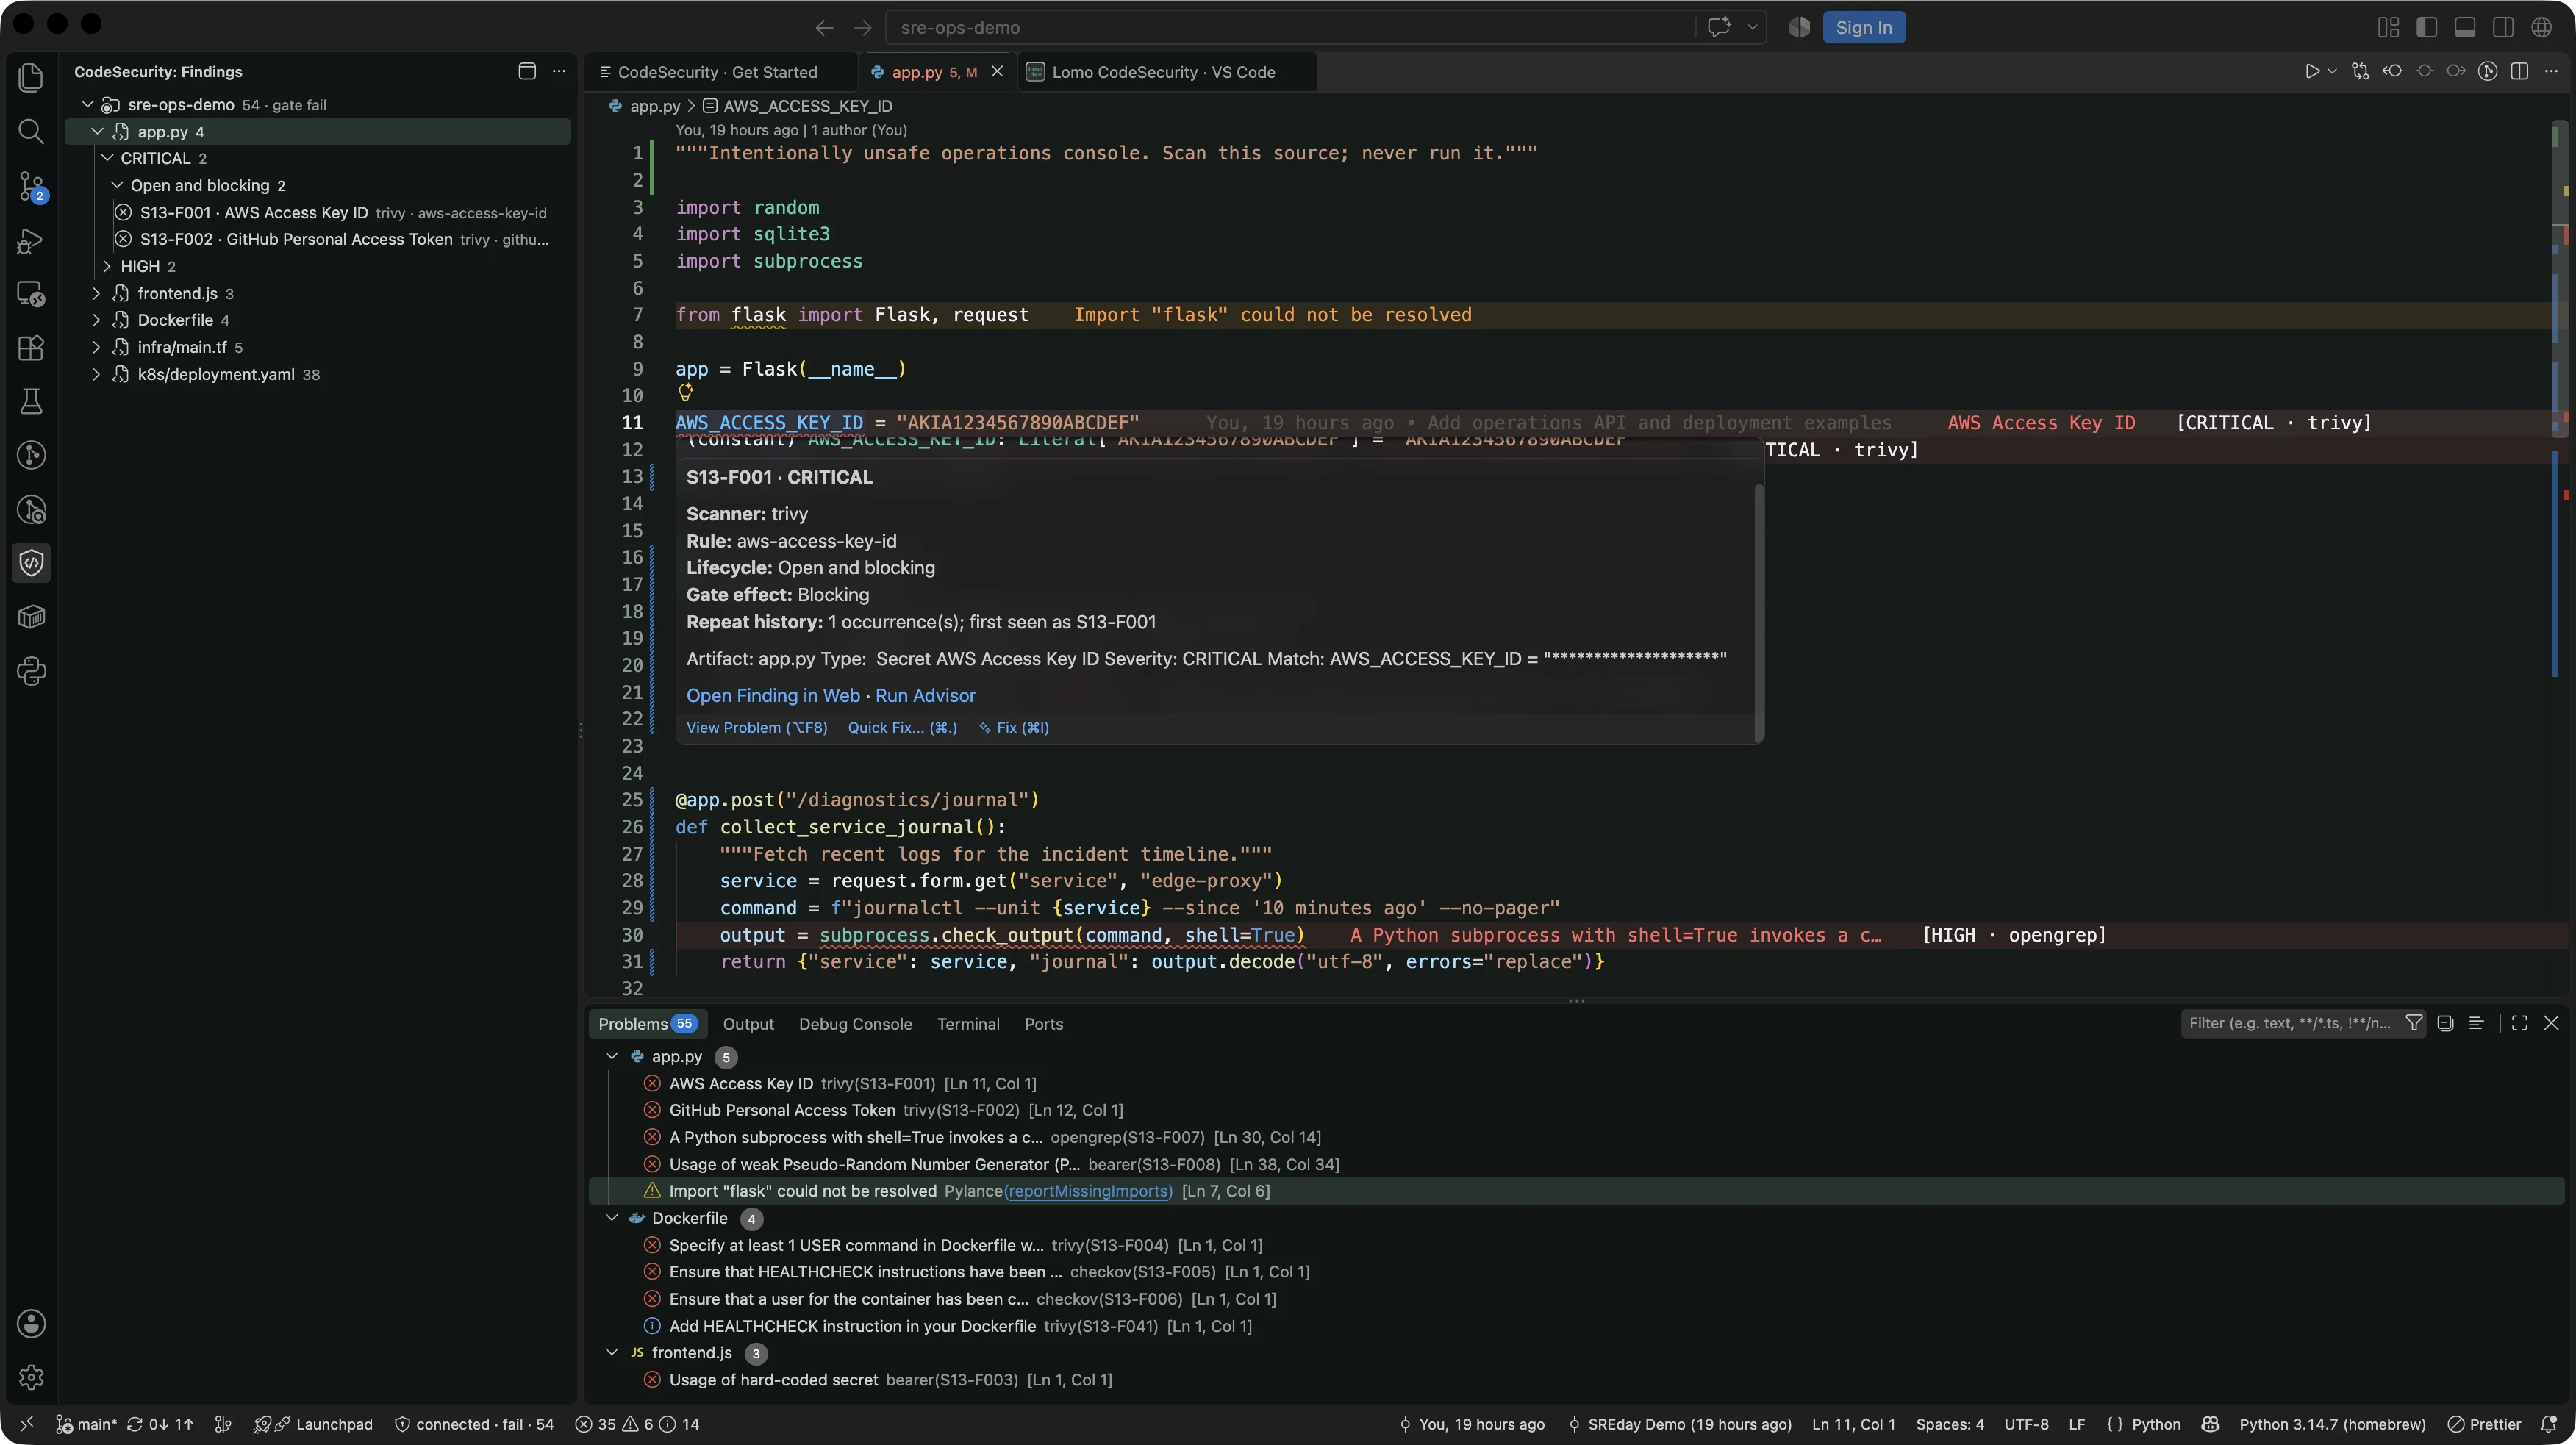
QUELLE / BELEGE / ENTSCHEIDUNG
Von einer gemeldeten Zeile zum bewussten Push.
Ein Scannerbericht beginnt die Prüfung. Folge dem Befund zum Quellcode, entscheide über den Umgang damit und prüfe die committete Historie für das vorgesehene Remote.
Finde die entscheidende Zeile.
Wechsle von einem Eintrag in der Seitenleiste, einem Code-Hover oder einem Problems-Eintrag zum Befund und seinen Belegen. Behalte beim Prüfen des Quellcodes das ausgewählte Repository und den Scan im Blick.
Befunde bewertenNutze eine zweite Einschätzung, wenn sie hilft.
Der optionale Advisor kann einen Befund über lokales Ollama oder einen ausdrücklich autorisierten entfernten Ollama-Endpunkt erklären. Prüfe vor einer entfernten Anfrage die Datenfreigabe und gleiche den Rat mit dem Quellcode ab. Der Rat entscheidet nie über das Gate.
Gespeicherte Advisor-Bewertung ansehenPrüfe die Historie, die du verschickst.
Die nächste Entscheidung betrifft die zu sendenden Commits, nicht nur die im Editor geöffneten Dateien. Wende den Schutz auf den vorgesehenen Klon an und prüfe anschließend das Ergebnis für seine ausgehende Historie.
So funktioniert der Push-Schutz
BEFUNDE / LOKALE WORKBENCH
Behalte den Zusammenhang im Blick.
Lies Ort, Scanner, Schweregrad und begrenzte Belege zusammen. Halte einen begründeten Bewertungsstatus fest und prüfe dann seine Wirkung auf das Gate. Einen Befund als behoben zu markieren verifiziert keine Codeänderung; ein neuer Scan liefert neue Belege.
Einen Befund bewerten >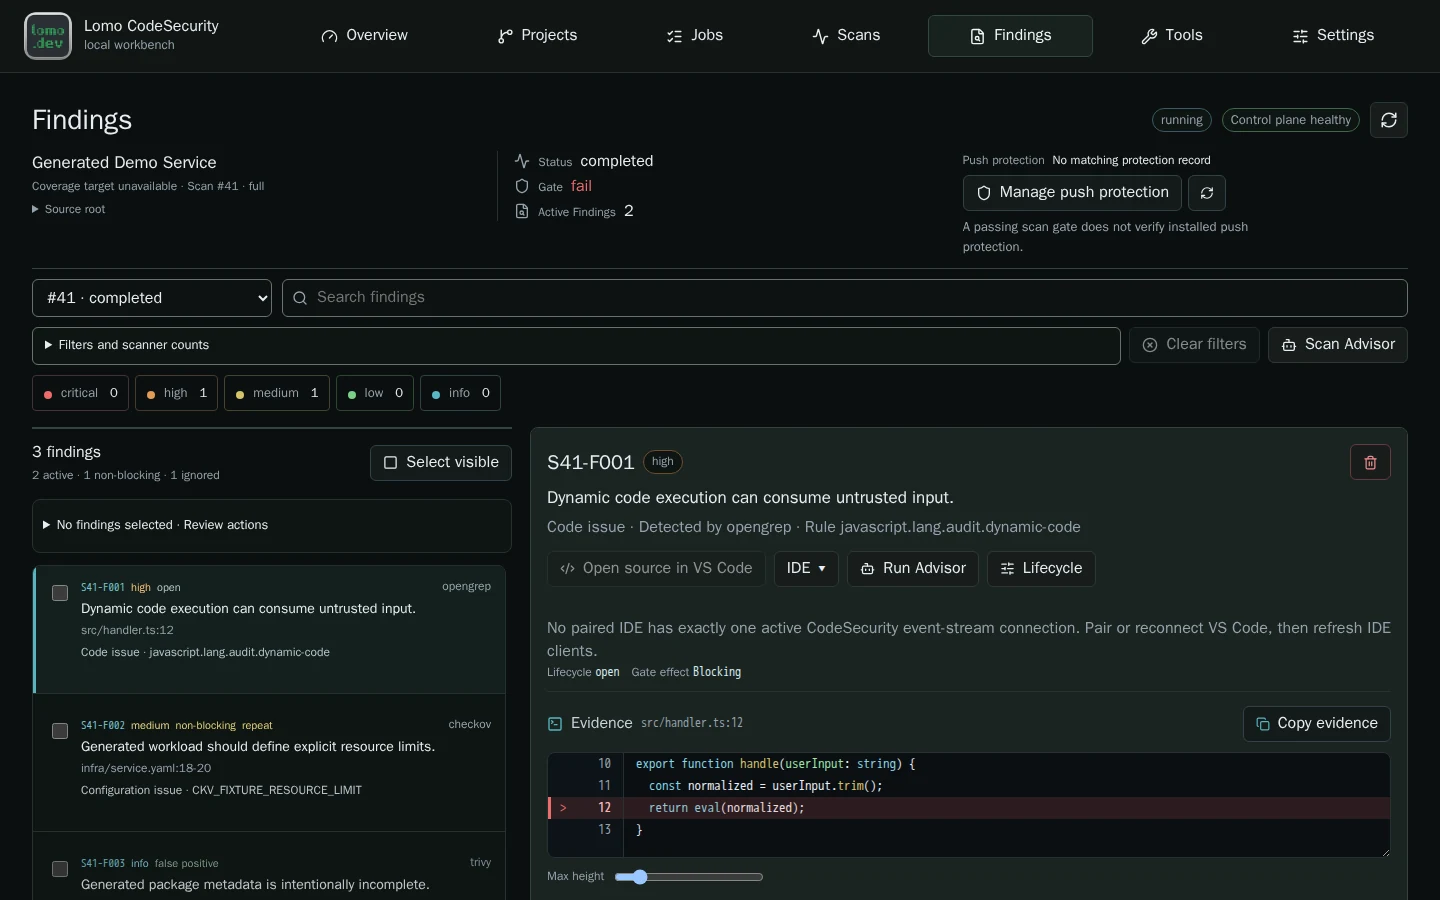
PRE-PUSH / COMMIT-HISTORIE PRÜFEN
Ein sauberer letzter Commit ist nicht die ganze Historie.
Ein Geheimnis, das in früheren ausgehenden Commits hinzugefügt und entfernt wurde, gelangt trotzdem zum Remote. Der lokale Hook prüft ausgehende Quellbäume anhand aktueller Scannernachweise und Richtlinien. Ein abgeschlossener Scan kann diese Richtlinie dennoch nicht erfüllen.
Die Erweiterung zu installieren oder einen Workspace zu scannen aktiviert keinen Schutz. Du wählst Schwellenwerte und genehmigst den Hook für jeden Klon.
Gate-Regeln lesenAcht sich ergänzende Sicherheitswerkzeuge
Verschiedene Werkzeuge. Ein Ort zur Prüfung.
Verbinde Prüfungen von Code, Geheimnissen, Abhängigkeiten und Infrastruktur mit einem Softwareinventar. Jedes Werkzeug trägt eine eigene Sicht bei, mit eigenem Prüfumfang und eigener Lizenz. Normale Scans verwenden keine KI.
Aufgaben, Versionen und Grenzen der Tools- Trivy
- Schwachstellen, Geheimnisse und Infrastruktur
- Gitleaks
- Geheimnisse
- OpenGrep
- Anwendungssicherheit
- Bearer
- Anwendungssicherheit und Datenschutz
- Grype
- Schwachstellen in Abhängigkeiten
- Checkov
- Infrastrukturkonfiguration
- TruffleHog
- Geheimnisse, ohne Netzwerkverifikation
- Syft
- Softwarestückliste (SBOM)
DEIN CODE / DEINE ENTSCHEIDUNG
Jedes Repository einzeln freigeben.
Quellzugriff beginnt mit einer ausdrücklichen Entscheidung. Die Freigabe eines Repositorys umfasst weder übergeordnete noch benachbarte Repositories; Editorverbindung und Pushschutz haben separate Genehmigungen.
Scans laufen offline, nachdem die erforderlichen Daten vorbereitet wurden. Ein separater Updater lädt Scannerdaten ohne Mounts des Projektquellcodes herunter. Sensible Inhalte in Befunden und kurzen Quellcodeauszügen werden vor dem lokalen Speichern geschwärzt.
Maskierung erkennt nicht jedes Geheimnis. CodeSecurity ist keine Sandbox für bösartige Repositorys, und ein erfolgreicher Scan garantiert keinen sicheren Code.
Sicherheitsgrenzen lesenOPEN SOURCE / SRE-PRAXIS
Eine Grundlage zum Weiterbauen.
Lokaler Betrieb, Datenschutz und Belege vor dem Handeln prägen CodeSecurity. Untersuche, wie ausdrücklicher Quellcodezugriff, dauerhafte Jobs, Scannerabdeckung und deterministische Richtlinien in einen SRE-Ablauf passen.
Entwickle Scanneradapter und Regeln, die Darstellung von Befunden oder Editor-Workflows durch geprüfte Quellcodeänderungen, Tests und einen erneuten Build weiter. Die Anleitungen erklären die Konzepte; die API-Referenz verbindet die Verträge mit ihrer Implementierung.
Etwas zum Forken nach dem Vortrag.
CodeSecurity bringt ein praktisches Open-Source-Projekt in die Gespräche auf dem SREday ein: lokale Sicherheitsprüfung, bewusste Zugriffsfreigabe und Prüfungen ausgehender Git-Historie.
Probiere es an einem Test-Repository aus, untersuche die Implementierung und teile, was besser funktionieren könnte. Ein nützlicher Patch kann mit einem kleinen Ärgernis beginnen.
Der Vortrag: Securing the Vibe Coding Era: Local-First Security Gates for AI-Generated Code
Projekt auf GitHub ansehenERSTE SCHRITTE
Auf deinem Rechner bauen.
Prüfe die Plattformvoraussetzungen, baue die Quellcode-Vorschau und beginne mit einem Test-Repository. Folge einem Befund, bevor du Pushschutz hinzufügst.
Öffentlicher Quellcode: 0.1-Quellcodevorschau · 0b47fd8. Prüfe Plattform- und Releasestatus