Lomo CodeSecurity / Anteprima sorgente 0.1
Un ambiente di lavoro per SRE.
Evidenze prima di agire.
Esamina localmente i risultati su codice, segreti, dipendenze e infrastruttura, con un controllo esplicito dell’accesso al codice sorgente. Segui le evidenze in VS Code e controlla la cronologia destinata a un push protetto.
Compila backend ed estensione separatamente. La pubblicazione sul Marketplace è ancora in sospeso. Controlla la copertura delle piattaforme.
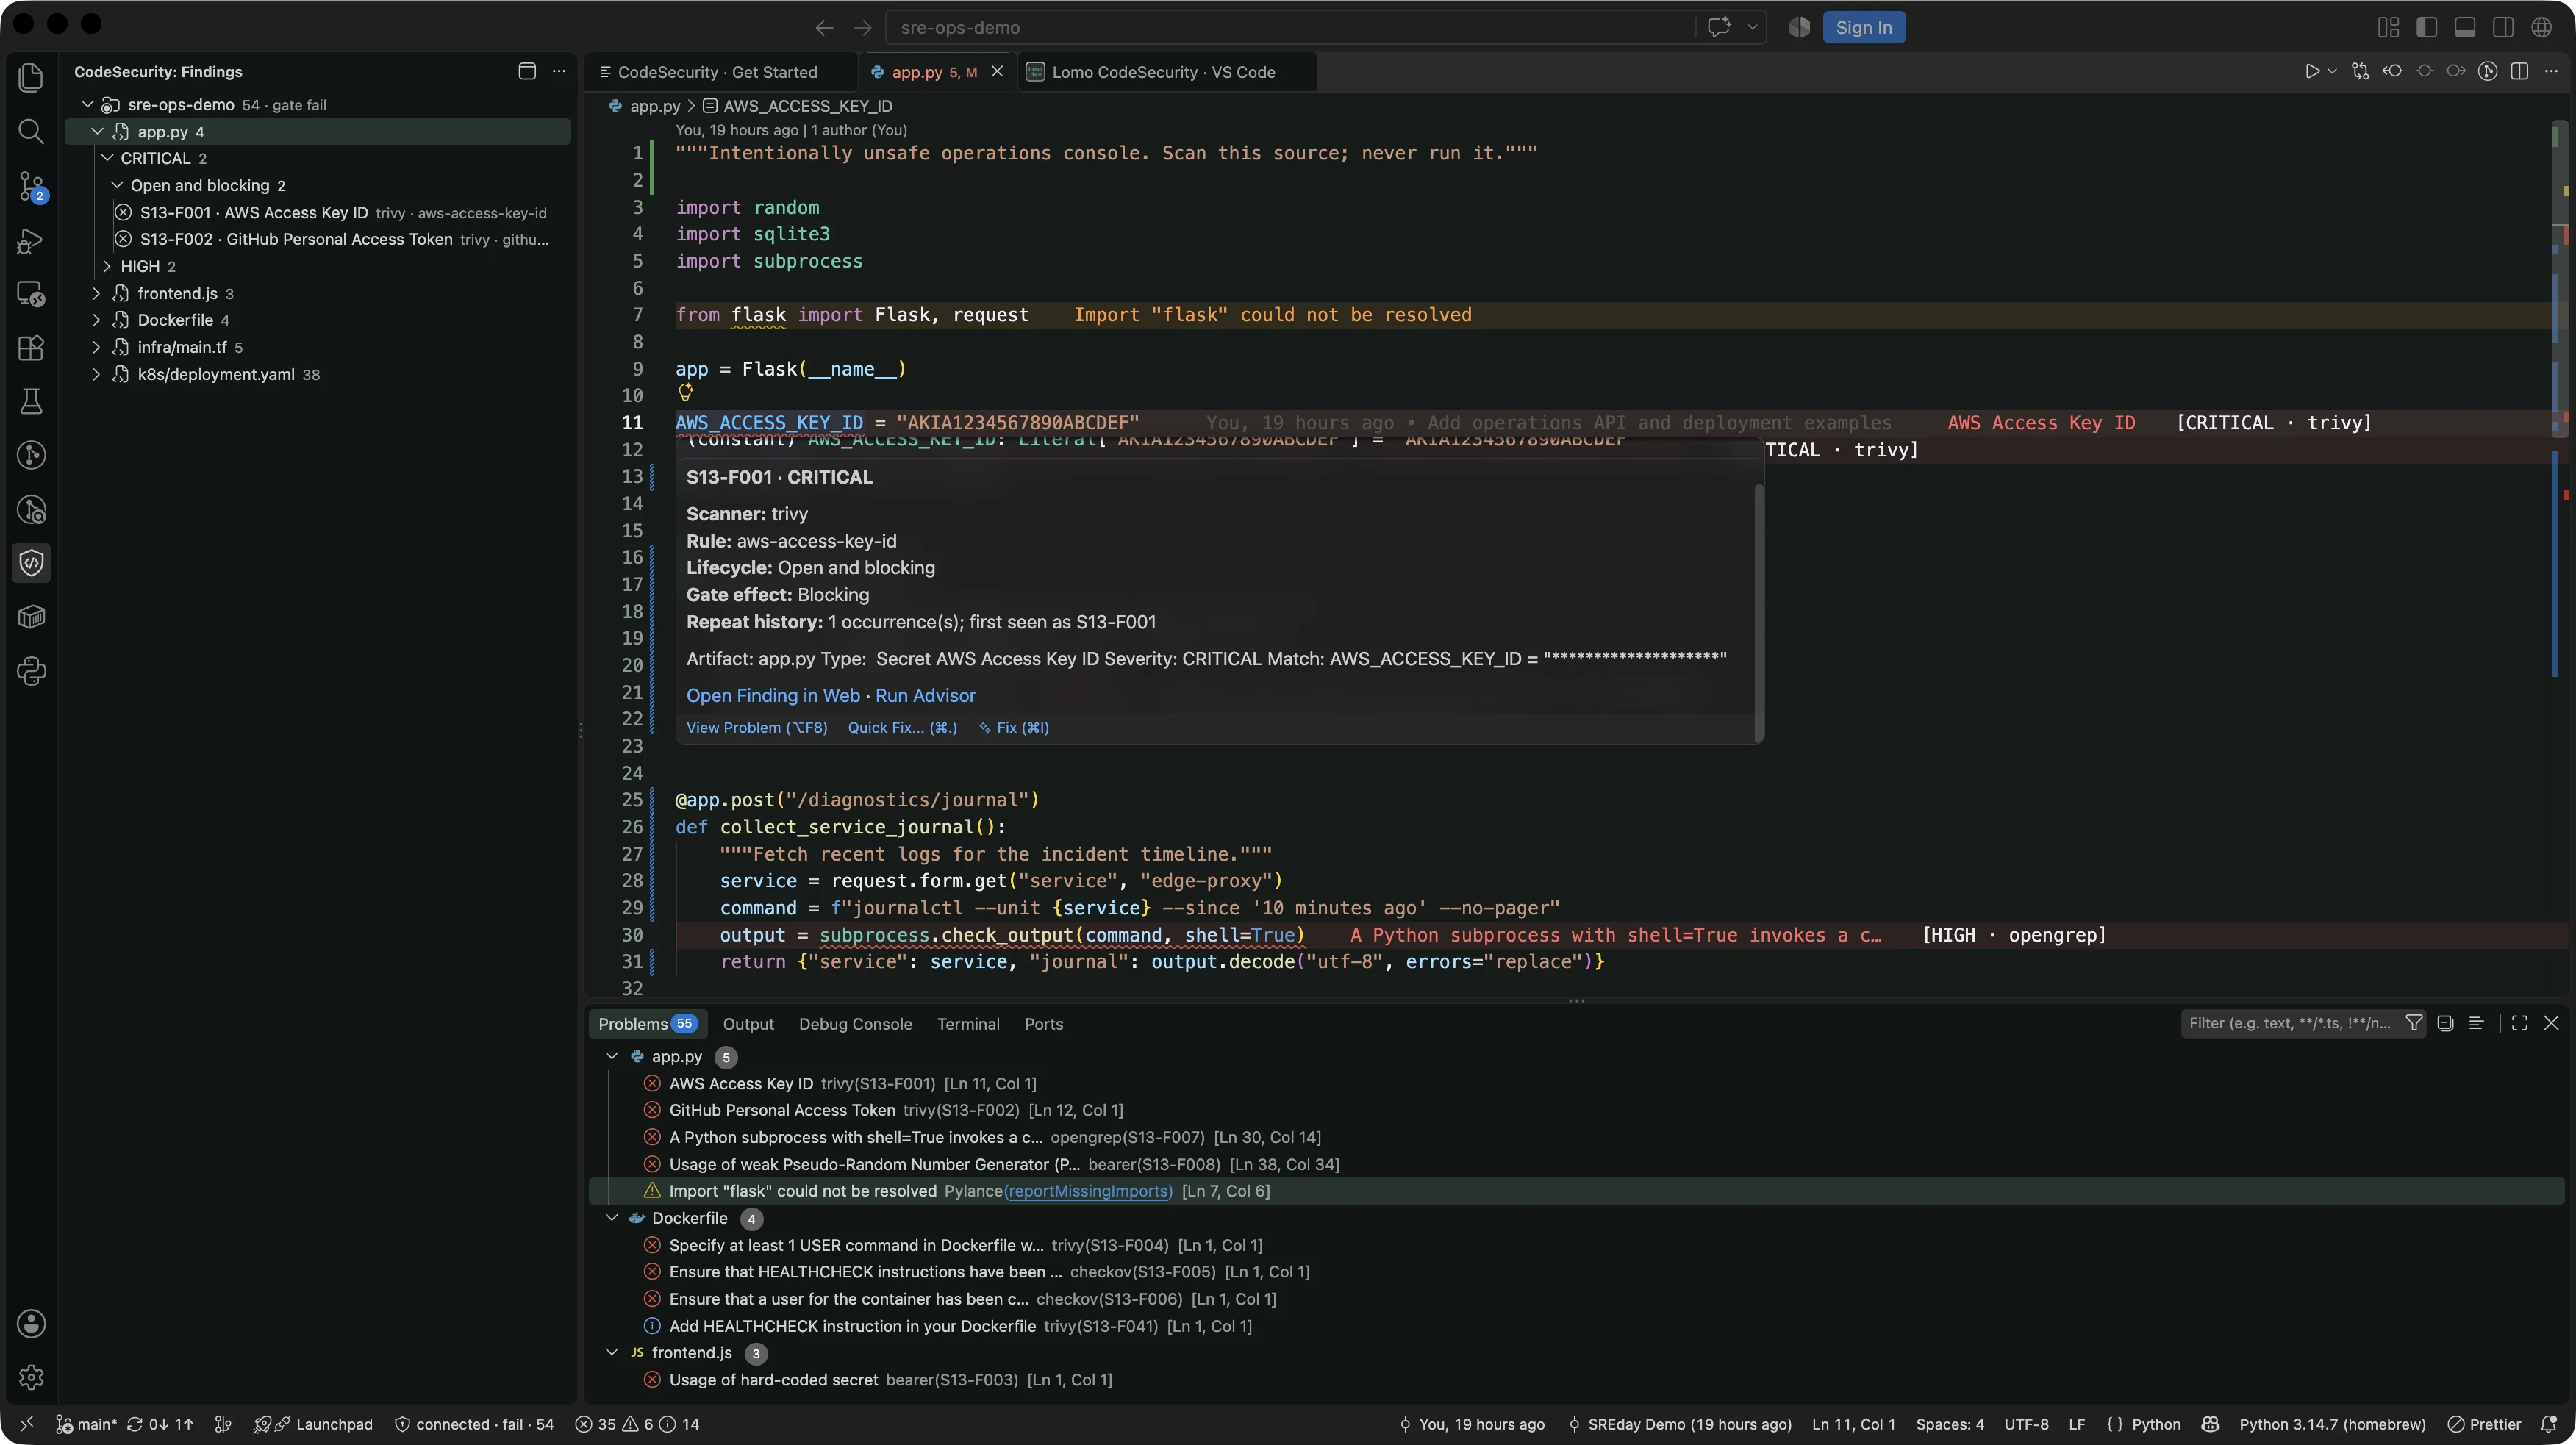
CODICE / EVIDENZE / DECISIONE
Da una riga segnalata a un push deliberato.
Il rapporto di uno scanner avvia la revisione. Segui il rilevamento fino al codice sorgente, decidi come gestirlo e verifica la cronologia dei commit per il remoto previsto.
Trova la riga che conta.
Passa da un elemento della barra laterale, un messaggio al passaggio del puntatore sul codice o una voce di Problems al rilevamento e alle sue evidenze. Tieni in vista il repository e la scansione selezionati mentre esamini il codice.
Esamina i risultatiUna seconda lettura quando serve.
Advisor, facoltativo, può spiegare un rilevamento tramite Ollama locale o un endpoint Ollama remoto autorizzato esplicitamente. Esamina i dati da condividere prima di una richiesta remota e confronta il consiglio con il codice. Il consiglio non decide mai il gate.
Vedi una revisione Advisor salvataControlla la cronologia che stai inviando.
La decisione successiva riguarda i commit da inviare, non solo i file aperti nell'editor. Applica la protezione al clone previsto, poi esamina il controllo della sua cronologia in uscita.
Come funziona la protezione dei push
RISULTATI / AMBIENTE LOCALE
Tieni il contesto in vista.
Leggi insieme posizione, scanner, gravità ed evidenze delimitate. Registra una decisione motivata sullo stato del rilevamento, poi esaminane l'effetto sul gate. Contrassegnare un rilevamento come corretto non verifica una modifica al codice; una nuova scansione fornisce nuove evidenze.
Esamina un risultato >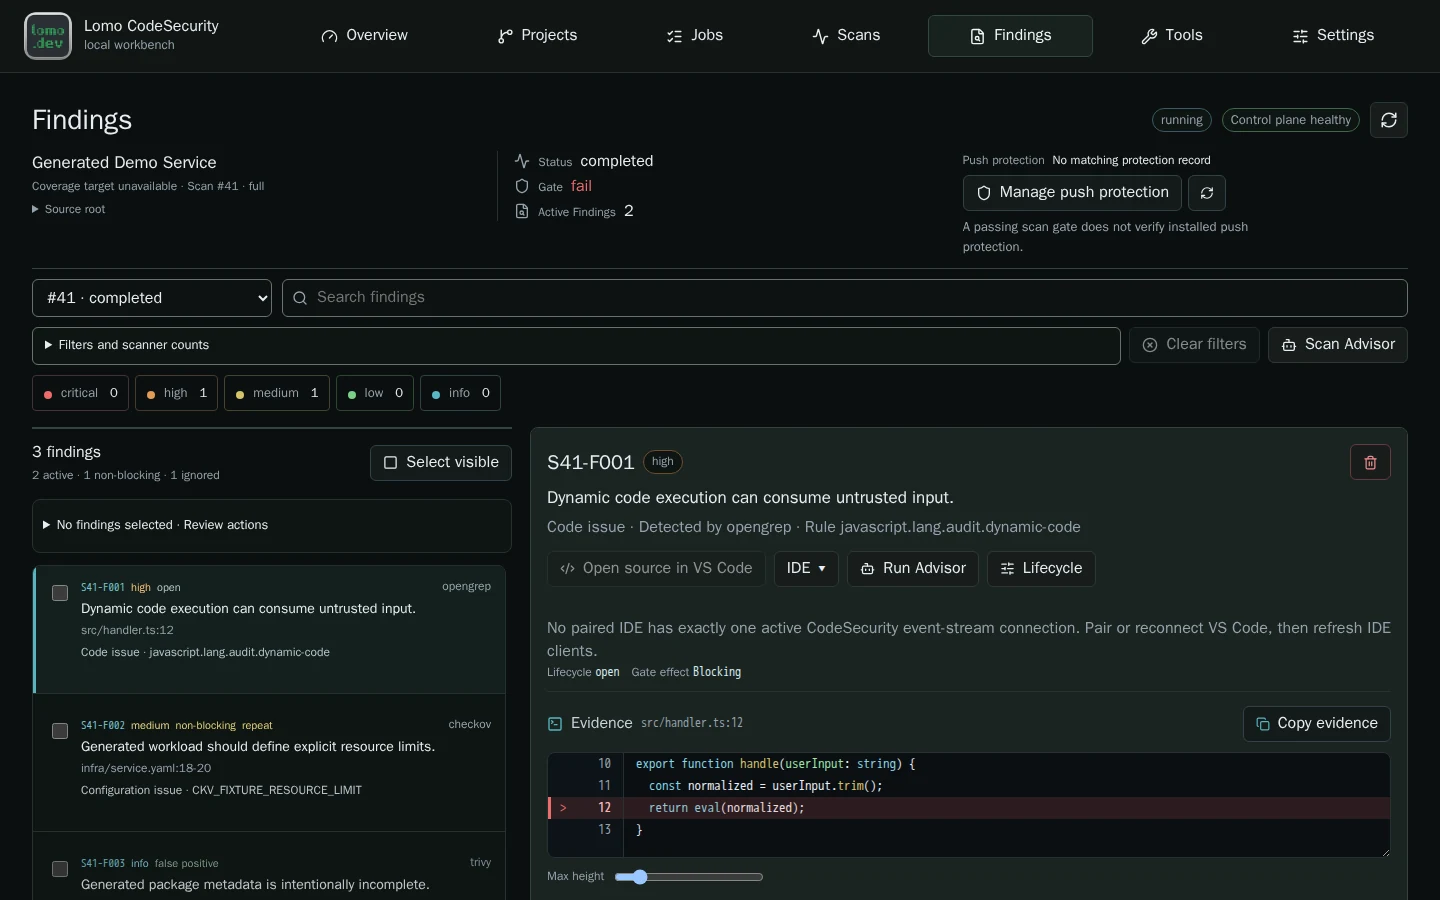
PRE-PUSH / CONTROLLA LA CRONOLOGIA DEI COMMIT
Un ultimo commit pulito non è tutta la cronologia.
Un segreto aggiunto e rimosso in commit in uscita precedenti arriva comunque al remoto. L'hook locale verifica gli alberi del codice in uscita rispetto alle evidenze attuali degli scanner e alla policy vigente. Una scansione completata può comunque non soddisfare quella policy.
Installare l'estensione o analizzare un workspace non installa la protezione. Scegli tu le soglie e approvi l'hook per ciascun clone.
Leggi le regole del gateOtto strumenti di sicurezza complementari
Strumenti diversi. Un unico spazio di revisione.
Combina controlli su codice, segreti, dipendenze e infrastruttura con un inventario software. Ogni strumento offre una prospettiva diversa, con la propria copertura e licenza. Le scansioni ordinarie non usano IA.
Ruoli, versioni e limiti degli strumenti- Trivy
- Vulnerabilità, segreti e infrastruttura
- Gitleaks
- Segreti
- OpenGrep
- Sicurezza applicativa
- Bearer
- Sicurezza applicativa e privacy
- Grype
- Vulnerabilità delle dipendenze
- Checkov
- Configurazione dell'infrastruttura
- TruffleHog
- Segreti, senza verifica di rete
- Syft
- Distinta dei componenti software (SBOM)
IL TUO CODICE / LA TUA SCELTA
Autorizza ogni repository.
L'accesso al codice parte da una scelta esplicita. Il permesso per un repository non include la cartella superiore o quelle vicine; la connessione dell'editor e la protezione dei push richiedono approvazioni separate.
Le scansioni vengono eseguite offline dopo la preparazione dei dati necessari. Un servizio di aggiornamento separato scarica i dati degli scanner senza montaggi del codice dei progetti. I dati sensibili vengono oscurati nei rilevamenti e nei brevi estratti di codice prima del salvataggio locale.
L'oscuramento non riconosce ogni segreto. CodeSecurity non è una sandbox per repository ostili e una scansione superata non garantisce codice sicuro.
Leggi i limiti di sicurezzaOPEN SOURCE / PRATICA SRE
Una base su cui costruire.
Il funzionamento locale, la privacy e le evidenze prima dell’azione guidano CodeSecurity. Studia come l’accesso esplicito al codice sorgente, i job duraturi, la copertura degli scanner e le policy deterministiche si inseriscono in un flusso SRE.
Estendi gli adattatori e le regole degli scanner, la presentazione dei rilevamenti o i flussi nell'editor tramite modifiche revisionate al codice sorgente, test e una nuova compilazione. Le guide spiegano i concetti; il riferimento API collega i contratti alla loro implementazione.
Qualcosa di cui fare un fork dopo l'intervento.
CodeSecurity porta nel confronto di SREday un progetto open source concreto: revisione locale della sicurezza, accesso deliberato e controlli sulla cronologia Git in uscita.
Provalo su un repository di test, esamina l'implementazione e condividi ciò che potrebbe funzionare meglio. Una patch utile può partire da un piccolo fastidio.
L'intervento: Securing the Vibe Coding Era: Local-First Security Gates for AI-Generated Code
Esplora il progetto su GitHubPER INIZIARE
Compila sul tuo computer.
Verifica i requisiti della piattaforma, compila l'anteprima del codice sorgente e inizia con un repository di test. Segui un rilevamento prima di aggiungere la protezione dei push.
Sorgenti pubblici: Anteprima sorgente 0.1 · 0b47fd8. Controlla lo stato di piattaforme e versione