Guida alla versione preliminare · 0.1.0
Leggere e configurare il gate di scansione di un progetto
Distingui l’analisi completata dalla decisione della policy e regola le soglie del progetto previsto senza cambiare accesso ai sorgenti o protezione dei push.
Il riferimento API è in inglese.
Leggi la copertura prima della decisione del gate
La scansione descrive cosa è accaduto durante l’analisi. Il gate indica se le evidenze applicabili soddisfano la policy del progetto. Leggi entrambi nel riepilogo Findings.
| Risultato visibile | Conseguenza per il passo successivo |
|---|---|
| Analisi completa e gate superato | La scansione soddisfa la policy attiva per ambito ed evidenze registrati. Verifica che sorgenti e ambito siano quelli previsti. |
| Analisi completa e gate fallito | L’analisi è terminata, ma almeno una condizione della policy è fallita. Esamina motivi e rilievi pertinenti. |
| Analisi parziale, fallita o annullata | Possono restare rilievi utili, ma l’analisi mancante non diventa evidenza completa approvata. Risolvi la copertura e ripeti la scansione. |
| Gate non configurato o disabilitato | Nessuna policy attiva del progetto stabilisce un esito positivo. Non può autorizzare un push protetto. |
Una lista vuota non basta a stabilire nessuno di questi esiti. I filtri possono nascondere rilievi, uno scanner può essere fallito o la scansione può riguardare un solo file. Riepilogo e motivazioni del gate conservano queste distinzioni.
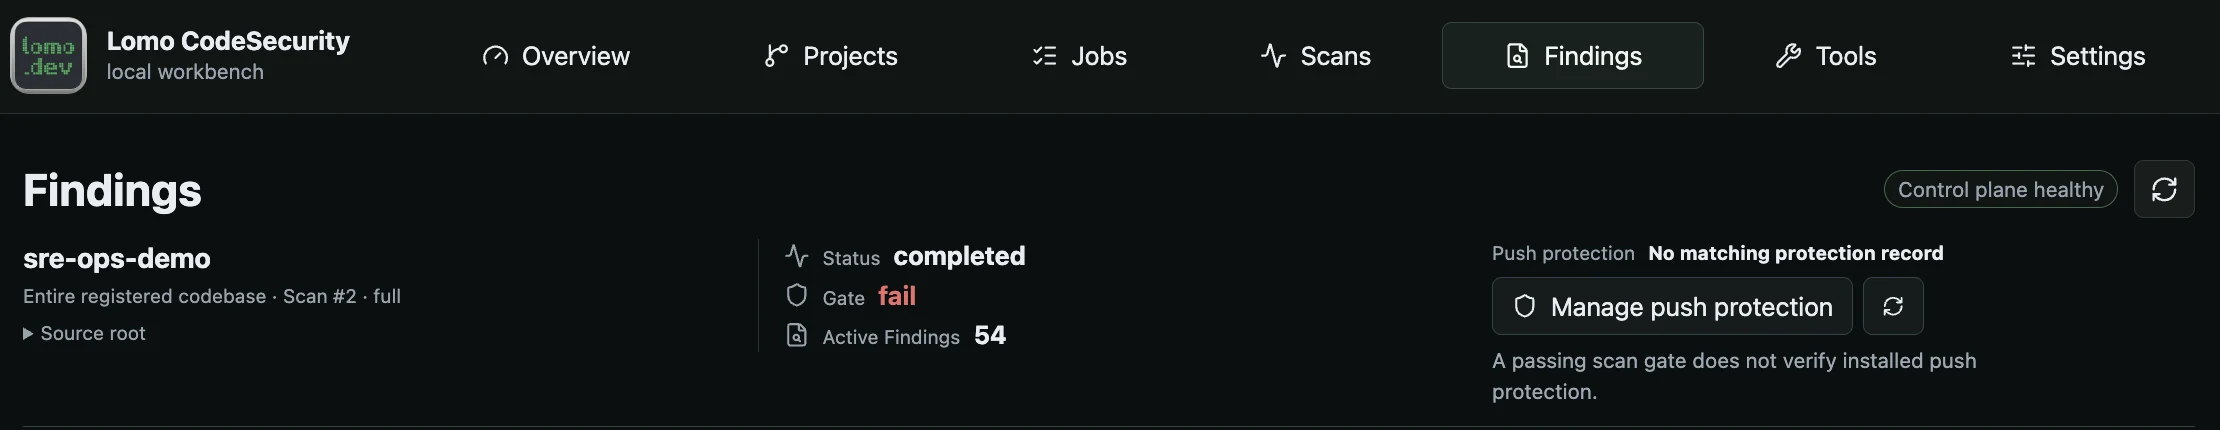
Completamento della scansione, esito del gate e protezione push installata sono stati separati. Esamina i rilievi per capire un gate non superato.
Apri l’immagine completaConfigura soltanto il progetto previsto
Apri Projects, scegli il progetto e trova Repository scan gate. Controlla il nome prima di modificare. Il modulo offre quattro controlli:
- Evaluate this project’s gate abilita o disabilita la valutazione della policy per il progetto.
- Maximum critical findings imposta il numero consentito di rilievi critici conteggiati.
- Maximum high findings imposta il numero consentito di rilievi di gravità alta conteggiati.
- Block secrets in this project aggiunge la condizione sulle segnalazioni di segreti.
Un massimo di 0 non permette rilievi conteggiati a quella gravità. 2 ne permette due e fallisce oltre due. -1 lascia quella gravità senza limite. Il modulo accetta soglie fino a 999.
Scegli valori coerenti con la policy di revisione, poi Save project gate. Il salvataggio ricalcola i gate delle scansioni esistenti del progetto. Non cambia altri progetti, non analizza sorgenti, non autorizza directory, non prepara dati e non installa hook Git.
La condizione sui segreti opera sui report riconosciuti dalle corrispondenze di scanner, regola e messaggio del gate. Non afferma di aver trovato ogni possibile segreto. Controlla i report sottostanti quando la condizione fallisce.
Distingui bozze e policy salvata
Reset draft ripristina gli ultimi valori salvati caricati nel modulo. Reload policy legge la policy corrente del server conservando le modifiche non salvate per confronto e revisione. Cambiare progetto mantiene ogni modulo nel relativo ambito.
Se il salvataggio segnala un conflitto o non è possibile leggere la policy corrente, ricarica e riconcilia prima di salvare ancora. Una lettura fallita non equivale a una policy vuota. Se l’esito del salvataggio è incerto, controlla lo stato salvato prima di inviare un’altra modifica.
Comprendi cosa viene conteggiato
Il gate conta rilievi attivi non soppressi né esentati. Open e Needs review restano conteggiabili secondo la policy. Non-blocking for gate e Accepted risk mantengono un rilievo attivo con esenzione. Ignore, False positive e Fixed lo escludono dai conteggi attivi.
Sono decisioni motivate descritte nella guida al ciclo di vita. Marcare Fixed non verifica una riparazione. Una nuova scansione fornisce evidenza sul codice modificato.
Cambiare le decisioni può portare una scansione completata a soddisfare la policy. Non ripara evidenze mancanti in un’analisi parziale o fallita. Il gate non tratta risposta o confidenza di Advisor come decisioni di policy.
Collega il gate alla protezione dei push
Un gate di progetto non blocca Git da solo. La protezione dei push richiede approvazione separata per il clone e applicazione esplicita dell’hook locale in VS Code.
Per un push che invia alberi sorgente, la protezione verifica evidenze attuali, complete e approvate per l’esatta cronologia in uscita. Una scansione di file superata, una scansione precedente del workspace o un’altra ref non le sostituiscono. Cambi a policy, decisioni, evidenze o ref in uscita possono richiedere una nuova verifica.
Un piano in uscita di sola eliminazione o senza effetti non ha alberi da analizzare, ma approvazione del repository e policy corrente valgono comunque. Il flusso di protezione distingue questo caso da un push con sorgenti.
Consulta le operazioni sui gate per la policy di progetto, le operazioni di configurazione per i controlli runtime separati e l’architettura delle scansioni per il percorso dell’evidenza fino alla decisione.