Handleiding bij de broncodepreview · 0.1.0
De scangate van een project lezen en instellen
Onderscheid afgeronde analyse van de beleidsbeslissing en wijzig de drempels van het bedoelde project zonder brontoegang of pushbescherming te veranderen.
De API-referentie is in het Engels.
Lees dekking vóór de gatebeslissing
Een scan meldt wat er tijdens analyse gebeurde. De gate meldt of het toepasselijke bewijs voldoet aan het projectbeleid. Lees beide in het Findings-overzicht.
| Wat je ziet | Betekenis voor de volgende stap |
|---|---|
| Volledige analyse en een geslaagde gate | De scan voldoet aan het actieve beleid voor zijn vastgelegde reikwijdte en bewijs. Controleer of dit de bedoelde bron en reikwijdte zijn. |
| Volledige analyse en een mislukte gate | De analyse is afgerond, maar één of meer beleidsvoorwaarden falen. Beoordeel redenen en relevante bevindingen. |
| Gedeeltelijke, mislukte of geannuleerde analyse | Bruikbare bevindingen kunnen blijven bestaan, maar ontbrekende analyse wordt geen volledig geslaagd bewijs. Los het dekkingsprobleem op en scan opnieuw. |
| Geen ingestelde of een uitgeschakelde gate | Geen actief projectbeleid stelt een pass vast. Dit kan geen beschermde push autoriseren. |
Een lege bevindingenlijst is onvoldoende om een van deze uitkomsten vast te stellen. Filters kunnen meldingen verbergen, een scanner kan zijn mislukt of de gekozen scan kan één bestand omvatten. Overzicht en gateredenen behouden die verschillen.
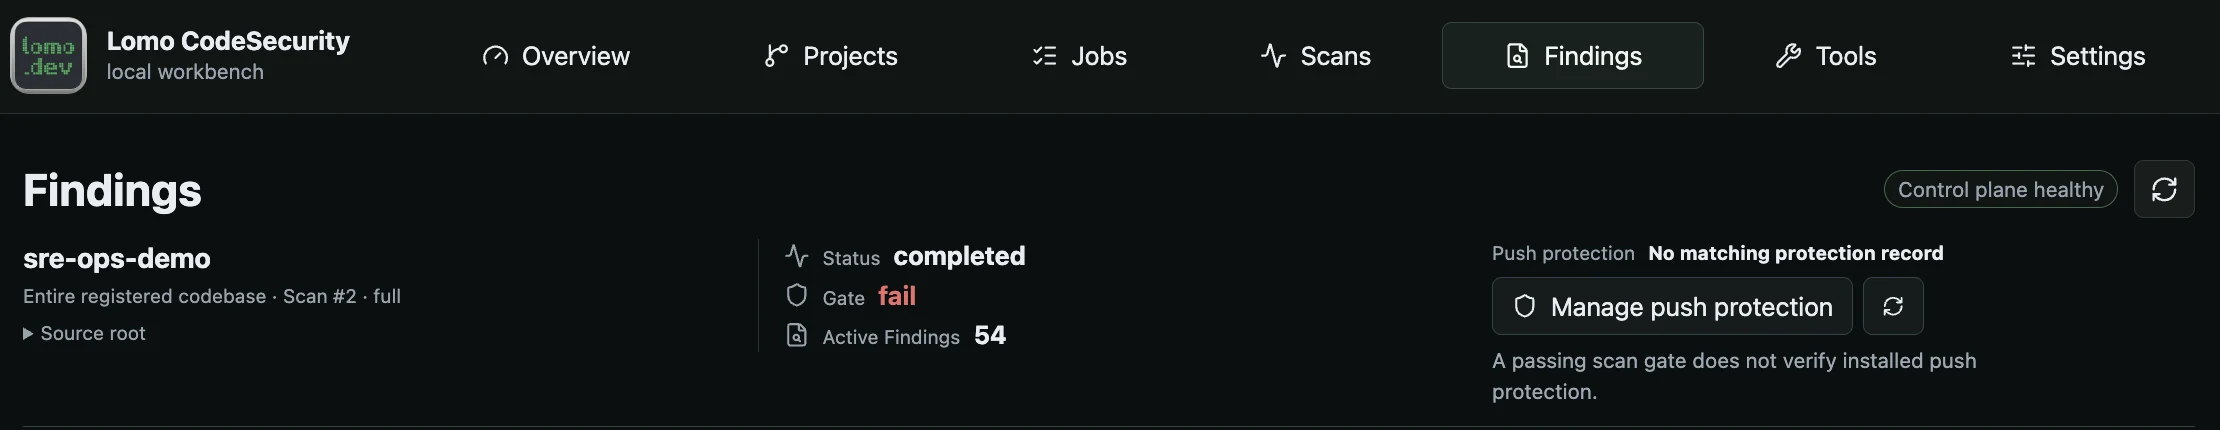
Scanvoltooiing, gatebeslissing en geïnstalleerde bescherming zijn afzonderlijke toestanden. Inspecteer de bevindingen om de mislukte gate te begrijpen.
Open de volledige afbeeldingConfigureer uitsluitend het bedoelde project
Open Projects, kies het project en zoek Repository scan gate. Controleer de naam vóór bewerken. Het formulier heeft vier opties:
- Evaluate this project’s gate schakelt beleidsevaluatie voor dit project in of uit.
- Maximum critical findings bepaalt het toegestane aantal meegetelde kritieke meldingen.
- Maximum high findings bepaalt het toegestane aantal meegetelde hoge meldingen.
- Block secrets in this project voegt de voorwaarde voor geheimenmeldingen toe.
Een maximum van 0 laat geen meegetelde bevindingen van die ernst toe. Een maximum van 2 laat er twee toe en faalt wanneer het aantal groter wordt. -1 stelt geen grens voor die ernst. Het formulier accepteert drempelwaarden tot 999.
Kies waarden die het beoordelingsbeleid van het project weerspiegelen en selecteer Save project gate. Opslaan herberekent bestaande scangates voor dat project. Het wijzigt geen ander projectbeleid, scant geen broncode, autoriseert geen map, bereidt geen scannergegevens voor en installeert geen Git-hook.
De geheimenvoorwaarde werkt op meldingen die worden herkend via matching op scanner, regel en melding. Zij beweert niet dat elk mogelijk geheim is gedetecteerd. Inspecteer de onderliggende meldingen als deze voorwaarde faalt.
Houd concept en opgeslagen beleid gescheiden
Reset draft herstelt de laatst geladen opgeslagen waarden in dit formulier. Reload policy leest het actuele serverbeleid en bewaart niet-opgeslagen wijzigingen zodat je die kunt vergelijken en beoordelen. Wisselen tussen projecten houdt de formulieren bij hun respectieve projecten.
Herlaad en verzoen als opslaan een conflict meldt of het actuele beleid niet gelezen kan worden. Behandel een mislukte leesactie niet als leeg beleid. Inspecteer bij een onzekere opslaguitkomst eerst de opgeslagen toestand voordat je een nieuwe wijziging indient.
Begrijp wat meetelt
De gate telt actieve bevindingen die niet zijn onderdrukt of vrijgesteld. Open en Needs review blijven meetellen waar het beleid dat bepaalt. Non-blocking for gate en Accepted risk behouden een actieve melding met gatevrijstelling. Ignore, False positive en Fixed sluiten de melding uit van actieve gatetellingen.
Dit zijn gemotiveerde beoordelingsbeslissingen, beschreven in de levenscyclusgids. Fixed markeren verifieert geen bronreparatie. Een nieuwe scan levert bewijs over gewijzigde code.
Een andere beoordeling kan een afgeronde scan aan het beleid laten voldoen. Ze herstelt geen ontbrekend scannerbewijs in een gedeeltelijke of mislukte scan. De gate behandelt evenmin het modelantwoord of vertrouwen van Advisor als beleidsbeslissing.
Verbind de gate met pushbescherming
Een projectgate blokkeert Git niet op zichzelf. Pushbescherming vereist afzonderlijke clone-specifieke goedkeuring en expliciete toepassing van de lokale hook in VS Code.
Voor een push die bronbomen verstuurt, controleert bescherming actueel, volledig en geslaagd bewijs voor de exacte uitgaande geschiedenis. Een geslaagde bestandsscan, eerdere werkruimtescan of andere ref is geen vervanging. Wijzigingen in beleid, beoordelingen, scannerbewijs of uitgaande refs kunnen een nieuwe controle vereisen.
Een uitsluitend verwijderend of no-op-plan heeft geen bronboom om te scannen, maar repositorygoedkeuring en actueel beleid blijven vereist. De beschermingsworkflow behandelt dit afzonderlijk van een push met broninhoud.
Lees gateoperaties voor projectbeleidsverzoeken, configuratieoperaties voor afzonderlijke runtimebediening en scanarchitectuur voor de weg van bewijs naar beslissing.