Handleiding bij de broncodepreview · 0.1.0
Broncode autoriseren en een scan indienen
Selecteer de exacte bron, bereid ingeschakelde scanners voor en onderscheid volledige resultaten van beperkte dekking.
De API-referentie is in het Engels.
Geef elke bron een duidelijke grens
Begin met de map die je wilt beoordelen. Toevoegen aan VS Code of selecteren als repositorycontext wijzigt editorlidmaatschap, niet scannerbevoegdheid.
Gebruik in Projects de optie Authorize another source root als de map buiten de geconfigureerde alleen-lezen bronmappen ligt. Controleer het exacte pad, kies Copy host command en voer die opdracht uit vanuit de backendcheckout. De hosthelper voor uitsluitend de eigenaar past de nauwe grens toe en behoudt bestaande bronmappen en installatiegegevens. De API heeft geen Docker-socket.
Registreer de map met Add Project nadat de host de wijziging heeft toegepast. Autoriseer niet /, een verzameling onder de thuismap of een brede gemeenschappelijke bovenliggende map om onafhankelijke repositories te bereiken. Een keuze buiten de grens wordt geweigerd voordat een project of scan ontstaat.
POSIX en Remote WSL gebruiken geautoriseerde alleen-lezen mounts. Ondersteunde native Windows-paden gebruiken begrensde verzegelde momentopnamen. De scanarchitectuur beschrijft beide transporten en hun gedeelde bronidentiteitscontroles.
Lees Scan setup voordat je werk indient
Selecteer het project en bekijk Scan setup. De drie controles behandelen kerndiensten, brontoegang en scannergegevens. Elke ontbrekende vereiste heeft een passende herstelactie. Het normale scanformulier wordt beschikbaar zodra deze controles gereed zijn.
Een geslaagd health-antwoord toont dat de dienst leeft. Het bewijst niet dat de geselecteerde bron is gemount, alle ingeschakelde tools gereed zijn of een scan volledige dekking heeft.
Bereid de ingeschakelde scanners voor
Open Tools > Prepare all scanners één keer. De workflow controleert de beoordeelde catalogus, downloadt vereiste databases of regels via de afzonderlijke updater zonder brontoegang en verifieert daarna de geselecteerde invoer. Voorbereiding leest geen projectbroncode.
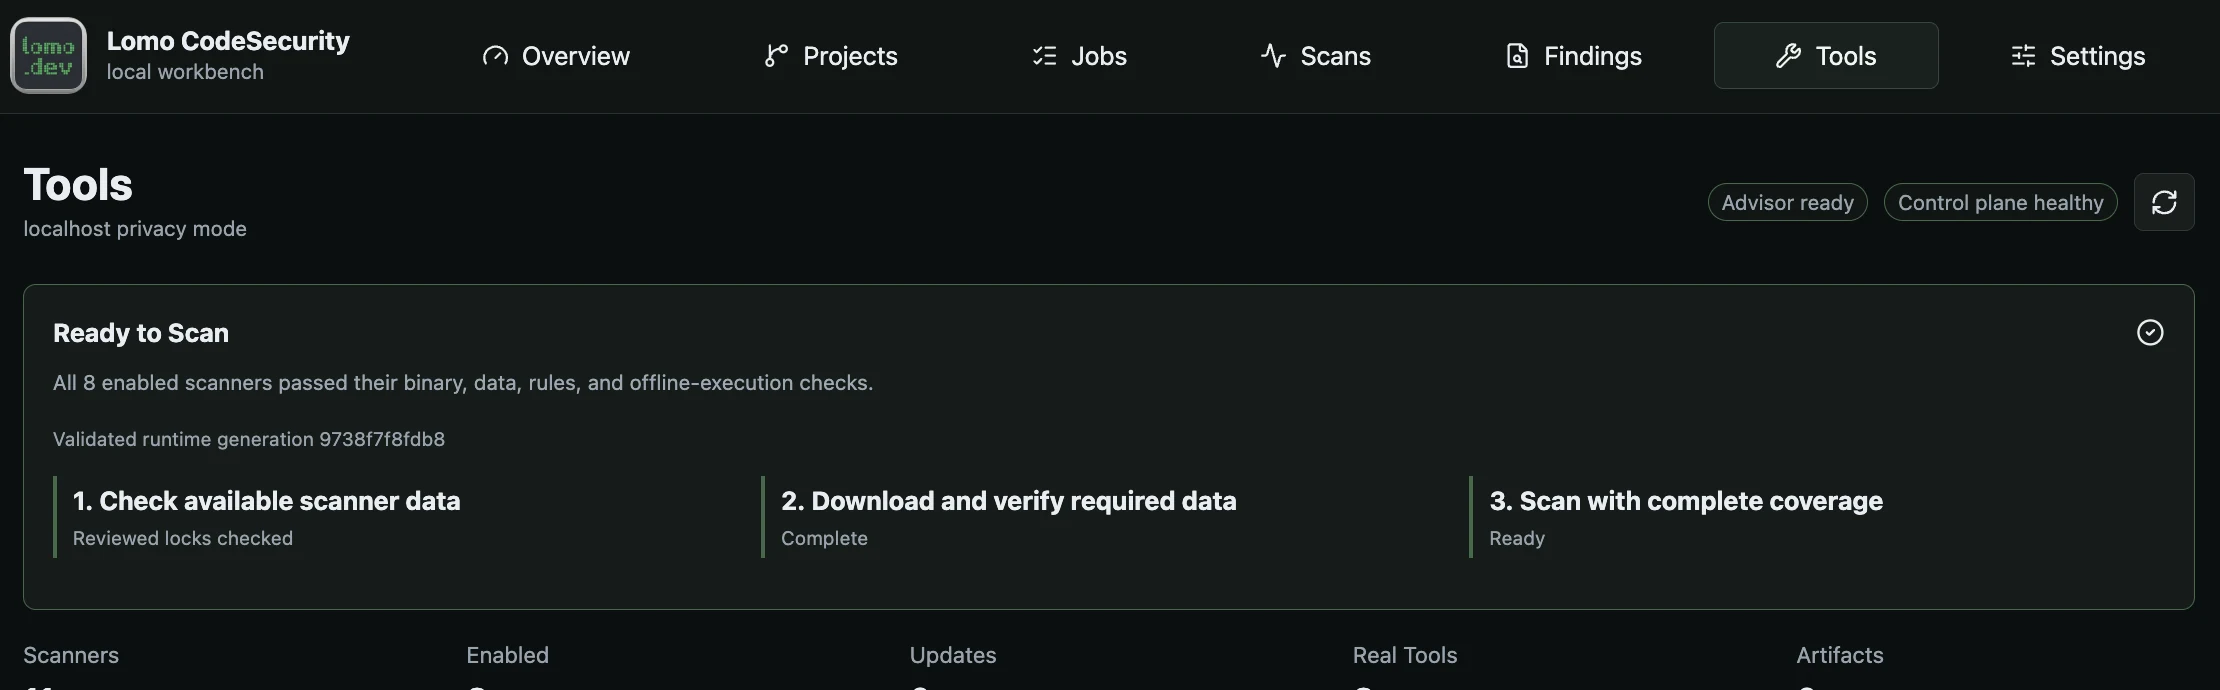
Prepare scanners controleert beoordeelde gegevens voordat een volledige scan kan starten.
Open de volledige afbeeldingDe externe tools vullen elkaar aan:
| Tools | Hoofdrol |
|---|---|
| Trivy, Gitleaks en TruffleHog | Geheimendetectie; Trivy controleert ook kwetsbaarheden en configuratie. TruffleHog-netwerkverificatie is uitgeschakeld. |
| OpenGrep en Bearer | Regels voor statische applicatiebeveiliging en privacy. |
| Checkov | Controles van infrastructuurconfiguratie. |
| Syft en Grype | Software-inventarisatie gevolgd door kwetsbaarheidsanalyse van afhankelijkheden. |
Als Grype is ingeschakeld, is het afhankelijk van de gesaneerde Syft-inventaris uit dezelfde scan. Interne heuristische terugvaltools zijn afzonderlijk aangeduid en vervangen de dekking van externe tools niet.
Volg de voorbereiding in Jobs. Een fase, component, laatste-activiteitstijd of byteaantal beschrijft waargenomen werk. Een onbepaalde voortgangsindicator impliceert geen verborgen percentage of eindtijdschatting.
Veranderlijke beoordeelde databases en gedownloade controles waarschuwen na zeven dagen en verlopen na veertien dagen, gemeten vanaf hun bronbepaalde tijdstempels. Onveranderlijke beoordeelde regelbomen volgen hun lock-identiteit. Dezelfde verlopen database opnieuw downloaden verjongt haar intrinsieke leeftijd niet. Als Tools een bronupdate vereist, verkrijg dan nieuwere beoordeelde broncode, behoud de installatie en bereid opnieuw voor. Wijzig geen tijdstempels en schakel versheidscontroles niet uit.
Kies volledige of beperkte dekking
Complete coverage is de normale keuze. Toelating mislukt voordat een scan of job wordt aangemaakt als een ingeschakelde scanner niet gereed is.
Limited coverage is een expliciete terugvaloptie als ten minste één ingeschakelde scanner kan draaien. Bekijk de gereedstaande subset, weggelaten tools en redenen en bevestig die exacte voorcontrole. Het resultaat blijft gedeeltelijk en de gate onvolledig. Latere levenscycluswijzigingen kunnen ontbrekende dekking niet aanvullen.
Een scanner moet ook zonder bevindingen geldige native uitvoer produceren. Ontbrekende, ongeldige of onbetrouwbare uitvoer kan geen schone scan worden. Bekijk waarschuwingen en weglatingen naast het bevindingenaantal.
Kies de bedoelde reikwijdte
Gebruik de projectscanbediening in de werkbank voor een geregistreerde bron. In VS Code:
- Scan Workspace with Lomo CodeSecurity bepaalt een geopende repositorycontext.
- Scan Workspace Folders… laat je bronmappen kiezen, exacte paden bekijken en een batch bevestigen.
- De werkruimteknop in Explorer scant zijn bepaalde bronmap of opent de keuzelijst voor meerdere bronmappen.
- Rechtsklik op één map of ondersteund bestand voor de exacte reikwijdte.
- Rescan Exact Finding File bevestigt en scant alleen het bestand van die bevinding.
Sla wijzigingen eerst op. Scanners lezen de toegelaten schijf- of momentopname-inhoud, geen niet-opgeslagen editorbuffer. Een file-only- of folder-only-resultaat heeft die reikwijdte en vertegenwoordigt niet de hele repository. De Findings-boom benoemt zulke resultaten en biedt Open scan history voor eerdere scans.
Het verzoek incremental_diff voert momenteel de volledige bronweergave uit. Resultaten registreren effective_mode=full en incremental-diff-fallback-full. Het levert geen scanneruitvoering uitsluitend op gewijzigde bestanden.
Scan meerdere repositories zonder resultaten samen te voegen
Gebruik bij repositories onder één geopende bovenliggende map eerst Choose repositories in this workspace…. Ontdekking is begrensd tot directe kinderen; expliciet bladeren kan een diepere repository kiezen. De bovenliggende map blijft open en elk gekozen kind behoudt een eigen identiteit.
Scan Workspace Folders… toont bronautorisatie vooraf, laat bronmappen weglaten en vraagt om een laatste bevestiging. Elke toegelaten bronmap krijgt een eigen project, scan en job. Er is geen gezamenlijke geslaagde gate voor de batch.
Cancel stopt het huidige annuleerbare werk van de batch en laat latere bronmappen ongestart. Als het volgen van een toegelaten job onzeker wordt, verwijst het resultaat naar die exacte job en worden latere bronmappen niet ingediend. Lees het resultaat per bronmap in plaats van de batchmelding als één succes te behandelen.
Interpreteer het eindresultaat
Open de exacte scan nadat de job een eindtoestand heeft bereikt. Controleer reikwijdte, toestand, dekking, waarschuwingen, weggelaten scanners en gate voordat je bevindingen beoordeelt.
- Een afgeronde scan kan de gate niet halen doordat blokkerend bewijs overblijft.
- Een gedeeltelijke scan bewaart bruikbare bevindingen maar mist volledig bewijs.
- Mislukt of geannuleerd werk kan veilig opgeslagen bevindingen en publiceerbare artefacten behouden.
- Nul bevindingen bewijst op zichzelf geen van deze toestanden.
Bronoverdracht en analyse hebben afzonderlijke grenzen. Een momentopname laat maximaal 5.000 gewone bestanden, 8 MiB per overgedragen bestand en 64 MiB totale gedecodeerde inhoud toe, met een afzonderlijke grens van 112 MiB voor het gecodeerde verzoek. Analyse van geschikte code heeft een bestandslimiet van 1 MiB. Een groter bestand vastleggen bewijst niet dat het volledig is geanalyseerd. Onveilige paden, niet-ondersteunde links en gewijzigde identiteiten worden geweigerd.
Ga verder met bevindingen beoordelen en gates interpreteren. API-clients moeten de exacte job- en opdrachtidentiteit bewaren bij indiening; zie scanoperaties, bronautorisatie en jobs.