Guía de la versión preliminar · 0.1.0
Autorizar código y enviar un análisis
Selecciona el código exacto, prepara los analizadores habilitados y distingue un resultado completo de una cobertura limitada.
La referencia de la API está en inglés.
Da a cada origen un límite claro
Empieza por el directorio que quieras revisar. Añadirlo a VS Code o elegirlo como contexto de repositorio cambia la pertenencia del editor, no los permisos del analizador.
En Projects, usa Authorize another source root cuando quede fuera de las raíces configuradas de solo lectura. Revisa la ruta exacta, elige Copy host command y ejecútalo desde la copia de código del backend. El auxiliar del host, exclusivo del propietario, aplica el límite concreto conservando raíces y datos existentes. La API no tiene socket de Docker.
Después del cambio en el host, registra el directorio con Add Project. No autorices /, una colección de directorios personales ni un padre amplio para llegar a repositorios independientes. Una selección fuera de raíz se rechaza antes de crear proyecto o análisis.
POSIX y Remote WSL usan montajes autorizados de solo lectura. Las rutas nativas de Windows admitidas usan instantáneas selladas y acotadas. La arquitectura de análisis explica ambos transportes y sus comprobaciones comunes de identidad.
Lee Scan setup antes de enviar trabajo
Selecciona el proyecto e inspecciona Scan setup. Sus tres comprobaciones cubren servicios básicos, acceso al código y datos de analizadores. Cada requisito ausente ofrece recuperación. El formulario normal se habilita cuando están preparados.
Una respuesta de salud correcta acredita actividad. No acredita que el código esté montado, que todas las herramientas estén listas ni que un análisis tenga cobertura completa.
Prepara los analizadores habilitados
Abre una vez Tools > Prepare all scanners. El flujo revisa el catálogo, descarga bases o reglas mediante el actualizador separado sin acceso al código y verifica las entradas seleccionadas. La preparación no lee el código del proyecto.
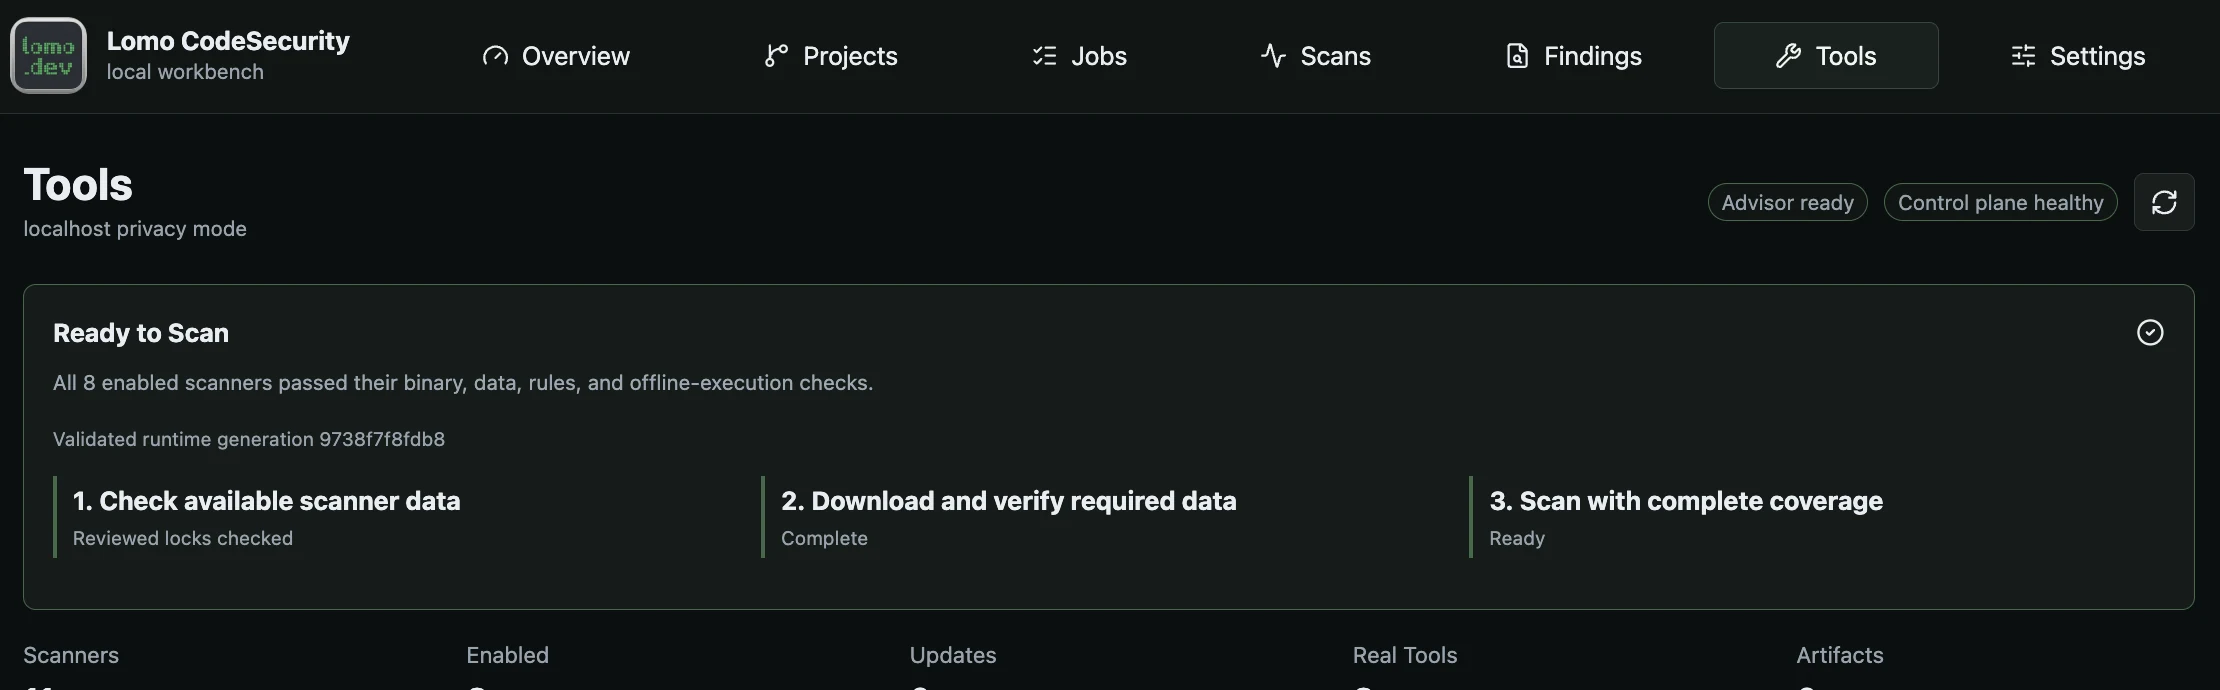
Prepare scanners verifica datos revisados antes de iniciar un análisis completo.
Abrir la imagen completaLas herramientas externas cubren tareas complementarias:
| Herramientas | Función principal |
|---|---|
| Trivy, Gitleaks y TruffleHog | Detección de secretos; Trivy también comprueba vulnerabilidades y configuración. La verificación de red de TruffleHog está desactivada. |
| OpenGrep y Bearer | Reglas estáticas de seguridad de aplicaciones y privacidad. |
| Checkov | Comprobaciones de configuración de infraestructura. |
| Syft y Grype | Inventario de software seguido de análisis de vulnerabilidades de dependencias. |
Grype depende del inventario saneado de Syft del mismo análisis. Las herramientas heurísticas internas alternativas están etiquetadas por separado y no sustituyen la cobertura de las externas.
Sigue la preparación en Jobs. Etapa, componente, última actividad o bytes describen trabajo observado. Un indicador indeterminado no implica un porcentaje oculto ni una estimación de finalización.
Las bases revisadas mutables y comprobaciones descargadas avisan a los siete días y vencen a los catorce desde las marcas temporales definidas por la fuente. Los árboles inmutables de reglas siguen su identidad fijada. Descargar de nuevo la misma base caducada no renueva su edad intrínseca. Si Tools exige actualizar código, obtén fuentes revisadas nuevas, conserva la instalación y prepara de nuevo. No cambies marcas temporales ni desactives controles de vigencia.
Elige cobertura completa o limitada
Complete coverage es la opción normal. Si algún analizador habilitado no está preparado, la admisión falla antes de crear análisis o trabajo.
Limited coverage es una alternativa explícita cuando puede funcionar al menos uno. Revisa subconjunto preparado, herramientas omitidas y razones, y confirma esa comprobación previa exacta. El resultado sigue parcial y el control incompleto. Cambios posteriores del ciclo de vida no cubren las omisiones.
Un analizador debe producir salida nativa válida aunque no encuentre nada. Salida ausente, malformada o no confiable no equivale a un análisis limpio. Revisa advertencias y omisiones además del número de hallazgos.
Elige el alcance previsto
Usa los controles de análisis de proyecto para código registrado. En VS Code:
- Scan Workspace with Lomo CodeSecurity resuelve un contexto abierto de repositorio.
- Scan Workspace Folders… permite elegir raíces, revisar rutas exactas y confirmar un lote.
- El botón del espacio de trabajo en Explorer analiza la raíz resuelta o abre el selector multirraíz.
- Haz clic derecho en una carpeta o archivo admitido para su alcance exacto.
- Rescan Exact Finding File confirma y analiza solo el archivo del hallazgo.
Guarda primero los cambios. Los analizadores leen disco o instantánea admitidos, no el búfer sin guardar del editor. Un resultado de archivo o carpeta tiene ese alcance, no todo el repositorio. El árbol Findings etiqueta esos resultados y ofrece Open scan history para los anteriores.
La solicitud incremental_diff ejecuta actualmente toda la vista del código. Registra effective_mode=full e incremental-diff-fallback-full. No ejecuta analizadores solo sobre archivos modificados.
Analiza varios repositorios sin mezclar resultados
Para repositorios bajo un padre abierto, usa primero Choose repositories in this workspace…. El descubrimiento se limita a hijos inmediatos; una búsqueda explícita permite elegir otro más profundo. El padre permanece abierto y cada hijo conserva identidad propia.
Scan Workspace Folders… muestra la autorización, permite omitir raíces y pide confirmación final. Cada raíz admitida tiene proyecto, análisis y trabajo propios. El lote no tiene un control aprobado conjunto.
Cancel detiene el trabajo actual cancelable y deja sin iniciar las raíces posteriores. Si observar un trabajo admitido resulta incierto, el resultado señala ese trabajo exacto y no se envían las raíces siguientes. Lee cada resultado en vez de interpretar la notificación como un éxito único.
Interpreta el resultado final
Abre el análisis exacto cuando termine el trabajo. Comprueba alcance, estado, cobertura, advertencias, analizadores omitidos y control antes de revisar hallazgos.
- Un análisis terminado puede fallar el control porque persiste evidencia bloqueante.
- Un análisis parcial conserva hallazgos útiles pero carece de evidencia completa.
- Trabajo fallido o cancelado puede conservar hallazgos persistidos con seguridad y artefactos publicables.
- Cero hallazgos no establece ninguno de esos estados.
Transferencia y análisis tienen límites separados. Una instantánea admite 5.000 archivos regulares, 8 MiB por archivo transferido y 64 MiB decodificados en total, con 112 MiB para la solicitud codificada. El análisis de código apto limita cada archivo a 1 MiB. Capturar un archivo mayor no prueba su análisis completo. Se rechazan rutas inseguras, enlaces no admitidos e identidades cambiadas.
Continúa con revisión de hallazgos e interpretación del control. Los clientes API deben conservar identidades exactas de trabajo y comando al enviar; consulta análisis, autorización de código y trabajos.