Anleitung zur Quellcode-Vorschau · 0.1.0
Quellen autorisieren und einen Scan einreichen
Wähle die genaue Quelle, bereite aktivierte Scanner vor und unterscheide vollständige Ergebnisse von begrenzter Abdeckung.
Die API-Referenz ist auf Englisch.
Gib jeder Quelle eine klare Grenze
Beginne mit dem zu prüfenden Verzeichnis. Das Hinzufügen zu VS Code oder die Auswahl als Repository-Kontext ändert die Editorzugehörigkeit, nicht die Scannerberechtigung.
Nutze Authorize another source root in Projects, wenn das Verzeichnis außerhalb der konfigurierten schreibgeschützten Wurzeln liegt. Prüfe den genauen Pfad, wähle Copy host command und führe den Befehl im Backend-Quellcheckout aus. Der ausschließlich für den Eigentümer bestimmte Hosthelfer wendet die enge Grenze an und erhält bestehende Wurzeln und Installationsdaten. Die API hat keinen Docker-Socket.
Registriere das Verzeichnis nach der Hoständerung mit Add Project. Autorisiere weder / noch eine Sammlung unter dem Home-Verzeichnis oder einen breiten gemeinsamen Elternordner, nur um unabhängige Repositories zu erreichen. Eine Auswahl außerhalb der Grenze wird vor der Projekt- oder Scanerstellung abgelehnt.
POSIX und Remote WSL verwenden autorisierte schreibgeschützte Mounts. Unterstützte native Windows-Pfade verwenden begrenzte versiegelte Momentaufnahmen. Die Scanarchitektur erklärt beide Transportwege und ihre gemeinsamen Quellidentitätsprüfungen.
Lies Scan setup vor dem Einreichen
Wähle das Projekt und prüfe Scan setup. Die drei Prüfungen betreffen Kerndienste, Quellzugriff und Scannerdaten. Jede fehlende Voraussetzung hat eine passende Wiederherstellungsaktion. Das normale Scanformular wird verfügbar, sobald die Prüfungen bereit sind.
Eine erfolgreiche Health-Antwort belegt Erreichbarkeit. Sie belegt nicht, dass die gewählte Quelle gemountet ist, alle aktivierten Werkzeuge bereit sind oder ein Scan vollständige Abdeckung hat.
Bereite aktivierte Scanner vor
Öffne Tools > Prepare all scanners einmal. Der Ablauf prüft den geprüften Katalog, lädt erforderliche Datenbanken oder Regeln über den getrennten Updater ohne Quellzugriff und validiert anschließend die gewählten Eingaben. Die Vorbereitung liest keinen Projektquellcode.
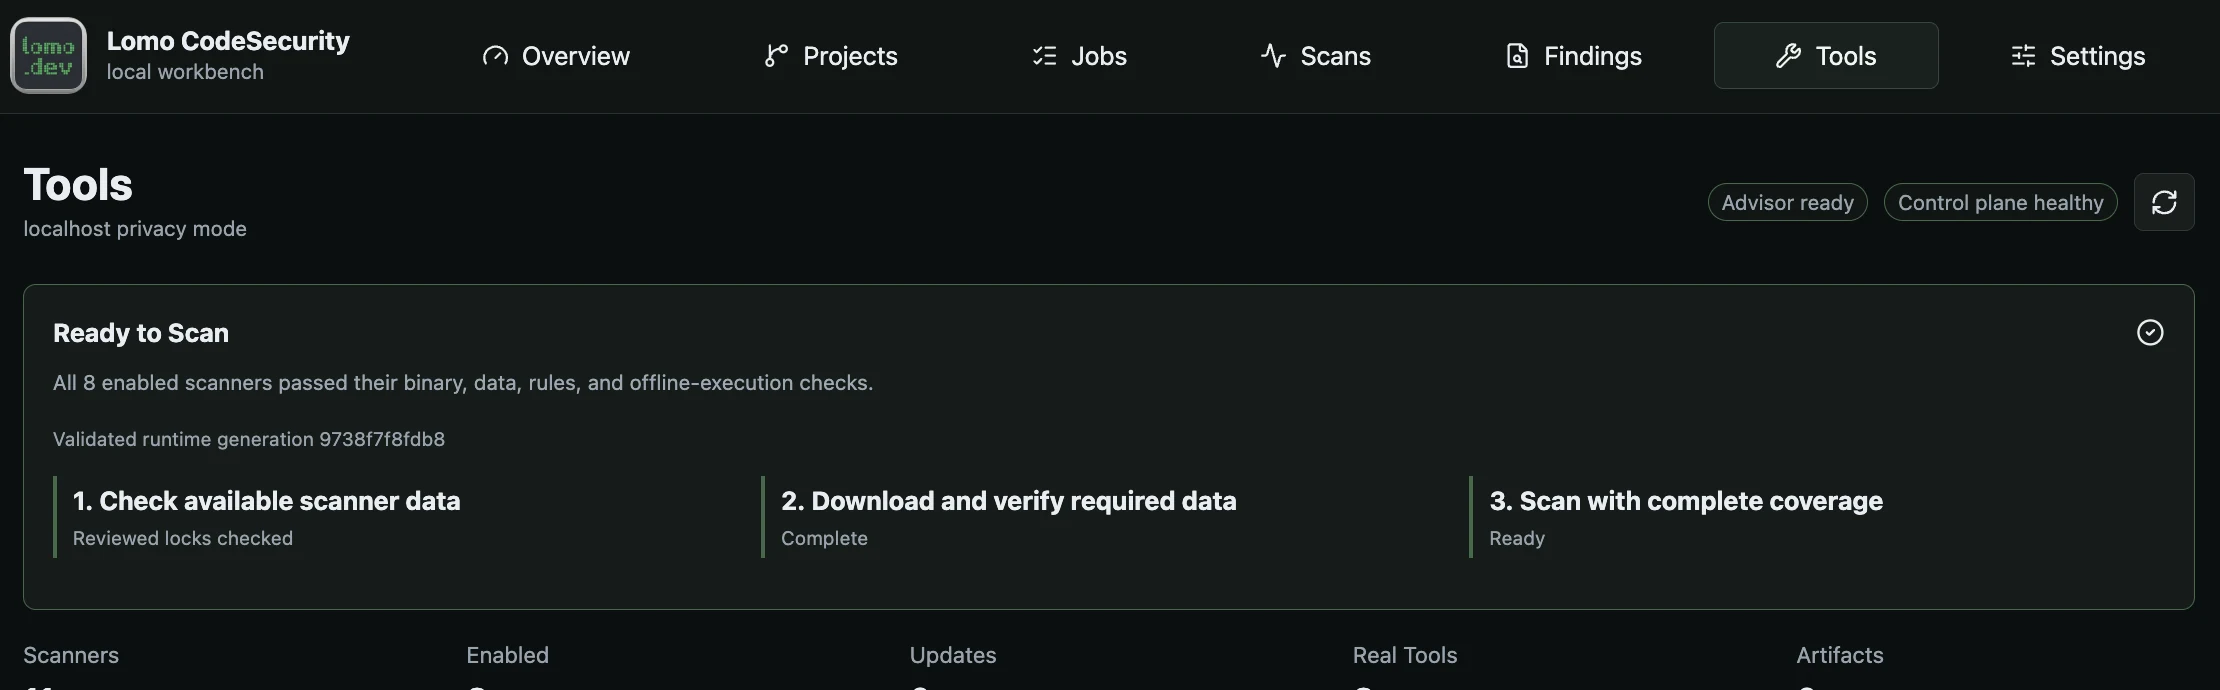
Prepare scanners prüft geprüfte Daten, bevor ein vollständiger Scan starten kann.
Vollständiges Bild öffnenDie externen Werkzeuge ergänzen sich:
| Werkzeuge | Hauptaufgabe |
|---|---|
| Trivy, Gitleaks und TruffleHog | Geheimniserkennung; Trivy prüft zusätzlich Schwachstellen und Konfiguration. TruffleHog-Netzwerkverifikation ist deaktiviert. |
| OpenGrep und Bearer | Statische Regeln für Anwendungssicherheit und Datenschutz. |
| Checkov | Prüfung von Infrastrukturkonfiguration. |
| Syft und Grype | Softwareinventar mit anschließender Schwachstellenanalyse von Abhängigkeiten. |
Aktiviertes Grype benötigt das bereinigte Syft-Inventar desselben Scans. Interne heuristische Ersatzwerkzeuge sind separat gekennzeichnet und ersetzen nicht die Abdeckung externer Werkzeuge.
Verfolge die Vorbereitung in Jobs. Phase, Komponente, Zeitpunkt letzter Aktivität und Bytezahl beschreiben beobachtete Arbeit. Ein unbestimmter Fortschrittsindikator impliziert weder ein verborgenes Prozentmaß noch eine Fertigstellungsprognose.
Veränderliche geprüfte Datenbanken und heruntergeladene Prüfungen warnen nach sieben Tagen und verfallen nach vierzehn Tagen, gemessen anhand ihrer quellseitig festgelegten Zeitstempel. Unveränderliche geprüfte Regelbäume folgen ihrer Lock-Identität. Dieselbe abgelaufene Datenbank erneut herunterzuladen erneuert ihr tatsächliches Alter nicht. Verlangt Tools ein Quellupdate, beschaffe neueren geprüften Quellcode, erhalte die Installation und bereite erneut vor. Ändere keine Zeitstempel und deaktiviere keine Aktualitätsprüfungen.
Wähle vollständige oder begrenzte Abdeckung
Complete coverage ist die normale Wahl. Ist ein aktivierter Scanner nicht bereit, scheitert die Zulassung vor dem Erstellen von Scan oder Job.
Limited coverage ist eine ausdrückliche Ausweichoption, wenn mindestens ein aktivierter Scanner laufen kann. Prüfe die bereite Teilmenge, ausgelassene Werkzeuge und Gründe und bestätige genau diese Vorprüfung. Das Ergebnis bleibt teilweise und sein Gate unvollständig. Spätere Lebenszyklusänderungen ergänzen keine ausgelassene Abdeckung.
Ein Scanner muss auch ohne Befunde gültige native Ausgabe erzeugen. Fehlende, fehlerhafte oder unzuverlässige Ausgabe kann kein sauberer Scan werden. Prüfe Warnungen und Auslassungen ebenso wie die Befundzahl.
Wähle den vorgesehenen Umfang
Verwende die Projektscanfunktionen der Weboberfläche für eine registrierte Quelle. In VS Code:
- Scan Workspace with Lomo CodeSecurity bestimmt einen geöffneten Repository-Kontext.
- Scan Workspace Folders… lässt Wurzeln auswählen, genaue Pfade prüfen und einen Stapel bestätigen.
- Die Arbeitsbereichsschaltfläche im Explorer scannt ihre bestimmte Wurzel oder öffnet die Auswahl mehrerer Wurzeln.
- Rechtsklicke auf einen Ordner oder eine unterstützte Datei für deren genauen Umfang.
- Rescan Exact Finding File bestätigt und scannt ausschließlich die Datei des Befunds.
Speichere Änderungen zuerst. Scanner lesen zugelassene Datenträger- oder Momentaufnahmeinhalte, keinen ungespeicherten Editorpuffer. Ein file-only- oder folder-only-Ergebnis gilt für diesen Umfang und nicht für das gesamte Repository. Der Findings-Baum kennzeichnet solche Ergebnisse und bietet Open scan history für frühere Scans.
Die Anfrage incremental_diff führt derzeit die vollständige Quellansicht aus. Ergebnisse speichern effective_mode=full und incremental-diff-fallback-full. Sie bietet keine Scannerausführung nur für geänderte Dateien.
Scanne mehrere Repositories ohne vermischte Ergebnisse
Verwende bei Repositories unter einem geöffneten Elternordner zuerst Choose repositories in this workspace…. Die Erkennung ist auf direkte Kinder begrenzt; ausdrückliches Durchsuchen kann ein tiefer liegendes Repository wählen. Der Elternordner bleibt offen und jedes ausgewählte Kind behält seine eigene Identität.
Scan Workspace Folders… zeigt eine Vorschau der Quellautorisierung, lässt Wurzeln auslassen und verlangt eine abschließende Bestätigung. Jede zugelassene Wurzel hat ein eigenes Projekt, einen Scan und einen Job. Es gibt kein gemeinsames bestandenes Gate für den Stapel.
Cancel stoppt die aktuelle abbrechbare Arbeit und lässt spätere Wurzeln ungestartet. Wird die Beobachtung eines zugelassenen Jobs unsicher, verweist das Ergebnis auf genau diesen Job; spätere Wurzeln werden nicht eingereicht. Lies die Einzelergebnisse, statt die Stapelmeldung als einen Gesamterfolg zu behandeln.
Interpretiere das Endergebnis
Öffne den genauen Scan nach dem Abschluss seines Jobs. Prüfe Umfang, Zustand, Abdeckung, Warnungen, ausgelassene Scanner und Gate vor der Befundprüfung.
- Ein abgeschlossener Scan kann am Gate scheitern, weil blockierende Nachweise verbleiben.
- Ein teilweiser Scan erhält nützliche Befunde, hat aber keine vollständigen Nachweise.
- Fehlgeschlagene oder abgebrochene Arbeit kann sicher gespeicherte Befunde und veröffentlichbare Artefakte erhalten.
- Null Befunde allein belegt keinen dieser Zustände.
Quellübertragung und Analyse haben getrennte Grenzen. Eine Momentaufnahme erlaubt bis zu 5.000 reguläre Dateien, 8 MiB je übertragener Datei und insgesamt 64 MiB dekodierten Inhalt, mit einer separaten Grenze von 112 MiB für die kodierte Anfrage. Geeignete Codeanalyse ist auf 1 MiB je Datei begrenzt. Das Erfassen einer größeren Datei beweist keine vollständige Analyse. Unsichere Pfade, nicht unterstützte Links und geänderte Identitäten werden abgelehnt.
Weiter geht es mit Befundprüfung und Gate-Auswertung. API-Clients sollten beim Einreichen genaue Job- und Befehlsidentitäten behalten; siehe Scanoperationen, Quellautorisierung und Jobs.