0.1-Quellcodevorschau
Lokal bauen.
Editor verbinden.
Backend und VS-Code-Erweiterung sind getrennte Komponenten. Starte das lokale Backend, baue die VSIX und verbinde das Profil, das du bereits nutzt.
Die Marketplace-Veröffentlichung steht aus. Mac ARM64 und Ubuntu AMD64 haben eine begrenzte funktionale Abnahme; Fedora ist teilweise geprüft, Windows native und Remote WSL sind experimentell. Plattformgrenzen lesen.
Bevor du beginnst
Voraussetzungen prüfen.
- Backend
- Python 3.12+, Git, Make, eine lokale Linux-Docker-Engine, Compose und Buildx. Der Launcher benötigt den reservierten Standard-Builder mit genau einem laufenden Docker-Treiber-Knoten auf derselben Engine.
- Editor
- Offizielles Desktop-VS-Code 1.135+ für die Erweiterung. Mindestversionen sind Anforderungen, keine Zusage, dass jede neuere Version qualifiziert ist.
- Erweiterung bauen
- Node.js und npm. Der dokumentierte Build akzeptiert stabiles Node 20.18.1+ auf 20.x oder 22+; Node 21 und Vorabversionen sind ausgeschlossen. Die Anleitung empfiehlt eine LTS-Version ab 22.
- Speicher und Netzwerk
- Ein neuer Build benötigt Netzwerkzugriff und 32 GiB freien Platz sowohl für Quellcode/Zustandsdaten als auch im Docker-Buildspeicher. Ein Neustart mit passenden Images hat eine separate Untergrenze von 2 GiB. Das sind Zulassungsgrenzen, kein gemessener Dauerverbrauch; die Scannervorbereitung prüft Cacheplatz gesondert.
Lies die plattformspezifischen Installationsanweisungen bevor du Abhängigkeiten installierst. Halte den Backend-Checkout getrennt von zu scannenden Repositorys. Der Launcher prüft Voraussetzungen, installiert oder konfiguriert sie aber nicht.
Backend starten.
Führe diese Befehle auf macOS oder Linux im Verzeichnis deiner Quellcode-Checkouts aus. Der Checkout-Befehl fixiert die auf dieser Website dokumentierte öffentliche Revision.
git clone https://github.com/lomolabs/lomo-codesecurity.git
cd lomo-codesecurity
git checkout --detach 0b47fd8e14640155435de01c499260fe466c8e1e
python3 scripts/start-lomo.py --check --json
python3 scripts/start-lomo.py
Der Befehl --check lädt sein Image für die Speicherprüfung nie herunter. Auf einer frischen Engine bedeutet engine_storage_probe_missing , dass der normale Start diese festgelegte Abhängigkeit zuerst beziehen muss. Folge bei anderen fehlgeschlagenen Prüfungen den Wiederherstellungshinweisen im Bericht.
Der normale Start baut und startet das Backend. Die Standardadresse ist http://127.0.0.1:8080. Er öffnet keinen Editor und installiert die Erweiterung nicht. Wiederholtes Starten erhält Installationsdaten und Kopplungen und verwendet passende Builds erneut.
Startoptionen und Wiederherstellung · Anderen lokalen Port wählen
Erweiterung zu VS Code hinzufügen.
Im selben geprüften Quellcode-Checkout, mit verfügbarem Node.js und npm:
make vscode-packageFühre in deinem vorhandenen Profil aus: Extensions: Install from VSIX… und wähle:
.kodesec-test/vscode/code-security-0.1.0.vsixÖffne dein Projekt und führe aus: CodeSecurity: Get Started. Die Erweiterungs-ID ist lomo-dev.code-security. Die Installation startet das Backend nicht und ersetzt keine anderen Erweiterungen.
Prüfe Workspace Trust wie üblich. Das erste geeignete Profil nutzt den Verbindungsablauf für den ersten Eigentümer. Zusätzliche Profile benötigen die Freigabe des Eigentümers unter Settings > Trusted access > IDE accessmit dem angezeigten Prüfcode und Profilnamen. Kein Zugriffsgeheimnis muss in den Editor eingefügt werden.
Schließe die erste lokale Prüfung ab.
- Quellzugriff freigeben. Wähle ein einzelnes Repository und prüfe die eng begrenzte Freigabe. Ein untergeordnetes Repository gibt nie das Elternverzeichnis oder andere Repositorys frei.
- Scanner vorbereiten. Wähle Tools > Prepare all scanners. Warte, bis die aktivierten Scanner bereit sind. Der separate Updater prüft Daten und Regeln ohne Zugriff auf deinen Quellcode.
- Scannen und bewerten. Scanne Repository, Ordner oder unterstützte Datei. Nutze Findings, Problems und Open Finding in Web um Ergebnisse und Abdeckung zu prüfen. Eine leere Befundliste belegt keine vollständige Analyse, und ein abgeschlossener Scan kann sein Richtlinien-Gate verfehlen.
- Schutz wählen. Prüfe Schwellenwerte und nutze Protect Pushes… um Schutz für diesen Klon zu genehmigen und anzuwenden. Check Outgoing Commits… prüft die Commit-Historie, die du pushen möchtest.
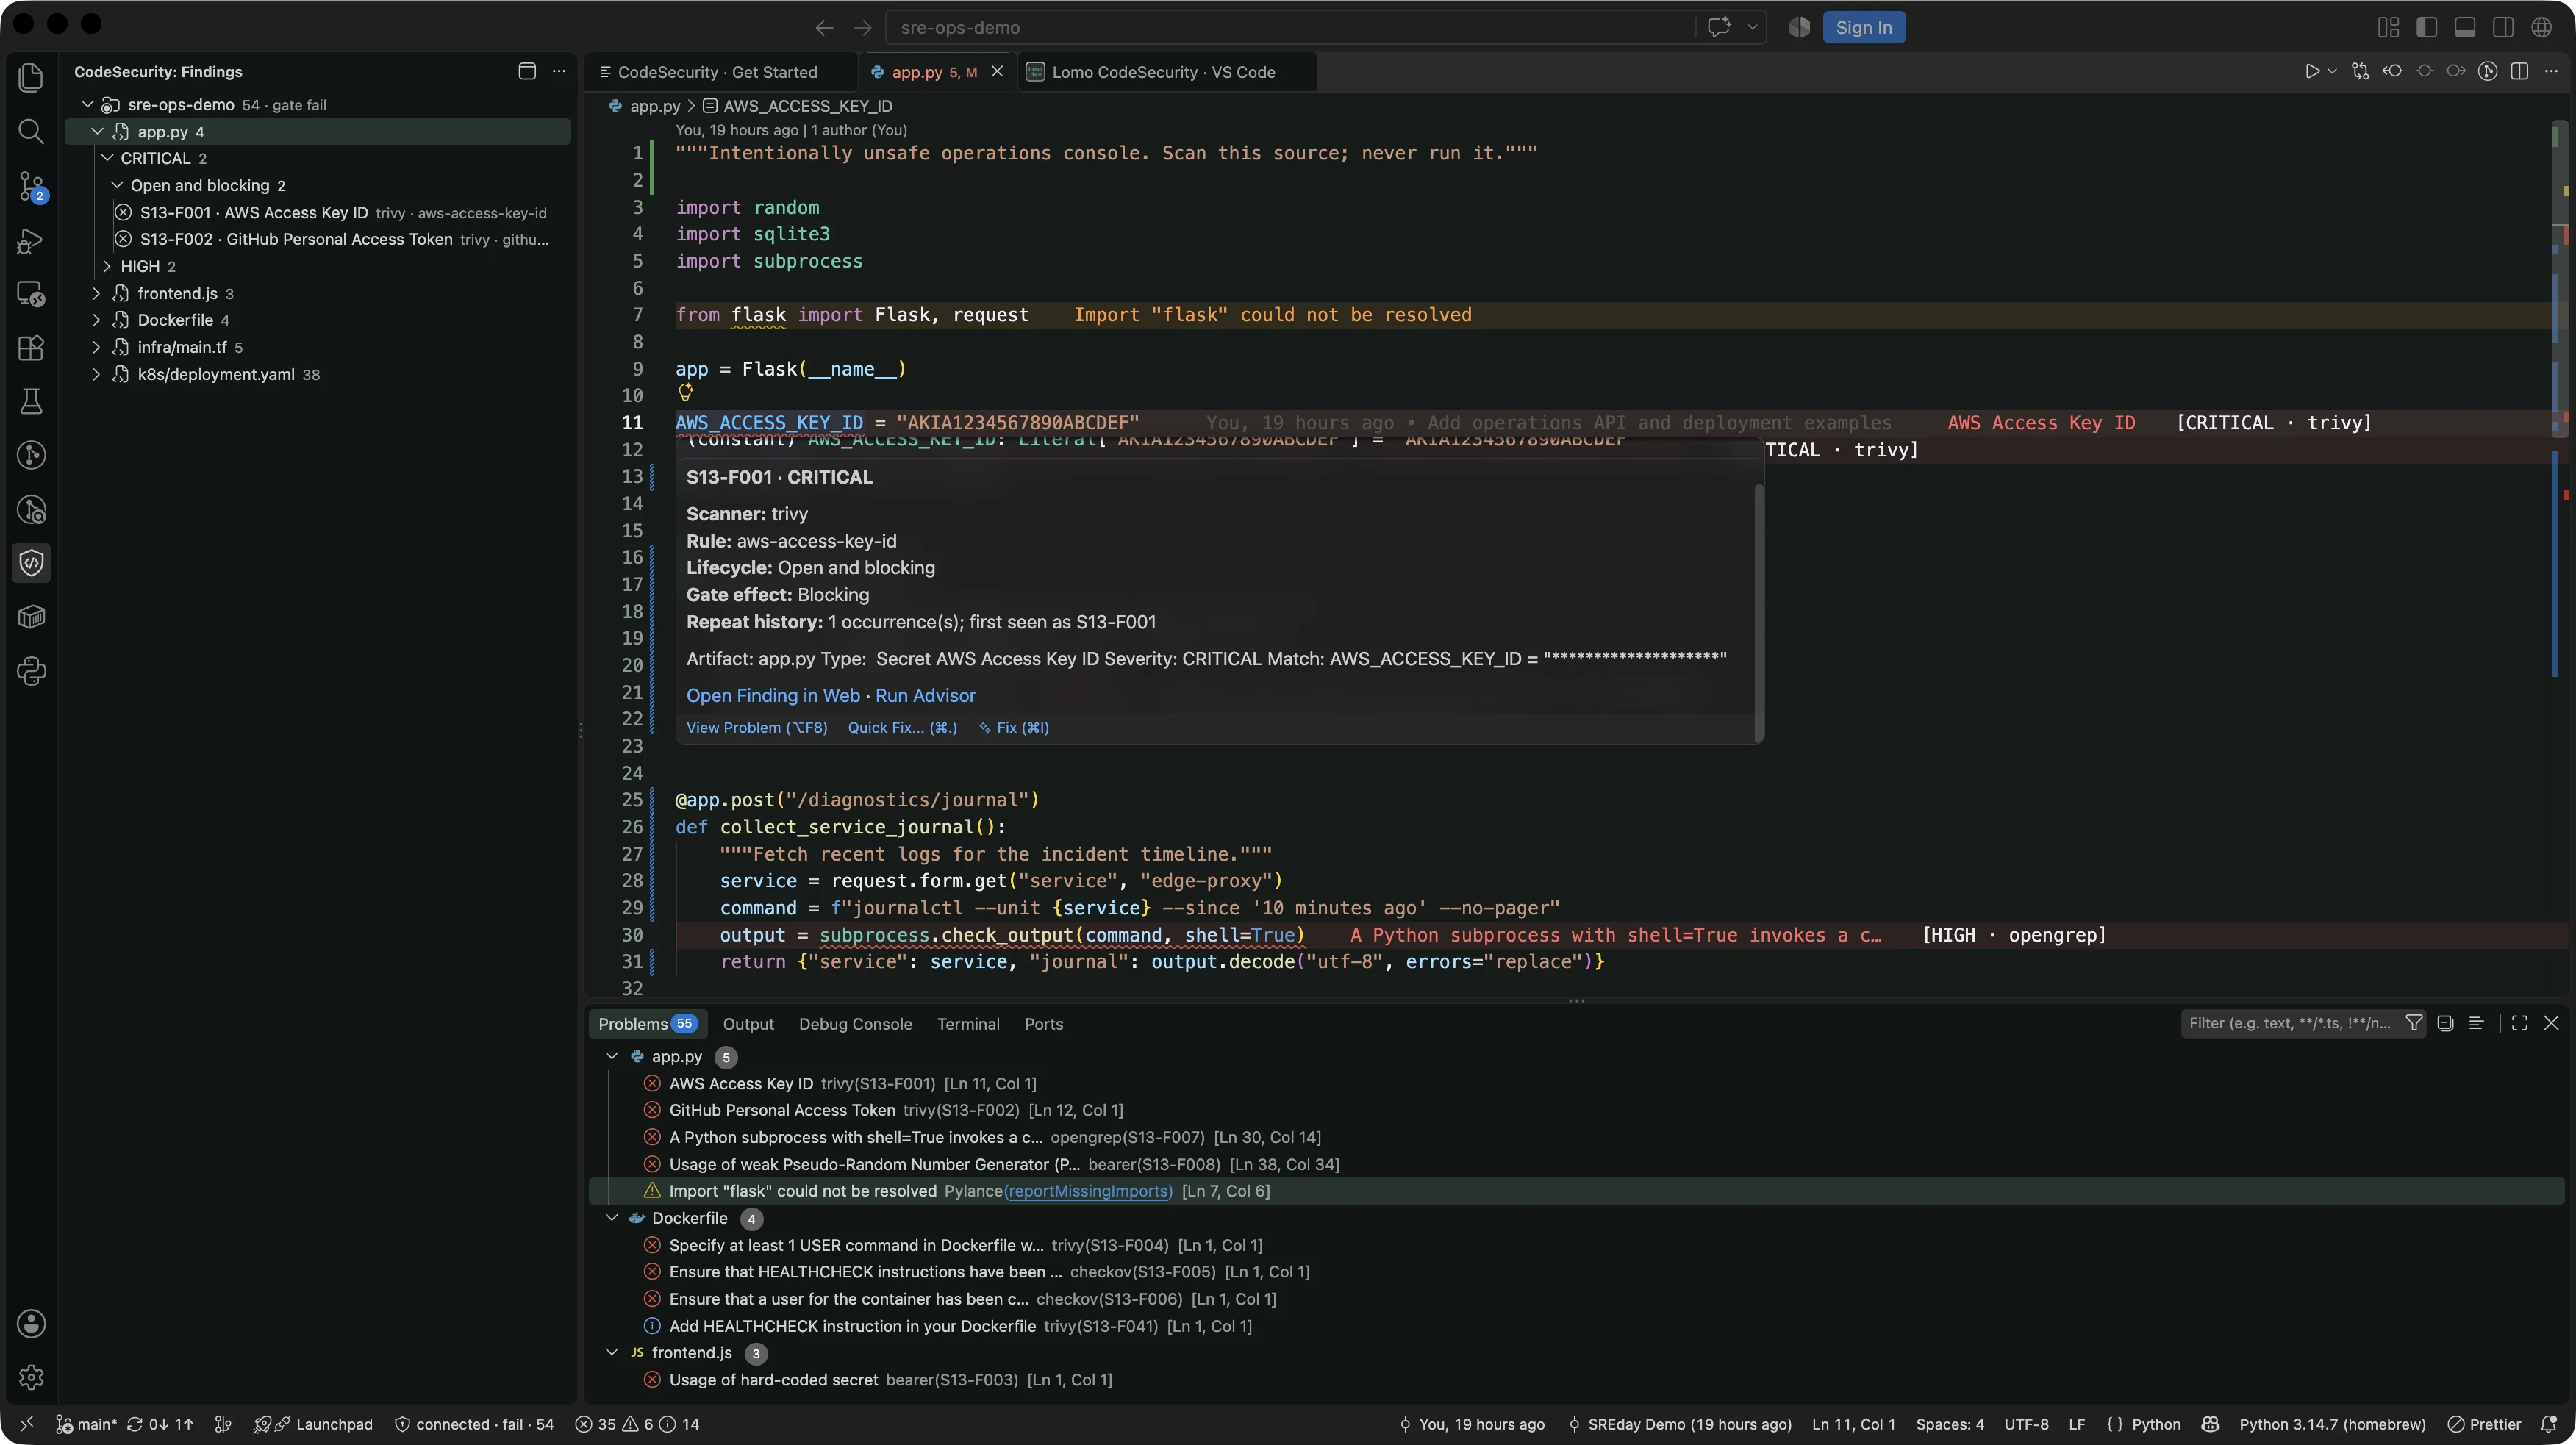
Ein echter Scan bewusst unsicherer, synthetischer SRE-Beispiele in VS Code. Beginne an der gemeldeten Zeile, öffne den Befund über den Hover in VS Code und prüfe die Quellcodebelege in der Workbench.
Ein Workspace-Scan allein installiert keinen Hook. Unvollständige, abgebrochene, fehlgeschlagene oder veraltete Belege können keinen geschützten Push erlauben. Lokale Hooks lassen sich umgehen mit --no-verify oder einem anderen Klon; nutze Kontrollen am Remote für nicht umgehbare Durchsetzung.
Quellcode und Scannerdaten aktuell halten.
Die festgelegte Revision macht diese Anleitung überprüfbar. Mitgelieferte Scannerdefinitionen haben eine begrenzte Gültigkeit. Beziehe nach Ablauf neueren geprüften Quellcode, baue geänderte Eingaben über den normalen Start neu und bereite Scanner erneut vor. Dieselbe abgelaufene Definition erneut herunterzuladen verlängert ihre Gültigkeit nicht.
Erhalte private Laufzeitzustände des Eigentümers und benannte Docker-Volumes bei Updates. Backup- und Wiederherstellungshelfer sind kein validiertes Notfallwiederherstellungssystem. Siehe Scannerwartung und Datenpersistenz.
Installationsquelle: 0.1-Quellcodevorschau · 0b47fd8. Prüfe Plattform- und Releasestatus