Handleiding bij de broncodepreview · 0.1.0
Authenticatie en exacte bevoegdheden
Verbind de bedoelde editor en browser, keur het passende verzoek goed en houd bron- en repositorytoestemmingen gescheiden.
De API-referentie is in het Engels.
Bepaal wat toegang nodig heeft
CodeSecurity neemt verschillende onafhankelijke beslissingen. Gebruik de bediening die hoort bij de benodigde toegang:
| Beslissing | Wat zij toestaat |
|---|---|
| VS Code Workspace Trust | Laat de extensie broncode in die werkruimte lezen, annoteren en ernaartoe navigeren. |
| IDE-lidmaatschap | Verbindt één exact editorprofiel en bevoegdheidsgeneratie met de toegestane IDE-operaties van de installatie. |
| Browserlidmaatschap | Geeft één gekoppelde browser een operatorsessie in de lokale werkbank. |
| Bronautorisatie | Maakt een expliciet gekozen, nauw afgebakende brongrens beschikbaar voor scanners. |
| Goedkeuring als repositorylid | Laat de bedoelde IDE-generatie bescherming beheren voor één exacte Git-clone. |
Een verbonden profiel autoriseert niet automatisch broncode en erft geen repositorygoedkeuring van een andere generatie. Het hoofdstuk over bevoegdheden volgt deze grenzen door de implementatie.
Verbind een volledig nieuwe installatie
Start de backend en open de bedoelde repository in het bedoelde VS Code-profiel. Voer CodeSecurity: Get Started uit en beoordeel Workspace Trust.
Op een nieuwe installatie zonder bestaand browsereigenaarschap, actieve IDE of verbruikte installerbevoegdheid kan het eerste geschikte profiel de eenmalige eigenaarsbevoegdheid claimen. Na het vertrouwen koppelt zijn geïntegreerde dashboard via de ondersteunde route. Hiervoor hoef je geen IDE-geheim te genereren of te plakken.
Als meerdere nieuwe profielen tegelijk starten, kan alleen het eerste geschikte eigenaarsverzoek die bevoegdheid claimen. De overige blijven wachten op beoordeling door de eigenaar. Zodra eigenaarschap bestaat, gebruik je de volgende goedkeuringsroute in plaats van een nieuwe uitgangstoestand te proberen te maken.
Keur een ander editorprofiel goed
- Wacht in het nieuwe profiel op Approval needed en de korte verificatiecode in de CodeSecurity-statusbalk.
- Voer CodeSecurity: Connect / Review IDE Access uit.
- Open Settings > IDE access in de reeds geauthenticeerde externe browser van de eigenaar.
- Vergelijk code, endpoint en herkenbare editor-/werkruimtenaam van het openstaande verzoek met het aanvragende profiel.
- Keur uitsluitend het overeenkomende verzoek goed.
- Controleer dat de exacte client actief wordt en de editorstatus verbonden aangeeft.
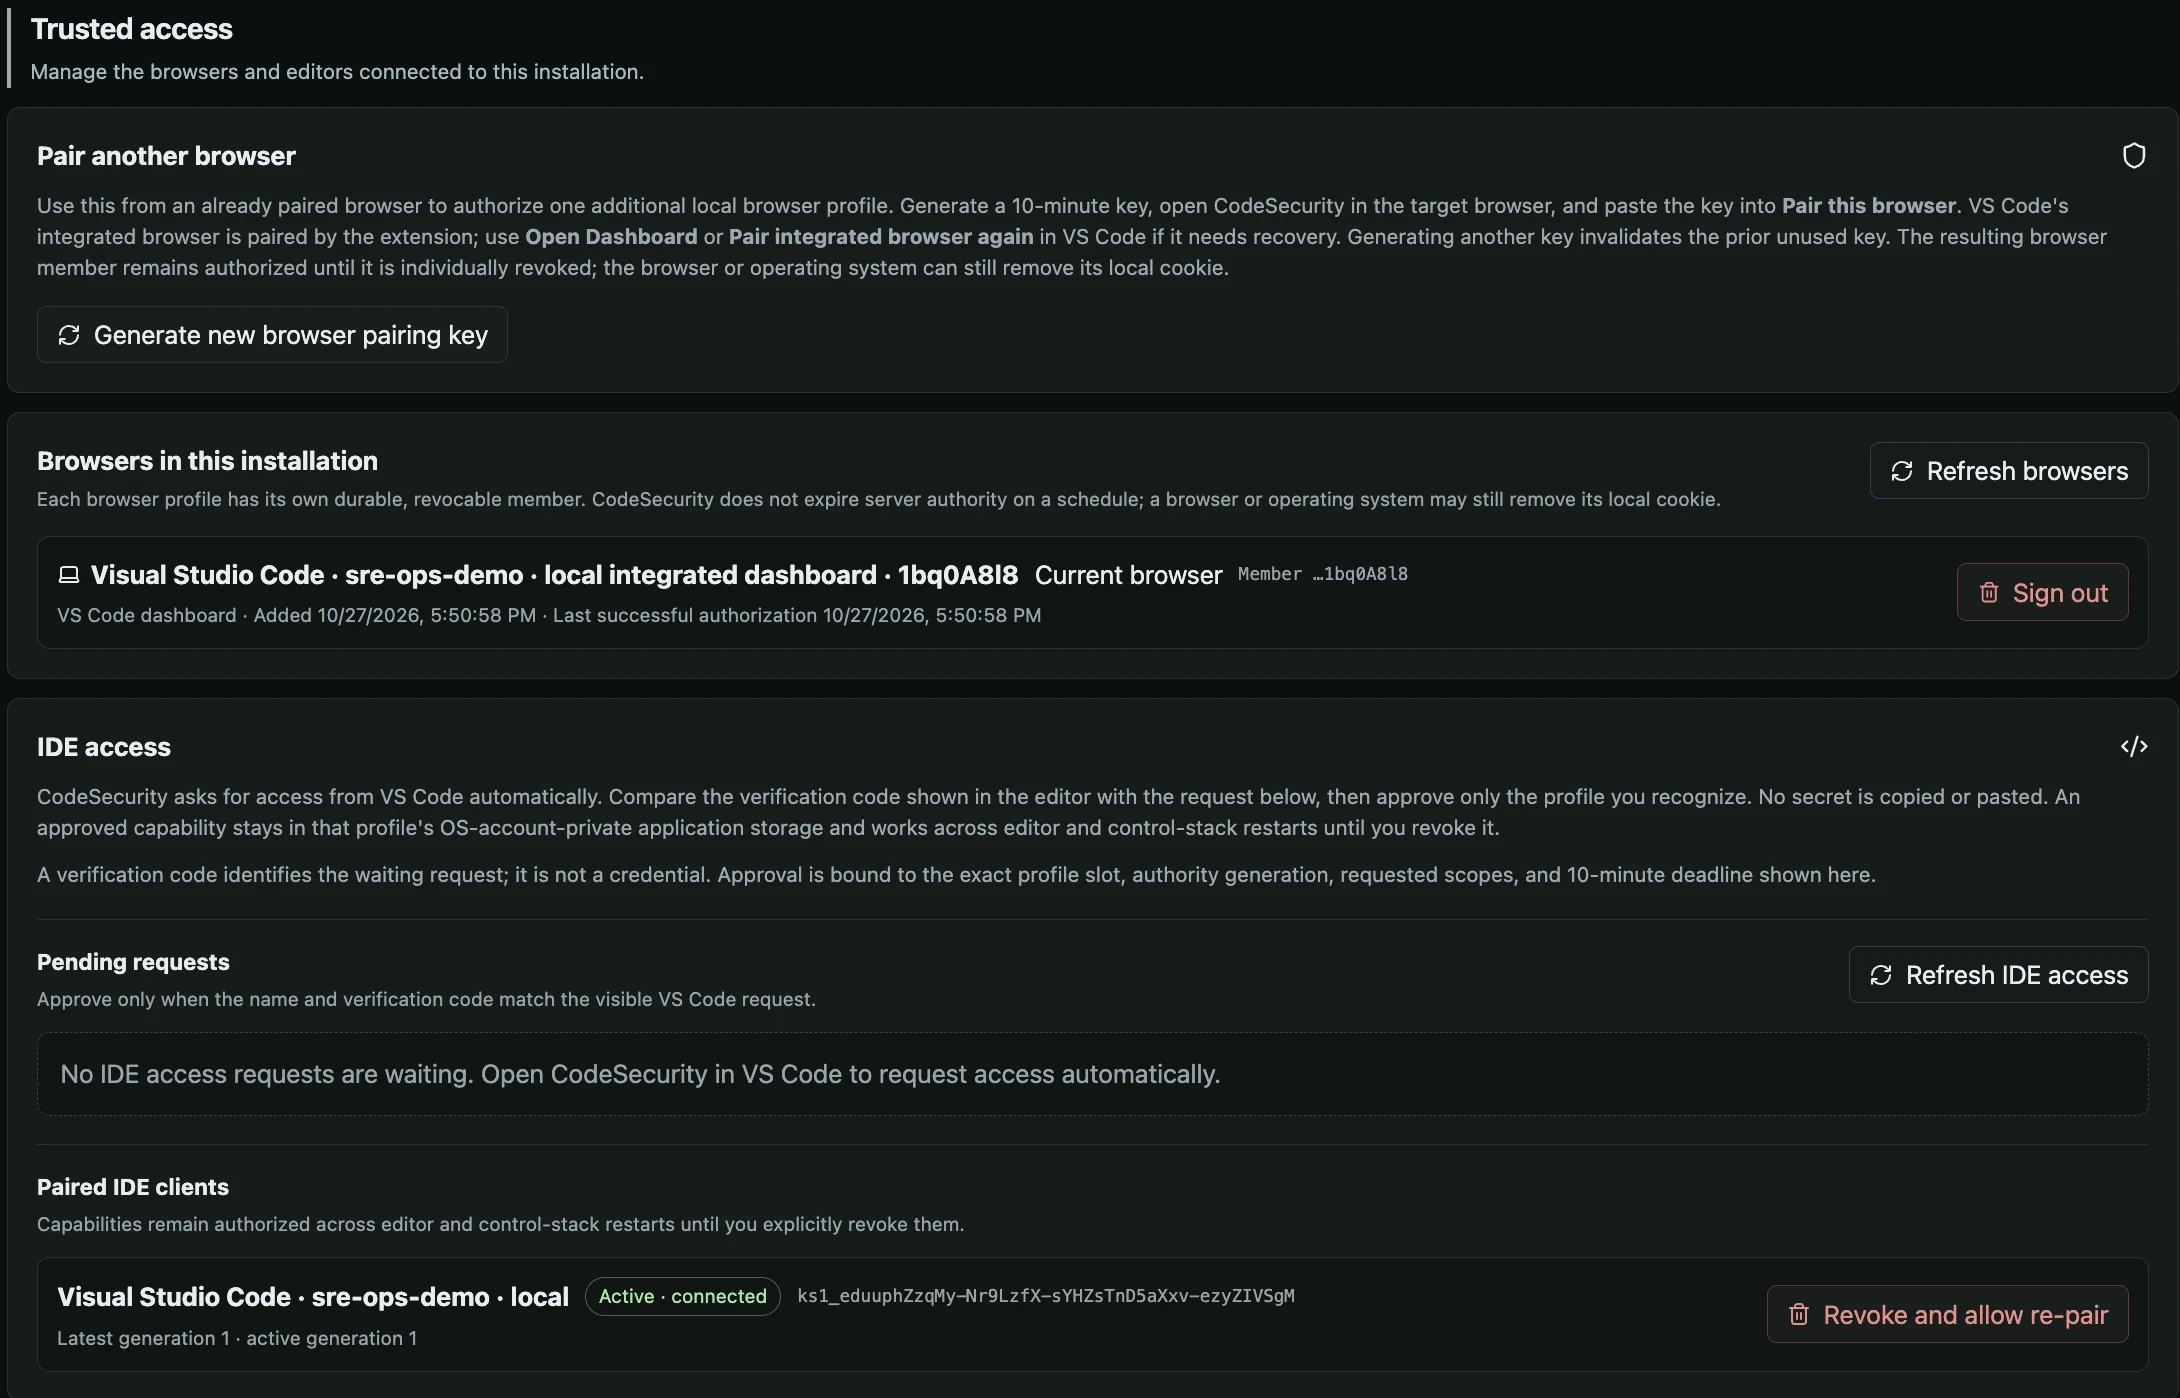
Browserlidmaatschap en IDE-toegang hebben afzonderlijke records en intrekkingsacties.
Open de volledige afbeeldingGoedkeuring activeert de bevoegdheid die al voor dat profiel, endpoint en die generatie is bewaard. Er wordt geen algemene API-sleutel uitgegeven. Het profiel verbindt opnieuw na editor- en backendherstarts zolang die bevoegdheid geldig blijft.
Gebruik Refresh IDE access bij onzekerheid. Reject of Cancel geldt voor het passende openstaande verzoek; Revoke voor het bedoelde actieve lid. Een ouder verzoek kan een gelijktijdig vervangende generatie niet verwijderen.
Open of voeg een browser toe
Nadat IDE-toegang actief wordt in een vertrouwde werkruimte, probeert de extensie haar geïntegreerde dashboard in te schrijven. Latere Open Dashboard-acties hergebruiken het bevestigde browserlidmaatschap.
Restricted Mode en expliciet tijdelijke geïntegreerde browseropslag verhinderen duurzame dashboardkoppeling. De extensie legt de vereiste wijziging uit in plaats van stilzwijgend een browserinstelling te veranderen. Het eigen IDE-lidmaatschap en de native bevindingen zijn gescheiden van cookie en lidmaatschap van de geïntegreerde browser.
Voer CodeSecurity: Add Browser to Lomo CodeSecurity uit om een andere browser toe te voegen. De aanbevolen keuze kopieert een eenmalige koppelcode die tien minuten geldig is voor een ongekoppeld lokaal browserprofiel. De optionele systeembrowserroute vereist eveneens een ongekoppeld profiel. Een uitnodiging vervangt geen reeds gekoppelde browser.
Houd koppelwaarden uit foutmeldingen, schermafbeeldingen, bronbestanden en editorinstellingen. Kopieer de bevoegdheidsbestanden van een profiel niet naar een ander profiel.
Herstel een eigenaarsbrowser
Als geen bruikbare eigenaarsbrowsersessie overblijft, volg dan de vastgelegde browserherstelprocedure. make auth-info is het onderhouden startpunt voor browser-only opstart en herstel vanuit de productcheckout. Het is niet nodig voor gewone goedkeuring als een eigenaar al is geauthenticeerd.
Behandel de eenmalige waarde als een inloggegeven. Gebruik de lokale koppelpagina en leg haar niet vast in terminaltranscripten of gedeelde logs. Als de waarde is blootgesteld of verbruikt, volg dan de expliciete resetstappen van die procedure. Reset niet alle clients als eerste reactie op een ontbrekende browsercookie.
Onderscheid een mislukte leesactie van een lege lijst
Settings toont laden tot de eerste geslaagde ledenleesactie. No paired IDE clients betekent een geslaagd leeg resultaat. Een fout betekent dat de leden niet konden worden geladen.
Een later mislukte verversing bewaart eerder geladen clients en toont de fout. Openstaande verzoeken en actieve clients kunnen onafhankelijk falen: een geslaagde verversing van actieve clients kan samengaan met een expliciete fout voor openstaande verzoeken. Verzoen beide voordat je over toegang beslist.
Herstel alleen het getroffen record
Lokale beschadiging van bevoegdheden en een beschadigde serverlidmaatschapsrij hebben verschillende herstelacties. Het lokale extensieherstel bevestigt de exacte ongewijzigde profielbestanden waarvan beschadiging bewezen is. Remove invalid record in Settings richt zich op de exacte ongeldige serverrij. Geen van beide vervangt de andere of reset stilzwijgend de installatie.
Een wijziging van lomoCodeSecurity.apiBaseUrl vereist opnieuw verbinden met de bedoelde origin. Een andere poort is een andere origin. Behoud de oude installatie en het profiel terwijl je de afwijking oplost; gebruik herstel als bestemming of lididentiteit onduidelijk is.
Lees het protocol voor de juiste client
Browsersessies gebruiken een HttpOnly-, SameSite-cookie. Wijzigingen vereisen ook de exacte control-Origin en een sessiegebonden X-CSRF-Token. IDE-capabilities gebruiken een beperkte routelijst, gevolgd door routespecifieke eigendomscontroles. Bevoegdheid om projecten aan te maken betekent geen onbeperkt lezen van projecten.
Inloggegevens horen niet in URL-querystrings. Deze website proxyt geen productverzoeken en verzamelt geen koppelwaarden. De authenticatiereferentie en IDE-bronoperaties beschrijven de verzoekcontracten voor de betrokken client.