Guide de la version préliminaire · 0.1.0
Authentification et droits exacts
Connectez l’éditeur et le navigateur prévus, approuvez la demande correspondante et séparez les autorisations de sources et de dépôt.
La référence de l’API est en anglais.
Identifier ce qui nécessite un accès
CodeSecurity prend plusieurs décisions indépendantes. Utilisez la commande correspondant à l’accès nécessaire :
| Décision | Permission accordée |
|---|---|
| VS Code Workspace Trust | Autorise l’extension à lire, annoter et parcourir les sources de cet espace de travail. |
| Appartenance IDE | Relie un profil d’éditeur et une génération de droits exacts aux opérations IDE permises par l’installation. |
| Appartenance navigateur | Donne à un navigateur associé une session opérateur dans l’interface locale. |
| Autorisation des sources | Rend un périmètre de sources restreint et explicitement choisi accessible aux analyseurs. |
| Approbation comme membre du dépôt | Permet à la génération IDE prévue de gérer la protection d’un clone Git exact. |
Un profil connecté n’autorise pas automatiquement les sources et n’hérite pas de l’approbation de dépôt d’une autre génération. Le chapitre sur les droits suit ces frontières dans l’implémentation.
Connecter une installation vierge
Démarrez le backend et ouvrez le dépôt prévu dans le profil VS Code prévu. Exécutez CodeSecurity: Get Started et examinez Workspace Trust.
Sur une installation vierge sans propriétaire navigateur, IDE actif ni autorité d’installateur consommée, le premier profil admissible peut revendiquer les droits de propriétaire à usage unique. Une fois la confiance accordée, son tableau de bord intégré s’associe par le parcours prévu. Aucun secret IDE n’est à générer ou à coller.
Si plusieurs nouveaux profils démarrent ensemble, seule la demande admissible du premier propriétaire peut acquérir ces droits. Les autres attendent la revue du propriétaire. Dès qu’un propriétaire existe, suivez le parcours d’approbation ci-dessous plutôt que de recréer un état vierge.
Approuver un autre profil d’éditeur
- Dans le nouveau profil, attendez Approval needed et son code court dans la barre d’état CodeSecurity.
- Exécutez CodeSecurity: Connect / Review IDE Access.
- Dans le navigateur externe du propriétaire déjà authentifié, ouvrez Settings > IDE access.
- Comparez le code, le point d’accès et le nom reconnaissable de l’éditeur ou du workspace avec le profil demandeur.
- Approuvez uniquement la demande correspondante.
- Vérifiez que ce client exact devient actif et que l’éditeur indique la connexion.
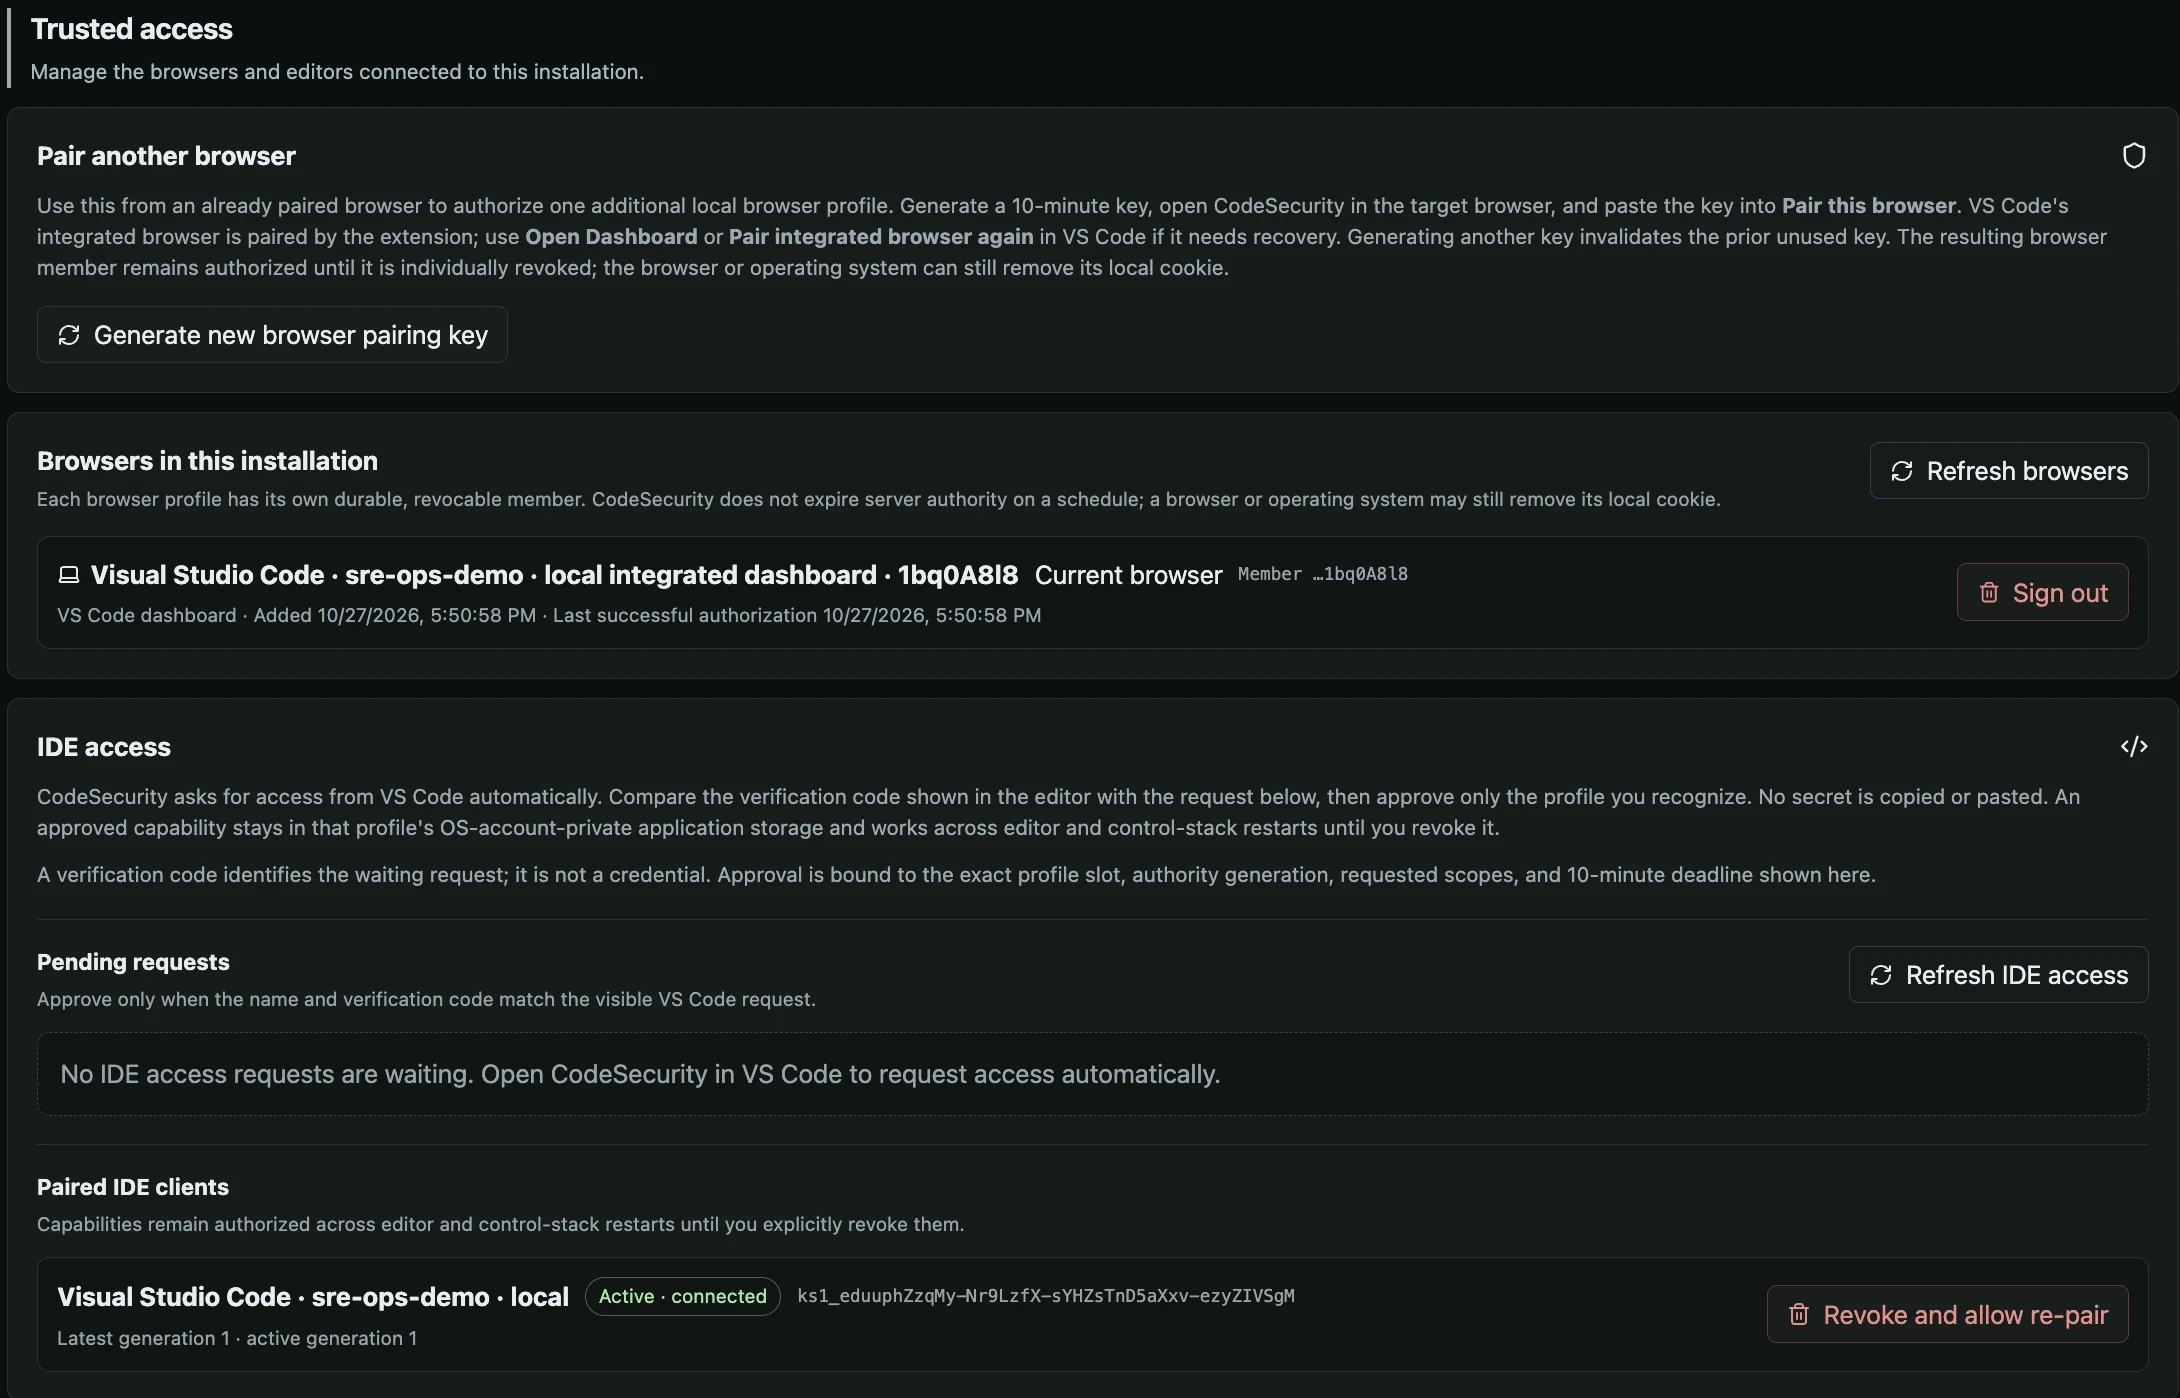
Appartenance navigateur et accès IDE ont des enregistrements et révocations séparés.
Ouvrir l’image complèteL’approbation active les droits déjà conservés pour ce profil, ce point d’accès et cette génération. Elle ne délivre pas de clé API générale. Le profil se reconnecte après les redémarrages de l’éditeur et du backend tant que ces droits restent valides.
Utilisez Refresh IDE access lorsque l’état est incertain. Reject ou Cancel cible la demande en attente correspondante ; Revoke cible le membre actif prévu. Une ancienne demande ne peut pas supprimer une génération de remplacement créée simultanément.
Ouvrir ou ajouter un navigateur
Lorsque l’accès IDE devient actif dans un workspace de confiance, l’extension tente d’inscrire son tableau de bord intégré. Les actions Open Dashboard suivantes réutilisent l’appartenance navigateur confirmée.
Restricted Mode et un stockage de navigateur intégré explicitement éphémère empêchent l’association durable. L’extension explique le changement requis sans modifier discrètement les réglages du navigateur. L’appartenance de l’IDE et ses constats natifs sont distincts du cookie et de l’appartenance du navigateur intégré.
Pour ajouter un navigateur, exécutez CodeSecurity: Add Browser to Lomo CodeSecurity. Le choix recommandé copie un code d’association à usage unique, valable dix minutes, pour un profil de navigateur local non associé. Le parcours facultatif du navigateur système exige aussi un profil non associé. L’invitation ne remplace pas un navigateur déjà associé.
Ne placez pas les valeurs d’association dans les signalements, captures, sources ou réglages d’éditeur. Ne copiez pas les fichiers de droits d’un profil vers un autre.
Récupérer un navigateur propriétaire
Lorsqu’il ne reste aucune session propriétaire utilisable, suivez le parcours de récupération du navigateur figé. make auth-info, depuis la copie du produit, est le point d’entrée maintenu pour le démarrage et la récupération du navigateur seul. Il n’est pas requis pour les approbations ordinaires tant qu’un propriétaire reste authentifié.
Traitez sa valeur à usage unique comme un secret d’authentification. Utilisez la page locale d’association sans la consigner dans une transcription de terminal ou des journaux partagés. Si elle a été exposée ou consommée, suivez les étapes explicites de réinitialisation du parcours ; ne réinitialisez pas tous les clients dès qu’un cookie manque.
Distinguer une lecture échouée d’une liste vide
Settings affiche le chargement jusqu’à la première lecture réussie des membres. No paired IDE clients indique un résultat vide obtenu correctement. Un échec signifie que les membres n’ont pas pu être chargés.
Un échec ultérieur conserve les clients déjà chargés et affiche l’erreur. Demandes en attente et clients actifs peuvent échouer indépendamment : une actualisation réussie des clients actifs peut coexister avec une erreur explicite des demandes. Réconciliez les deux avant de décider d’un accès.
Réparer uniquement l’enregistrement concerné
Une corruption locale des droits et une ligne d’appartenance corrompue sur le serveur ont des réparations distinctes. La réparation locale de l’extension confirme les fichiers de profil exacts, inchangés et dont la corruption est établie. Remove invalid record dans Settings cible la ligne serveur invalide exacte. Aucune opération ne remplace l’autre ni ne réinitialise discrètement l’installation.
Modifier lomoCodeSecurity.apiBaseUrl exige une nouvelle connexion à l’origine prévue. Un autre port constitue une autre origine. Préservez l’installation et le profil précédents pendant la résolution ; consultez la récupération si la destination ou l’identité du membre est incertaine.
Lire le protocole pour le bon client
Les sessions navigateur utilisent un cookie HttpOnly et SameSite. Les modifications exigent aussi l’Origin exact du contrôle et un X-CSRF-Token lié à la session. Les capacités IDE utilisent une liste restreinte de routes, puis des vérifications de propriété propres à chaque route. Le droit de créer un projet n’autorise pas sa lecture sans restriction.
Les secrets d’authentification n’ont pas leur place dans les paramètres d’URL. Ce site ne relaie aucune requête produit et ne collecte aucune valeur d’association. La référence d’authentification et les opérations IDE sur les sources documentent les contrats du client concerné.